 イメージ
APT Blockerの強みと方式
WatchGuardのFireboxに登録して使うので、機器を増やさずに始められます。分析できるファイルは最大10MBです。SMTPとIMAP以外の通信は結果を待つ間も通すので、あとから届く判定で動く形になります。
向いている所Fireboxに機能を足したい
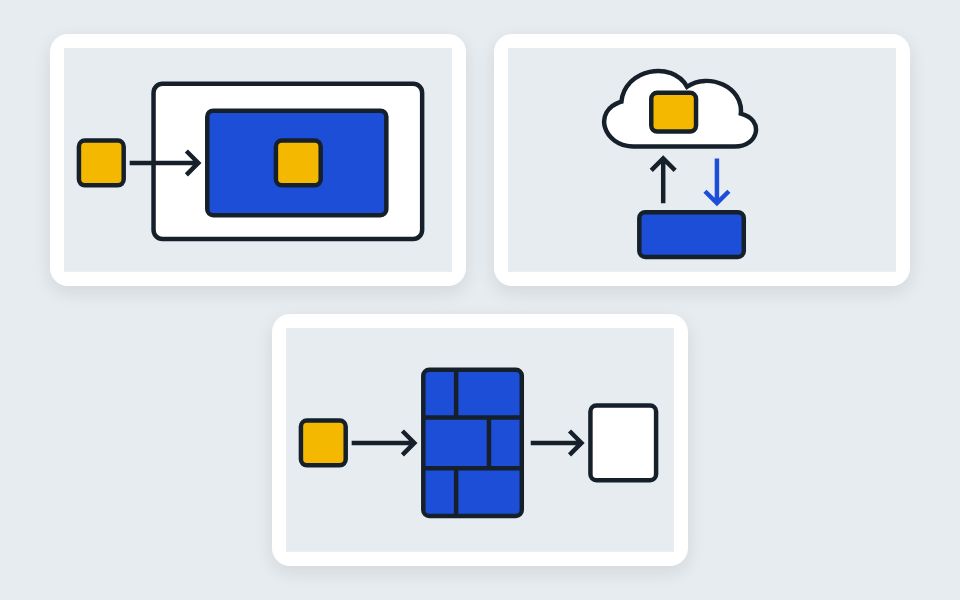
置き場所:ファイアウォールの機能として使う型
いま使っているファイアウォールやゲートウェイの機能として使います。機器を増やさず、通るファイルをそのまま調べられます。受けられるファイルの大きさや通信の種類は機器と設定で決まります。
APT Blockerの仕様
- 置き場所
- ファイアウォールの機能として使う型
- 提供形態
- Fireboxの登録サービス
- ファイルの受け取り方
- Fireboxを通るファイル、メール添付
- 調べ方
- フルシステムエミュレーション
- 調べられる対象
- —公式資料で確認できず
- 判定のあと
- ブロック、ドロップ、検疫
- 価格
- —公式資料で確認できず
- 処理の規模
- 最大10MB
- 連携先
- Gateway AntiVirusの有効化が必要
確認時、日本語の公式サイト(watchguard.co.jp)はメンテナンスで止まっていたため、公式の日本語ヘルプで確かめました。
同じ種類の他社製品との違い
製品の特徴ごとの分類
| APT Blockerウォッチガード・テクノロジー・ジャパン株式会社 | SandBlast Zero-Day ProtectionCheck Point Software Technologies 株式会社 | MetaDefender SandboxOPSWAT Japan |
|---|
| 置き場所 | ファイアウォールの機能として使う型 | ファイアウォールの機能として使う型 | 自社に置く型 |
|---|
| 提供形態 | Fireboxの登録サービス | セキュリティゲートウェイにライセンスが付属 | オンプレミス、ハイブリッド、クラウド、エアギャップ |
|---|
| ファイルの受け取り方 | Fireboxを通るファイル、メール添付 | —公式資料で確認できず | REST API、SOAR・SIEM連携、単体 |
|---|
| 調べ方 | フルシステムエミュレーション | CPUレベルのエミュレーション | 命令レベルのエミュレーション |
|---|
| 調べられる対象 | —公式資料で確認できず | —公式資料で確認できず | 120種類以上のファイル形式 |
|---|
| 判定のあと | ブロック、ドロップ、検疫 | 無害化した文書を数秒以内に転送 | HTML、PDF、JSON、STIX 2.1で出力 |
|---|
| 価格 | —公式資料で確認できず | —公式資料で確認できず | —公式資料で確認できず |
|---|
| 処理の規模 | 最大10MB | —公式資料で確認できず | 1日5万件以上 |
|---|
| 連携先 | Gateway AntiVirusの有効化が必要 | ThreatCloud AI | SIEM、SOAR |
|---|
サンドボックスの8製品を比較表で見る
APT Blockerのよくある質問
Q.APT Blockerはどんな人に向いている?
APT Blockerは、Fireboxに機能を足したい人向けです。APT Blockerは、WatchGuardのFireboxに登録して使うので、機器を増やさずに始められます。
Q.APT Blockerの強みは?
分析できるファイルは最大10MBです。SMTPとIMAP以外の通信は結果を待つ間も通すので、あとから届く判定で動く形になります。
Q.APT Blockerはどんな方式?
APT Blockerの置き場所はファイアウォールの機能として使う型です。いま使っているファイアウォールやゲートウェイの機能として使います。
Q.APT Blockerの主な仕様は?
APT Blockerの提供形態はFireboxの登録サービス、ファイルの受け取り方はFireboxを通るファイル、メール添付です。調べ方はフルシステムエミュレーション、判定のあとはブロック、ドロップ、検疫です。
Q.APT BlockerとSandBlast Zero-Day Protectionはどっちがいい?
Fireboxに機能を足したいならAPT Blocker、文書をすぐ無害化して渡したいならCheck Point Software TechnologiesのSandBlast Zero-Day Protectionです。APT Blockerの提供形態はFireboxの登録サービス、ファイルの受け取り方はFireboxを通るファイル、メール添付です。Check Point Software TechnologiesのSandBlast Zero-Day Protectionの提供形態はセキュリティゲートウェイにライセンスが付属、調べ方はCPUレベルのエミュレーションです。
Q.APT Blockerの処理の規模は?
APT Blockerの処理の規模は最大10MBです。OPSWAT JapanのMetaDefender Sandboxの処理の規模は1日5万件以上です。
Q.APT Blockerの連携先は?
APT Blockerの連携先はGateway AntiVirusの有効化が必要です。Check Point Software TechnologiesのSandBlast Zero-Day Protectionの連携先はThreatCloud AIです。
Q.APT BlockerとMetaDefender Sandboxはどっちがいい?
Fireboxに機能を足したいならAPT Blocker、ネットから切り離した環境で使うならOPSWAT JapanのMetaDefender Sandboxです。APT Blockerの提供形態はFireboxの登録サービス、ファイルの受け取り方はFireboxを通るファイル、メール添付です。OPSWAT JapanのMetaDefender Sandboxの提供形態はオンプレミス、ハイブリッド、クラウド、エアギャップ、ファイルの受け取り方はREST API、SOAR・SIEM連携、単体です。
Q.APT Blockerはどこのメーカー?
APT Blockerはウォッチガード・テクノロジー・ジャパン株式会社の製品です。ウォッチガード・テクノロジー・ジャパンの主な製品分野はIDS/IPS・サンドボックス・NDRです。
同じ分類のほかの型番
イメージサンドボックス(未知の脅威検知)Check Point Software Technologies 株式会社CPUレベルのエミュレーションとOSレベルの検査を組み合わせて調べます。
比較表で見る イメージサンドボックス(未知の脅威検知)OPSWAT Japanネットにつながないエアギャップ環境でも使えます。
比較表で見る イメージサンドボックス(未知の脅威検知)株式会社Kaspersky Labs Japan端末側のEPPやEDRと組み合わせ、疑わしいものを自動で分析して止めます。
比較表で見る イメージサンドボックス(未知の脅威検知)トレンドマイクロ株式会社社内で使うOS、ドライバ、アプリ、言語に合わせた仮想イメージで解析できます。
比較表で見る イメージサンドボックス(未知の脅威検知)フォーティネットジャパン合同会社解析するOSの幅が広く、WindowsのほかmacOS、Linux、Android、ICSまで扱えます。
比較表で見る イメージサンドボックス(未知の脅威検知)ゼットスケーラー株式会社通信の途中で暗号化されたファイルまで調べ、端末に届く前に止めます。
比較表で見る 同じメーカーのほかの製品ウォッチガード・テクノロジー・ジャパン株式会社
 イメージ
IDS/IPS(侵入検知・防御)Fireboxで動かすIPSのサービスで、脅威のレベルごとに止め方を選べる製品です。
比較表で見る  イメージ
NDR(ネットワーク検知・対応)WatchGuard Cloud上で動き、Fireboxを使っていれば新しいハードウェアなしで入れられる製品です。
比較表で見る 