口コミを書く

疑わしいファイルを隔離した環境で動かして、未知のマルウェアを見つけたい情報システム・セキュリティの担当の方へ

サンドボックス(未知の脅威検知)のメーカー8社比較【2026年】

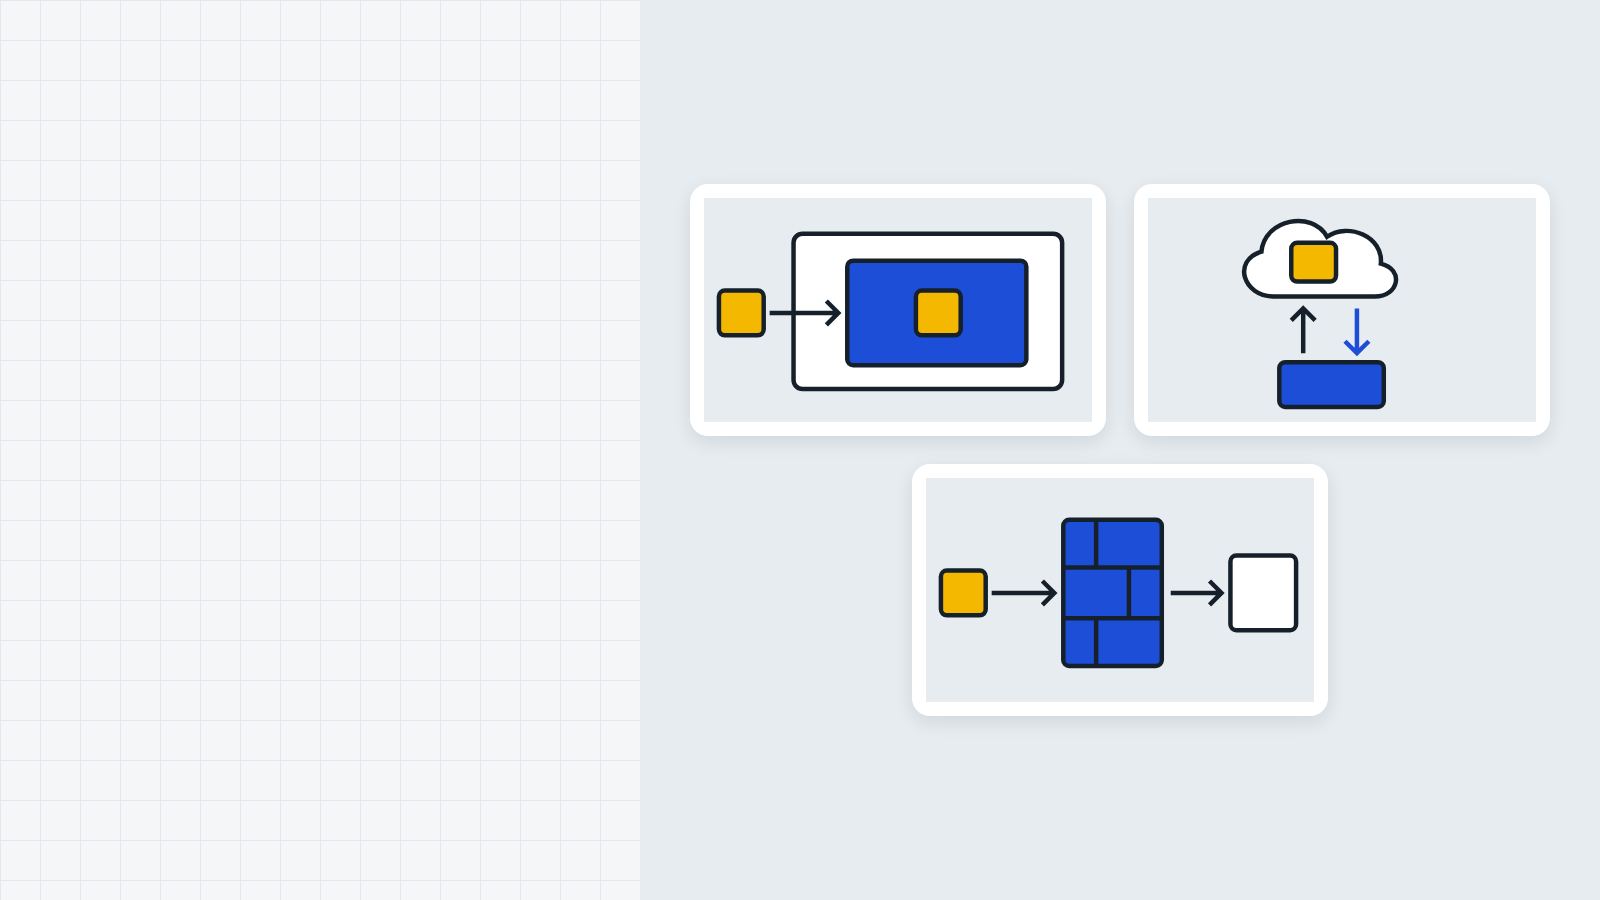
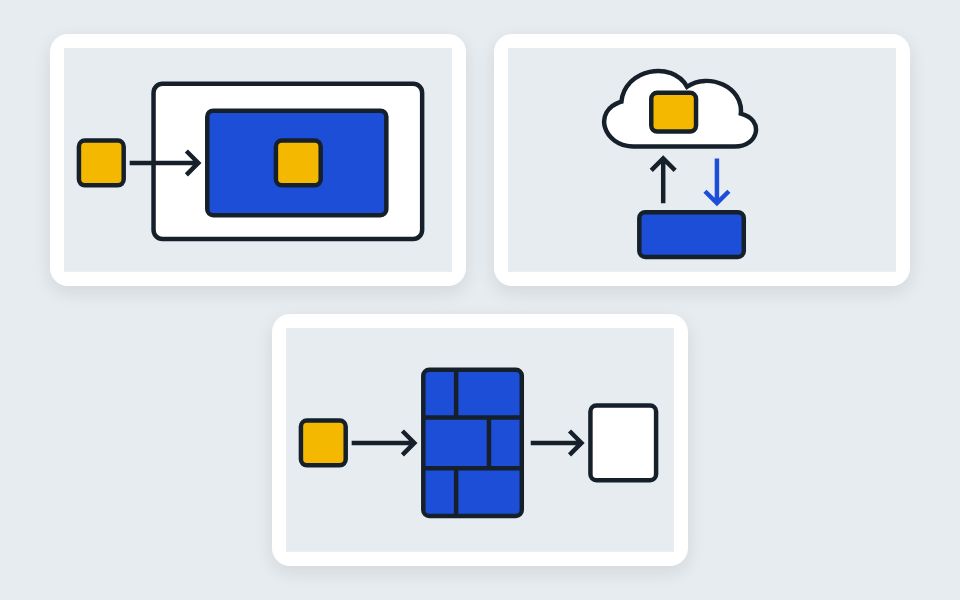
サンドボックスは、疑わしいファイルを隔離した環境で動かし、
未知の不正プログラムを見つける製品です。

ABOUT

サンドボックスとは

比較表を見る ↓

サンドボックスとは、疑わしいファイルを隔離した環境で動かし、
危ない動きをするかを見て判定する製品です。
動的解析の製品とも呼びます。

製品の特長

  • ファイルを実際に動かして調べるパターンにない未知のものも見つける
  • 隔離した環境で動かす社内の端末には影響させない
  • 動きの記録を残す調査やほかの製品との連携に使う

使うメリット

  • 既知のパターンを避ける攻撃を見つけられるゼロデイやランサムウェアに
  • 端末に届く前に止められる製品があるメールやWebの入口で
  • 判定結果をほかの製品へ渡せるSIEMやEDRと組み合わせる

選ぶときに注意すること

  1. 判定を待つ間に通信を通す製品がある。APT BlockerはSMTPとIMAP以外で接続を許可する
  2. 分析できるファイルの大きさに上限がある製品がある。APT Blockerは最大10MB
  3. クラウドで調べる型はファイルが社外に出る。データの保管場所を確かめる
  4. 確かめた公式ページに公開価格は無い。見積もりで構成と本数を合わせる
  5. EDRの代わりにはならない。端末に入ったあとの動きはEDRで見る

※機能は各社の公式の製品ページと資料による。区分は掲載した製品の解析する場所で分けた。

LIST

サンドボックスの比較表

サンドボックス(未知の脅威検知)8製品の比較
製品・メーカーコスト製品の強み仕様公式ページ

自社に置く型

4製品
OPSWAT JapanMetaDefender Sandboxネットから切り離した環境で使う口コミを書く要見積

ネットにつながないエアギャップ環境でも使えます。命令レベルのエミュレーションで、回避のために隠れたコードの経路まで実行させて調べます。ファイルを外へ出せないITやOTの環境で効きます。

置き場所
自社に置く型
提供形態
オンプレミス、ハイブリッド、クラウド、エアギャップ
ファイルの受け取り方
REST API、SOAR・SIEM連携、単体
調べ方
命令レベルのエミュレーション
調べられる対象
120種類以上のファイル形式
判定のあと
HTML、PDF、JSON、STIX 2.1で出力
処理の規模
1日5万件以上
連携先
SIEM、SOAR
公式ページへ詳細・仕様
株式会社Kaspersky Labs JapanKaspersky Sandbox専任が少なく自動で回したい口コミを書く要見積

端末側のEPPやEDRと組み合わせ、疑わしいものを自動で分析して止めます。専任のセキュリティ担当が少ない会社を想定した製品です。1台で最大1,000ノードまで受け持ちます。

置き場所
自社に置く型
提供形態
インストールして使う製品
ファイルの受け取り方
Kaspersky EDR Optimum、Kaspersky Endpoint Security for Business
調べ方
隔離した環境で自動分析
判定のあと
自動で検知してブロック
処理の規模
1台で最大1,000ノード
連携先
EPP、EDR
記載なし
調べられる対象
公式ページへ詳細・仕様
トレンドマイクロ株式会社Deep Discovery Analyzer社内と同じ環境で解析したい口コミを書く要見積

社内で使うOS、ドライバ、アプリ、言語に合わせた仮想イメージで解析できます。一般的なイメージを避けるマルウェアを見つけるための作りです。1台で最大60のサンドボックスを動かせます。

置き場所
自社に置く型
提供形態
アプライアンス
ファイルの受け取り方
自社製品との連携、手動投入、Webサービス経由の他社製品
調べ方
自社のOSやアプリを反映したカスタムサンドボックス
判定のあと
分析結果をほかの製品と共有
処理の規模
1台で最大60サンドボックス
連携先
メールやWebのセキュリティ製品
記載なし
調べられる対象
公式ページへ詳細・仕様カタログ(PDF)
フォーティネットジャパン合同会社FortiSandbox 500G解析OSを広くそろえたい口コミを書く要見積

解析するOSの幅が広く、WindowsのほかmacOS、Linux、Android、ICSまで扱えます。ICAPとREST APIを持つので、他社のファイアウォールやメールゲートウェイからもファイルを受けられます。この機種の仮想マシンは2〜14台で、足りなければ上位機種に上げます。

置き場所
自社に置く型
提供形態
1RUの物理機器
ファイルの受け取り方
ICAP、REST API
調べ方
静的解析のあと、隔離した仮想環境で動的解析
調べられる対象
Windows 11・10・8.1・7、macOS、Linux、Android、ICS
判定のあと
NGFWとつなぐとインラインで遮断
処理の規模
仮想マシン2〜14台
連携先
他社のNGFW、プロキシ、SIEM、メールゲートウェイ
公式ページへ詳細・仕様カタログ(PDF)

クラウドで調べる型

2製品
ゼットスケーラー株式会社Zscaler Cloud Sandbox暗号化された通信も調べたい口コミを書く要見積

通信の途中で暗号化されたファイルまで調べ、端末に届く前に止めます。分析の間も、ファイルの中身は安全に見られるので仕事が止まりません。危ないと判定したファイルはPDFにするか、無害化して渡します。

置き場所
クラウドで調べる型
提供形態
インラインのセキュリティクラウド
ファイルの受け取り方
通信の途中、API
調べ方
静的解析、動的解析
調べられる対象
暗号化されたファイルも対象
判定のあと
PDF化か無害化して渡す
連携先
SIEM、SOAR、EDR
記載なし
処理の規模
公式ページへ詳細・仕様
パロアルトネットワークス株式会社Advanced WildFireデータ保管場所の要件がある口コミを書く要見積

クラウドで解析し、10か所のリージョンでデータ保管場所の要件に合わせられます。機械学習のエンジンで、一般的なファイルはクラウドに送らずその場で止めます。回避型のマルウェアを見るために独自のハイパーバイザを使います。

置き場所
クラウドで調べる型
提供形態
クラウド提供型
ファイルの受け取り方
ネットワーク、クラウド、エンドポイント、API
調べ方
静的分析、動的分析、機械学習、独自ハイパーバイザ
調べられる対象
一般的なファイルタイプ
判定のあと
インラインで防御
処理の規模
クラウドリージョン10か所
連携先
API
公式ページへ詳細・仕様

ファイアウォールの機能として使う型

2製品
ウォッチガード・テクノロジー・ジャパン株式会社APT BlockerFireboxに機能を足したい口コミを書く要見積

WatchGuardのFireboxに登録して使うので、機器を増やさずに始められます。分析できるファイルは最大10MBです。SMTPとIMAP以外の通信は結果を待つ間も通すので、あとから届く判定で動く形になります。

置き場所
ファイアウォールの機能として使う型
提供形態
Fireboxの登録サービス
ファイルの受け取り方
Fireboxを通るファイル、メール添付
調べ方
フルシステムエミュレーション
判定のあと
ブロック、ドロップ、検疫
処理の規模
最大10MB
連携先
Gateway AntiVirusの有効化が必要
記載なし
調べられる対象
公式ページへ詳細・仕様
Check Point Software Technologies 株式会社SandBlast Zero-Day Protection文書をすぐ無害化して渡したい口コミを書く要見積

CPUレベルのエミュレーションとOSレベルの検査を組み合わせて調べます。文書ファイルは無害化して数秒以内に渡せるので、解析を待たずに読めます。Check Pointのセキュリティゲートウェイにライセンスが付きます。

置き場所
ファイアウォールの機能として使う型
提供形態
セキュリティゲートウェイにライセンスが付属
調べ方
CPUレベルのエミュレーション
判定のあと
無害化した文書を数秒以内に転送
連携先
ThreatCloud AI
記載なし
ファイルの受け取り方・調べられる対象・処理の規模
公式ページへ詳細・仕様

自社に置く型4製品

OPSWAT Japan

MetaDefender Sandbox

ネットから切り離した環境で使う

ネットにつながないエアギャップ環境でも使えます。命令レベルのエミュレーションで、回避のために隠れたコードの経路まで実行させて調べます。ファイルを外へ出せないITやOTの環境で効きます。

コスト要見積

置き場所
自社に置く型
提供形態
オンプレミス、ハイブリッド、クラウド、エアギャップ
ファイルの受け取り方
REST API、SOAR・SIEM連携、単体
調べ方
命令レベルのエミュレーション
調べられる対象
120種類以上のファイル形式
判定のあと
HTML、PDF、JSON、STIX 2.1で出力
処理の規模
1日5万件以上
連携先
SIEM、SOAR
公式ページへ
株式会社Kaspersky Labs Japan

Kaspersky Sandbox

専任が少なく自動で回したい

端末側のEPPやEDRと組み合わせ、疑わしいものを自動で分析して止めます。専任のセキュリティ担当が少ない会社を想定した製品です。1台で最大1,000ノードまで受け持ちます。

コスト要見積

置き場所
自社に置く型
提供形態
インストールして使う製品
ファイルの受け取り方
Kaspersky EDR Optimum、Kaspersky Endpoint Security for Business
調べ方
隔離した環境で自動分析
判定のあと
自動で検知してブロック
処理の規模
1台で最大1,000ノード
連携先
EPP、EDR
記載なし
調べられる対象
公式ページへ
トレンドマイクロ株式会社

Deep Discovery Analyzer

社内と同じ環境で解析したい

社内で使うOS、ドライバ、アプリ、言語に合わせた仮想イメージで解析できます。一般的なイメージを避けるマルウェアを見つけるための作りです。1台で最大60のサンドボックスを動かせます。

コスト要見積

置き場所
自社に置く型
提供形態
アプライアンス
ファイルの受け取り方
自社製品との連携、手動投入、Webサービス経由の他社製品
調べ方
自社のOSやアプリを反映したカスタムサンドボックス
判定のあと
分析結果をほかの製品と共有
処理の規模
1台で最大60サンドボックス
連携先
メールやWebのセキュリティ製品
記載なし
調べられる対象
公式ページへ
フォーティネットジャパン合同会社

FortiSandbox 500G

解析OSを広くそろえたい

解析するOSの幅が広く、WindowsのほかmacOS、Linux、Android、ICSまで扱えます。ICAPとREST APIを持つので、他社のファイアウォールやメールゲートウェイからもファイルを受けられます。この機種の仮想マシンは2〜14台で、足りなければ上位機種に上げます。

コスト要見積

置き場所
自社に置く型
提供形態
1RUの物理機器
ファイルの受け取り方
ICAP、REST API
調べ方
静的解析のあと、隔離した仮想環境で動的解析
調べられる対象
Windows 11・10・8.1・7、macOS、Linux、Android、ICS
判定のあと
NGFWとつなぐとインラインで遮断
処理の規模
仮想マシン2〜14台
連携先
他社のNGFW、プロキシ、SIEM、メールゲートウェイ
公式ページへ

クラウドで調べる型2製品

ゼットスケーラー株式会社

Zscaler Cloud Sandbox

暗号化された通信も調べたい

通信の途中で暗号化されたファイルまで調べ、端末に届く前に止めます。分析の間も、ファイルの中身は安全に見られるので仕事が止まりません。危ないと判定したファイルはPDFにするか、無害化して渡します。

コスト要見積

置き場所
クラウドで調べる型
提供形態
インラインのセキュリティクラウド
ファイルの受け取り方
通信の途中、API
調べ方
静的解析、動的解析
調べられる対象
暗号化されたファイルも対象
判定のあと
PDF化か無害化して渡す
連携先
SIEM、SOAR、EDR
記載なし
処理の規模
公式ページへ
パロアルトネットワークス株式会社

Advanced WildFire

データ保管場所の要件がある

クラウドで解析し、10か所のリージョンでデータ保管場所の要件に合わせられます。機械学習のエンジンで、一般的なファイルはクラウドに送らずその場で止めます。回避型のマルウェアを見るために独自のハイパーバイザを使います。

コスト要見積

置き場所
クラウドで調べる型
提供形態
クラウド提供型
ファイルの受け取り方
ネットワーク、クラウド、エンドポイント、API
調べ方
静的分析、動的分析、機械学習、独自ハイパーバイザ
調べられる対象
一般的なファイルタイプ
判定のあと
インラインで防御
処理の規模
クラウドリージョン10か所
連携先
API
公式ページへ

ファイアウォールの機能として使う型2製品

ウォッチガード・テクノロジー・ジャパン株式会社

APT Blocker

Fireboxに機能を足したい

WatchGuardのFireboxに登録して使うので、機器を増やさずに始められます。分析できるファイルは最大10MBです。SMTPとIMAP以外の通信は結果を待つ間も通すので、あとから届く判定で動く形になります。

コスト要見積

置き場所
ファイアウォールの機能として使う型
提供形態
Fireboxの登録サービス
ファイルの受け取り方
Fireboxを通るファイル、メール添付
調べ方
フルシステムエミュレーション
判定のあと
ブロック、ドロップ、検疫
処理の規模
最大10MB
連携先
Gateway AntiVirusの有効化が必要
記載なし
調べられる対象
公式ページへ
Check Point Software Technologies 株式会社

SandBlast Zero-Day Protection

文書をすぐ無害化して渡したい

CPUレベルのエミュレーションとOSレベルの検査を組み合わせて調べます。文書ファイルは無害化して数秒以内に渡せるので、解析を待たずに読めます。Check Pointのセキュリティゲートウェイにライセンスが付きます。

コスト要見積

置き場所
ファイアウォールの機能として使う型
提供形態
セキュリティゲートウェイにライセンスが付属
調べ方
CPUレベルのエミュレーション
判定のあと
無害化した文書を数秒以内に転送
連携先
ThreatCloud AI
記載なし
ファイルの受け取り方・調べられる対象・処理の規模
公式ページへ
Q&A

サンドボックス選びで、よくある疑問

購買担当の疑問サンドボックスの価格は、いくら?

公式に価格を出している製品はありませんでした。FortiSandbox 500Gのような機器か、Advanced WildFireのようなクラウドかで見積もりの単位が変わります。台数や保護する人数をそろえて見積もりを取ります。

設備担当の疑問サンドボックスの種類と違いは?

解析する場所で3つに分かれます。FortiSandbox 500Gなどの自社に置く型、Zscaler Cloud Sandboxなどのクラウドで調べる型、APT Blockerなどのファイアウォールの機能として使う型です。

設備担当の疑問サンドボックスとEDRの違いは?

サンドボックスは、ファイルを隔離した環境で動かして調べます。EDRは端末に入ったあとの動きを見て対応します。Kaspersky SandboxはEPPやEDRと組み合わせる製品で、役目を分けて使います。

設備担当の疑問アプライアンスとクラウドは、どちらで選ぶ?

ファイルを社外に出せるかで決めます。出せないならFortiSandbox 500GやMetaDefender Sandboxのように自社に置きます。出せるなら、Advanced WildFireのようにクラウドで調べると機器の管理が要らなくなります。

設備担当の疑問ネットから切り離した環境でも使える?

MetaDefender Sandboxは、公式にエアギャップ環境を挙げています。クラウドで調べる型はそのままでは使えません。外へ出せないファイルを調べるなら、自社に置く型から選びます。

設備担当の疑問判定が出るまで、ファイルは止まる?

製品と設定で変わります。APT BlockerはSMTPとIMAP以外では、結果を待つ間も接続を通します。Zscaler Cloud Sandboxは分析の間、元のファイルを安全に閲覧できる形にします。

設備担当の疑問暗号化されたファイルも調べられる?

Zscaler Cloud Sandboxは、暗号化されたファイルも調べると公式に書いています。ほかの製品は、通信を復号する機器や設定との組み合わせを確かめます。

施設管理の疑問どのくらいの量を処理できる?

公式の書き方が製品ごとに違います。FortiSandbox 500Gは仮想マシン2〜14台、Deep Discovery Analyzerは1台で最大60サンドボックス、Kaspersky Sandboxは1台で最大1,000ノードです。単位が違うので、同じ条件で聞き直します。

工場長の疑問社内の環境に合わせて解析できる?

Deep Discovery Analyzerは、社内のOS、ドライバ、アプリ、言語を反映した仮想イメージで解析できます。一般的なイメージを避けるマルウェアに効かせるための作りです。

経営者の疑問いまのファイアウォールに足すだけで使える?

使える製品があります。WatchGuardのFireboxにはAPT Blocker、Check PointのセキュリティゲートウェイにはSandBlast Zero-Day Protectionがあります。APT BlockerはGateway AntiVirusの有効化も必要です。

TYPES

サンドボックスの置き場所の違い

自社に置く型

機器やソフトを自社に置き、その中でファイルを動かします。ファイルを社外に出さずに調べられます。機器の増設やイメージの管理は自社の仕事になります。

向いている会社

  • ファイルを社外に出せない
  • 社内と同じ環境で動かしたい
  • ネットから切り離した環境で使う

根拠:クラウド、ハイブリッド、オンプレミス、エアギャップ環境を横断して(出典4)

この置き場所の4製品を表で見る

クラウドで調べる型

ファイルをメーカーのクラウドで動かして判定します。機器を置かずに始められ、処理の能力もメーカー側で持ちます。ファイルが社外に出るので、データの保管場所を先に確かめます。

向いている会社

  • 機器を増やしたくない
  • 拠点や在宅の通信もまとめて調べたい
  • 暗号化された通信も見たい

根拠:業界最大規模のクラウド提供型マルウェア防御エンジン(出典5)

この置き場所の2製品を表で見る

ファイアウォールの機能として使う型

いま使っているファイアウォールやゲートウェイの機能として使います。機器を増やさず、通るファイルをそのまま調べられます。受けられるファイルの大きさや通信の種類は機器と設定で決まります。

向いている会社

  • 対応するファイアウォールを使っている
  • 管理の画面を増やしたくない
  • 拠点が少ない

根拠:フル システム エミュレーション分析を利用する登録サービスで、ネットワーク内に(出典7)

この置き場所の2製品を表で見る
MAKERS

サンドボックスの主なメーカー8社

ウォッチガード・テクノロジー・ジャパン株式会社

WatchGuardのFireboxに登録して使うので、機器を増やさずに始められます。

東京都

OPSWAT Japan

ネットにつながないエアギャップ環境でも使えます。

東京都

株式会社Kaspersky Labs Japan

端末側のEPPやEDRと組み合わせ、疑わしいものを自動で分析して止めます。

東京都

ゼットスケーラー株式会社

通信の途中で暗号化されたファイルまで調べ、端末に届く前に止めます。

東京都

Check Point Software Technologies 株式会社

CPUレベルのエミュレーションとOSレベルの検査を組み合わせて調べます。

東京都

トレンドマイクロ株式会社

社内で使うOS、ドライバ、アプリ、言語に合わせた仮想イメージで解析できます。

東京都

パロアルトネットワークス株式会社

クラウドで解析し、10か所のリージョンでデータ保管場所の要件に合わせられます。

東京都

フォーティネットジャパン合同会社

解析するOSの幅が広く、WindowsのほかmacOS、Linux、Android、ICSまで扱えます。

東京都

出典
  1. FortiSandbox
  2. FortiSandbox データシート
  3. Deep Discovery Analyzerについて
  4. MetaDefender Sandbox
  5. Advanced WildFire
  6. Kaspersky Sandbox
  7. APT Blocker について
  8. Zscaler Cloud Sandbox
  9. 高度なネットワーク脅威防御(SandBlast)
  10. Deep Discovery シリーズ カタログ
掲載基準

法人向けで、疑わしいファイルを隔離した環境やエミュレーションで動かして調べる製品に限りました。自社で開発・提供する会社のうち、外資は日本語の公式ページのある日本法人の製品です。端末の監視が本体のEDR、通信の監視が本体のNDR、ファイルの無害化が本体の製品はそれぞれの比較で扱います。Trellixは公式サイトから本文を取得できず、AhnLabは国内の公式サイトを確かめられず、Cisco Secure Malware Analyticsは日本語の製品ページを取得できませんでした。SonicWall Capture ATPは日本語の製品ページがありますが日本法人を公式で確かめられず、SophosとBarracudaは日本語の製品ページを取得できなかったため除きました。Deep Discovery AnalyzerとSandBlast Zero-Day Protectionは、現在の販売状況を公式で確かめられませんでした。

サンドボックス(未知の脅威検知)を作っているメーカーの方へ:掲載・訂正のご依頼(掲載は無料です)

CITE

引用

比較記事にしてほしい製品の依頼はこちら👉