
GUIDE / SANDBOX-APPLIANCEサンドボックス
サンドボックスとは?種類(自社に置く型・クラウドで調べる型・ファイアウォールの機能)と選び方
疑わしい
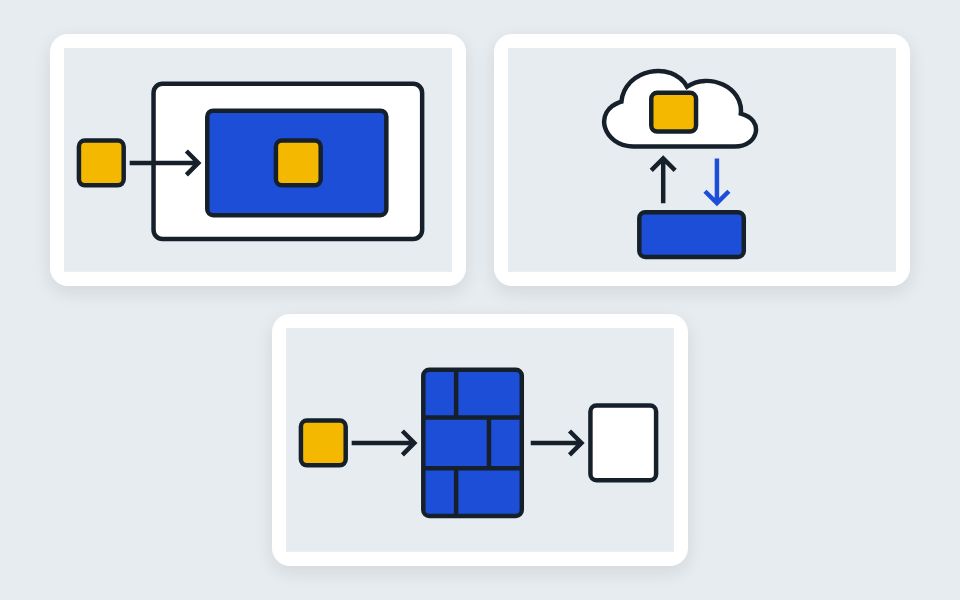
この
サンドボックスは、
サンドボックスとは
パターンと
EDRとの違い
サンドボックスは、
3つの種類
- 自社に
置く型は、 機器や ソフトを 自社に 置きます。 FortiSandbox 500G、 Deep Discovery Analyzer、 Kaspersky Sandbox、 MetaDefender Sandboxが この型です。 - クラウドで
調べる型は、 メーカーの クラウドで 動かします。 Advanced WildFireと Zscaler Cloud Sandboxが この型です。 - ファイアウォール
の機能として 使う型は、 今の機器に 足して 使います。 APT Blockerと SandBlast Zero-Day Protectionが この型です。
選び方
選ぶときは
- ファイルを
社外に 出せないなら、 自社に 置く型から 選びます。 ネットから 切り離した 環境なら、 MetaDefender Sandboxは 公式に エアギャップ 環境を 挙げています。 - 届く
前に止めたいなら、 判定を 待つ間の 動きを 確かめます。 APT Blockerは、 SMTPと IMAP以外では 結果を 待つ間も 接続を 通します。 - 量は
単位を そろえて 聞きます。 FortiSandbox 500Gの 仮想マシンは 2〜14台、 Deep Discovery Analyzerは 1台で 最大60サンドボックス、 Kaspersky Sandboxは 1台で 最大1,000ノードと、 公式の 書き方が 違います。
値段
今回の
COMPAREサンドボックスの
サンドボックスのメーカー8社を比べる
情報サンドボックスの
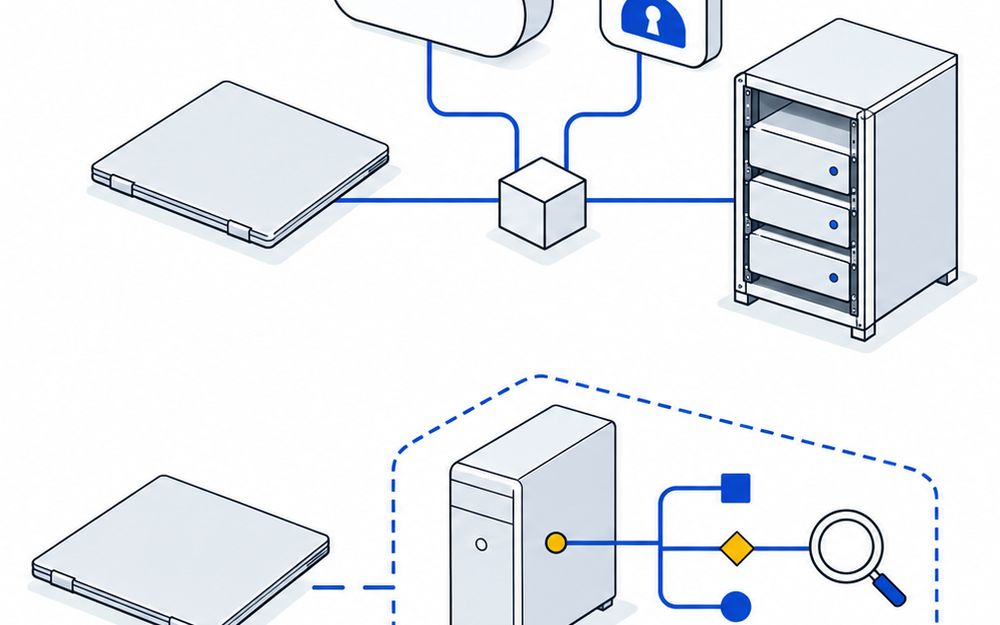 情報
EDRの
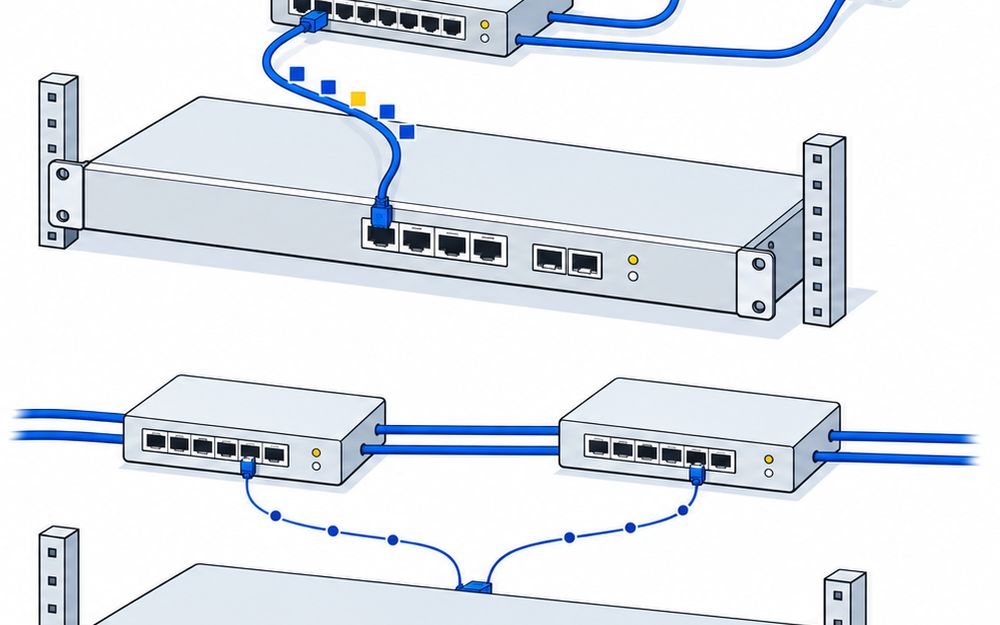 情報
通信取り込み型・