口コミを書く

社内の通信を見張り、EDRが入らない機器や横移動まで追える製品を選ぶ情報システムとセキュリティの担当者向けです。

NDR(ネットワーク検知・対応)のメーカー5社比較【2026年】

NDRは、社内を流れる通信を見張り、
普段と違う動きから攻撃を見つけて止めるための製品です。

NDRとは、Network Detection and Responseの略で、
ネットワーク検知・対応とも呼びます。
社内の通信を続けて分析し、
不審な動きを見つけて封じ込めるための製品です。

製品の特長

  • 社内の通信を続けて分析する(ミラーポートやフロー情報から取り込む)
  • 普段と違う動きを見つける(シグネチャだけに頼らない)
  • 見つけた脅威を封じ込める(ファイアウォールやEDRとつなぐ製品もある)

使うメリット

  • エージェントを入れられない機器も見られる(IoT、OT、持ち込み端末など)
  • 社内の横移動を追える(入口の防御を抜けた攻撃に気づける)
  • 被害の広がりをつかめる(どの機器まで通信したかをたどれる)

選ぶときに注意すること

  1. 価格を公式に出している製品はなく、通信量や台数を伝えて見積もりを取ります
  2. 通信を見る場所が足りないと、そこを通らない動きは見えません
  3. 通知を受ける担当者がいないと、見つけても止められません。人手が足りなければ監視の運用も一緒に決めます
  4. 暗号化された通信の見方は製品ごとに違います。復号するのか、復号せず動きで見るのかを確かめます

※機能は各メーカーの公式の製品ページとデータシートによる。価格を公式ページで確かめられた製品はなかった。

LIST

NDRの比較表

NDR(ネットワーク検知・対応)6製品の比較
製品・メーカーコスト製品の強み仕様公式ページ

通信取り込み型

4製品
ダークトレース・ジャパン株式会社Darktrace / HYBRID NETWORK未知の脅威や内部不正を行動の違いで追う口コミを書く要見積

自社のネットワークを一から学習し、普段と違う動きで脅威を見つけます。既知のシグネチャや攻撃パターンだけに頼らないので、未知の脅威や内部不正も追えます。公式はゼロデイ脅威をCVEの公開より平均8日前に検知したと示しています。

種類
通信取り込み型
見る通信
オンプレミス、仮想ネットワーク、マルチクラウド、OT、エンドポイント、IDの通信
検知の仕方
自社の環境を一から学習するAI、CVEの公開より平均8日前に検知した実績を公表
止め方
自社の機能、ファイアウォール、EDR、SOAR、ITSMで封じ込め
暗号化された通信
暗号化された通信と復号した通信を分析
連携
ファイアウォール、EDR、SOAR、ITSM
記載なし
置き方・処理量・データの保持・試用
公式ページへ詳細・仕様
トレンドマイクロ株式会社TrendAI Vision One NDREDRやメールの情報と合わせて攻撃を追う口コミを書く要見積

専用のネットワークセンサーで社内の通信を見張り、エンドポイント、クラウド、メールの情報と合わせて攻撃の流れを追います。悪意のある通信をインラインで止める使い方と、アウトオブバンドで見るだけの使い方があります。処理量はデータシートで合計最大300Gbpsです。

種類
通信取り込み型
見る通信
専用のネットワークセンサーで社内の通信を監視
検知の仕方
メタデータから異常な挙動をAIと機械学習で分析
止め方
ネットワーク、エンドポイント、クラウドをまたいで一括で対処
置き方
インライン、アウトオブバンド
暗号化された通信
復号して検査
処理量
合計で最大300Gbps
連携
エンドポイント、クラウド、メールの情報
試用
30日間無料体験
記載なし
データの保持
公式ページへ詳細・仕様カタログ(PDF)
フォーティネットジャパン合同会社FortiNDR-1000FOTや外とつながない現場に置く口コミを書く要見積

オンプレミスで動き、外部とつながない環境やOTの現場に置けます。この型の通信処理はHTTPで12Gbpsです。クラウドで使うならSaaS版のFortiNDR Cloudがあります。

種類
通信取り込み型
見る通信
ITとOTのネットワーク通信
検知の仕方
AIの通信分析とファイルの分析
止め方
EDR、SOAR、SIEM、NGFW、XDRとつないで修復を自動化
置き方
オンプレミス、外とつながない環境でも使える
暗号化された通信
暗号化された通信も分析
処理量
12Gbps(HTTP)
データの保持
処理量とディスクによる
連携
フォーティネット セキュリティ ファブリック
記載なし
試用
公式ページへ詳細・仕様カタログ(PDF)
Vectra AI Japan株式会社Vectra NDR攻撃者の動きをAIで見分けて順番を付ける口コミを書く要見積

攻撃者の行動をAIで見分け、危ないものから順に並べる製品です。ペイロードを開かず、動作、メタデータ、通信パターンで暗号化された通信の中の横移動を見つけます。MITRE ATT&CKは90%以上を網羅すると公式が示しています。

種類
通信取り込み型
見る通信
データセンター、キャンパス、リモートワーク、クラウド、IoT、OTの通信
検知の仕方
攻撃者の行動をAIで検知、MITRE ATT&CKの90%以上を網羅
止め方
360 Responseで封じ込め
暗号化された通信
中身を開かず動作、メタデータ、通信パターンで検知
記載なし
置き方・処理量・データの保持・連携・試用
公式ページへ詳細・仕様

フロー情報型

2製品
シスコシステムズ合同会社Cisco Secure Network Analytics既存機器のフロー情報で社内の通信を見る口コミを書く要見積

NetFlow、IPFIX、sFlowのフローデータで動くので、今あるルータやスイッチの情報を活かせます。暗号化されたWeb通信は復号せずに調べます。シスコのセキュリティ製品一覧では見つからず、販売中か未確認です。

種類
フロー情報型
見る通信
NetFlow、IPFIX、sFlowなどのフローデータ
検知の仕方
動作モデリングと機械学習を含む非シグネチャ型の分析
止め方
脅威の特定と隔離
置き方
物理アプライアンス、仮想マシン(オンプレミス)
暗号化された通信
暗号化されたWeb通信を復号せずに検出
処理量
300万フロー/秒超(Data Store併用)
データの保持
何か月、何年分も保存
連携
Cisco ISE
記載なし
試用
公式ページへ詳細・仕様カタログ(PDF)
フォーティネットジャパン合同会社AX-Collectorネットワークの監視と異常検知を一緒に行う口コミを書く要見積

アラクサラのブランドの製品で、AX-Sensorとネットワーク機器から集めたフロー情報とMIBを分析します。AX-Sensorはミラーポートにつなぐだけなので、ネットワークを止めずに入れられます。しきい値に加え、機械学習エンジンとの連携で異常を見つけます。

種類
フロー情報型
見る通信
AX-Sensorのフロー情報、ネットワーク機器のMIB
検知の仕方
しきい値、機械学習エンジンとの連携
止め方
独自のふるまい検知でスキャン、DDoS、情報漏えいを防ぐ
置き方
サーバに入れるソフト
処理量
AX-Sensorは200M、1G、10G
連携
AX-Sensor、Impulse
記載なし
暗号化された通信・データの保持・試用
公式ページへ詳細・仕様

通信取り込み型4製品

ダークトレース・ジャパン株式会社

Darktrace / HYBRID NETWORK

未知の脅威や内部不正を行動の違いで追う

自社のネットワークを一から学習し、普段と違う動きで脅威を見つけます。既知のシグネチャや攻撃パターンだけに頼らないので、未知の脅威や内部不正も追えます。公式はゼロデイ脅威をCVEの公開より平均8日前に検知したと示しています。

コスト要見積

種類
通信取り込み型
見る通信
オンプレミス、仮想ネットワーク、マルチクラウド、OT、エンドポイント、IDの通信
検知の仕方
自社の環境を一から学習するAI、CVEの公開より平均8日前に検知した実績を公表
止め方
自社の機能、ファイアウォール、EDR、SOAR、ITSMで封じ込め
暗号化された通信
暗号化された通信と復号した通信を分析
連携
ファイアウォール、EDR、SOAR、ITSM
記載なし
置き方・処理量・データの保持・試用
公式ページへ
トレンドマイクロ株式会社

TrendAI Vision One NDR

EDRやメールの情報と合わせて攻撃を追う

専用のネットワークセンサーで社内の通信を見張り、エンドポイント、クラウド、メールの情報と合わせて攻撃の流れを追います。悪意のある通信をインラインで止める使い方と、アウトオブバンドで見るだけの使い方があります。処理量はデータシートで合計最大300Gbpsです。

コスト要見積

種類
通信取り込み型
見る通信
専用のネットワークセンサーで社内の通信を監視
検知の仕方
メタデータから異常な挙動をAIと機械学習で分析
止め方
ネットワーク、エンドポイント、クラウドをまたいで一括で対処
置き方
インライン、アウトオブバンド
暗号化された通信
復号して検査
処理量
合計で最大300Gbps
連携
エンドポイント、クラウド、メールの情報
試用
30日間無料体験
記載なし
データの保持
公式ページへ
フォーティネットジャパン合同会社

FortiNDR-1000F

OTや外とつながない現場に置く

オンプレミスで動き、外部とつながない環境やOTの現場に置けます。この型の通信処理はHTTPで12Gbpsです。クラウドで使うならSaaS版のFortiNDR Cloudがあります。

コスト要見積

種類
通信取り込み型
見る通信
ITとOTのネットワーク通信
検知の仕方
AIの通信分析とファイルの分析
止め方
EDR、SOAR、SIEM、NGFW、XDRとつないで修復を自動化
置き方
オンプレミス、外とつながない環境でも使える
暗号化された通信
暗号化された通信も分析
処理量
12Gbps(HTTP)
データの保持
処理量とディスクによる
連携
フォーティネット セキュリティ ファブリック
記載なし
試用
公式ページへ
Vectra AI Japan株式会社

Vectra NDR

攻撃者の動きをAIで見分けて順番を付ける

攻撃者の行動をAIで見分け、危ないものから順に並べる製品です。ペイロードを開かず、動作、メタデータ、通信パターンで暗号化された通信の中の横移動を見つけます。MITRE ATT&CKは90%以上を網羅すると公式が示しています。

コスト要見積

種類
通信取り込み型
見る通信
データセンター、キャンパス、リモートワーク、クラウド、IoT、OTの通信
検知の仕方
攻撃者の行動をAIで検知、MITRE ATT&CKの90%以上を網羅
止め方
360 Responseで封じ込め
暗号化された通信
中身を開かず動作、メタデータ、通信パターンで検知
記載なし
置き方・処理量・データの保持・連携・試用
公式ページへ

フロー情報型2製品

シスコシステムズ合同会社

Cisco Secure Network Analytics

既存機器のフロー情報で社内の通信を見る

NetFlow、IPFIX、sFlowのフローデータで動くので、今あるルータやスイッチの情報を活かせます。暗号化されたWeb通信は復号せずに調べます。シスコのセキュリティ製品一覧では見つからず、販売中か未確認です。

コスト要見積

種類
フロー情報型
見る通信
NetFlow、IPFIX、sFlowなどのフローデータ
検知の仕方
動作モデリングと機械学習を含む非シグネチャ型の分析
止め方
脅威の特定と隔離
置き方
物理アプライアンス、仮想マシン(オンプレミス)
暗号化された通信
暗号化されたWeb通信を復号せずに検出
処理量
300万フロー/秒超(Data Store併用)
データの保持
何か月、何年分も保存
連携
Cisco ISE
記載なし
試用
公式ページへ
フォーティネットジャパン合同会社

AX-Collector

ネットワークの監視と異常検知を一緒に行う

アラクサラのブランドの製品で、AX-Sensorとネットワーク機器から集めたフロー情報とMIBを分析します。AX-Sensorはミラーポートにつなぐだけなので、ネットワークを止めずに入れられます。しきい値に加え、機械学習エンジンとの連携で異常を見つけます。

コスト要見積

種類
フロー情報型
見る通信
AX-Sensorのフロー情報、ネットワーク機器のMIB
検知の仕方
しきい値、機械学習エンジンとの連携
止め方
独自のふるまい検知でスキャン、DDoS、情報漏えいを防ぐ
置き方
サーバに入れるソフト
処理量
AX-Sensorは200M、1G、10G
連携
AX-Sensor、Impulse
記載なし
暗号化された通信・データの保持・試用
公式ページへ
Q&A

NDR選びで、よくある疑問

購買担当の疑問NDRの価格は、いくら?

公式に価格を出している製品は、この表の6製品にありません。Cisco Secure Network Analyticsは1秒あたりのフロー数でライセンスを決めるので、通信量を伝えて見積もりを取ります。

設備担当の疑問NDRとEDRの違いは?

EDRは端末の中の動きを見て、NDRはネットワークを流れる通信を見ます。エージェントを入れられない機器や端末間の横移動は、NDRのほうが追えます。TrendAI Vision One NDRのように、両方の情報を合わせて見る製品もあります。

設備担当の疑問NDRとXDR、SIEMの違いは?

XDRは端末、メール、クラウドなどをまとめて検知する仕組みで、SIEMはログを集めて分析する仕組みです。NDRは通信を見るところを受け持ちます。すでにEDRやSIEMがあるなら、Darktrace / HYBRID NETWORKやFortiNDR-1000Fのように連携できる製品を選びます。

設備担当の疑問NDRの種類の違いは?

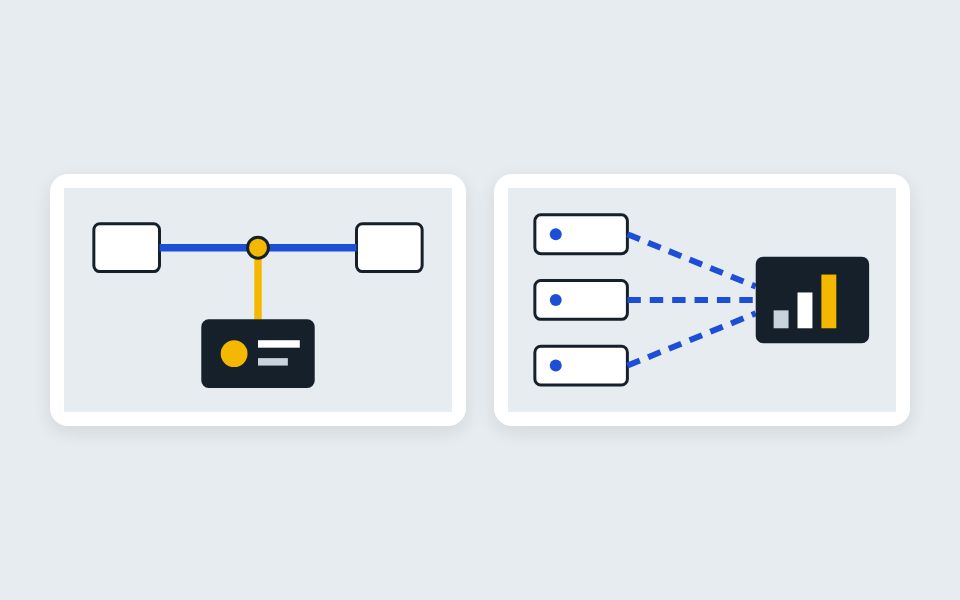
通信そのものを取り込む型と、フロー情報を集める型に分かれます。通信取り込み型はセンサーなどで通信を直接見ます。フロー情報型のCisco Secure Network AnalyticsやAX-Collectorは、NetFlowなどを使って今ある機器の情報を活かせます。

設備担当の疑問暗号化された通信も見られる?

製品によって見方が違います。Cisco Secure Network Analyticsは復号せずに検出し、Vectra NDRは動作、メタデータ、通信パターンで見ます。TrendAI Vision One NDRは復号して検査する機能を案内しています。

施設管理の疑問導入のときにネットワークを止める?

ミラーポートにつなぐ製品なら止めずに入れられます。AX-Sensorはルータやスイッチのミラーデータを使うので、構成を大きく変えません。TrendAI Vision One NDRはアウトオブバンドで見るだけの使い方と、インラインで止める使い方があります。

設備担当の疑問クラウド型とオンプレミス型はどちらを選ぶ?

データを社外に出せないならオンプレミスの製品を選びます。FortiNDR-1000Fはオンプレミスで動き、外部とつながない環境でも使えます。SaaS版のFortiNDR Cloudはデータを米国か欧州のクラウドに置き、365日保持します。

工場長の疑問工場のOTの通信も見られる?

Darktrace / HYBRID NETWORK、Vectra NDR、FortiNDR-1000FはOTも見る範囲に入れています。止められない設備には、まずアウトオブバンドで見るだけの構成を確かめます。

総務の疑問社員の内部不正も見つけられる?

Darktrace / HYBRID NETWORKは、有効な認証情報でも普段の振る舞いと違えばアカウント乗っ取りや内部関係者の不正使用として知らせます。Cisco Secure Network Analyticsもデータ漏えいなどの内部脅威を検出すると案内しています。

経営者の疑問NDRの国内シェアは?

Vectra AI Japanは、ITRの情報漏洩対策市場2023のNDR部門で3年連続国内トップシェアと発表しています。2020年度から2022年度予測の数字なので、今のシェアはITRの最新の資料で確かめます。

TYPES

NDRの種類の違い

通信取り込み型

通信そのものやそのメタデータをセンサーなどで取り込み、動きを分析する型です。Darktrace / HYBRID NETWORK、Vectra NDR、TrendAI Vision One NDR、FortiNDR-1000Fが当たります。センサーを置いた場所の通信を直接見たいときに向きます。

向いている使い方

  • EDRの入らない機器まで見張る
  • 社内の横移動を追う
  • OTの通信も一緒に見る

根拠:専用のネットワークセンサー が、社内トラフィックを継続的に監視・分析します。(出典4)

この種類の4製品を表で見る

フロー情報型

ルータやスイッチ、専用のセンサーが作るフロー情報を集めて分析する型です。Cisco Secure Network AnalyticsとAX-Collectorが当たります。今あるネットワーク機器の情報を活かしたいときに向きます。

向いている使い方

  • 今ある機器のNetFlowを活かす
  • ネットワークの監視と一緒に使う
  • 機器を止めずに入れる

根拠:NetFlow 、 IPFIX 、 sFlow など、複数のタイプのフローデータを使用します。(出典3)

この種類の2製品を表で見る
MAKERS

NDRの主なメーカー5社

シスコシステムズ合同会社

NetFlow、IPFIX、sFlowのフローデータで動くので、今あるルータやスイッチの情報を活かせます。

東京都

ダークトレース・ジャパン株式会社

自社のネットワークを一から学習し、普段と違う動きで脅威を見つけます。

東京都

トレンドマイクロ株式会社

専用のネットワークセンサーで社内の通信を見張り、エンドポイント、クラウド、メールの情報と合わせて攻撃の流れを追います。

東京都

フォーティネットジャパン合同会社

オンプレミスで動き、外部とつながない環境やOTの現場に置けます。

東京都

Vectra AI Japan株式会社

攻撃者の行動をAIで見分け、危ないものから順に並べる製品です。

東京都

出典
  1. Darktrace / HYBRID NETWORK
  2. Vectra NDR
  3. Cisco Secure Network Analytics データシート
  4. TrendAI Vision One Network Detection and Response
  5. FortiNDR
  6. AX-Collector
  7. AX-Sensor
掲載基準

社内の通信を分析して異常を見つける業務用の製品のうち、自社で開発して自社のブランドで提供し、日本語の公式ページと日本法人を確かめられた会社の製品を載せました。端末を見るEDR、複数の領域をまとめるXDR、ログを集めるSIEMは別の比較に分けました。ExtraHopとCorelightとFidelisは日本語の公式ページを確かめられず、NetWitnessとProgress Flowmonは日本法人を公式で確かめられず除きました。Arista NDR、Sophos NDR、Trellix NDRは公式サイトが取得を拒むか応答せず、仕様を確かめられなかったので除きました。パロアルトネットワークスはNDRとして案内する製品ページを確かめられず除きました。他社製品を扱う販売会社とNDRを使う運用サービスは載せていません。

NDR(ネットワーク検知・対応)を作っているメーカーの方へ:掲載・訂正のご依頼(掲載は無料です)

CITE

引用

比較記事にしてほしい製品の依頼はこちら👉