口コミを書く

脅威インテリジェンス >

製品を入れ替えずに増やしたい情報システム・セキュリティの担当の方へ

脅威インテリジェンスフィードのメーカー4社比較【2026年】

脅威インテリジェンスフィードは、
IPやドメインなどの脅威情報を、
データやリストで受け取って機器へ流すサービスです。

ABOUT

脅威インテリジェンスフィードとは

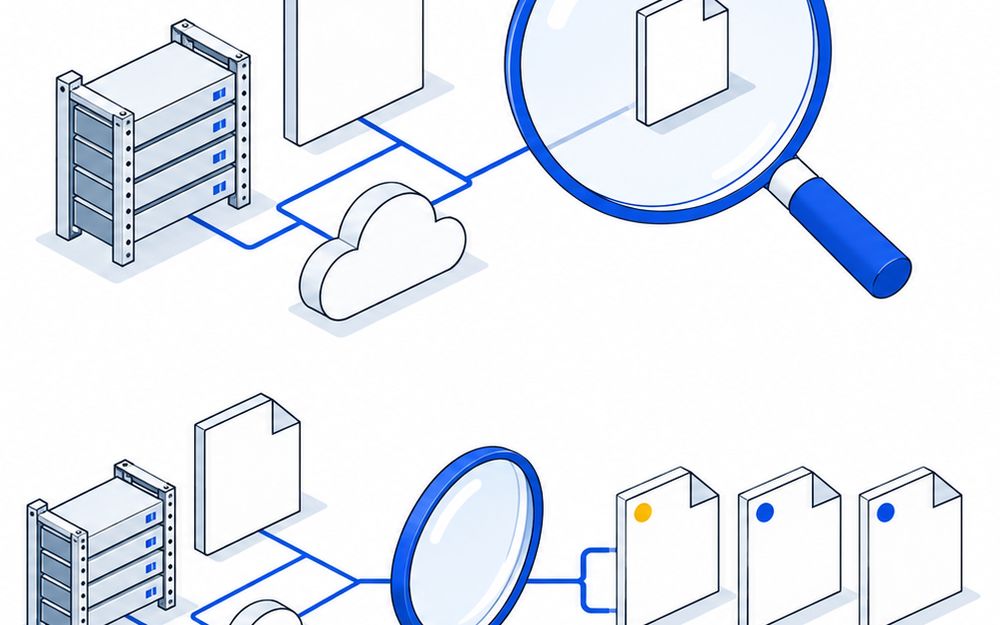
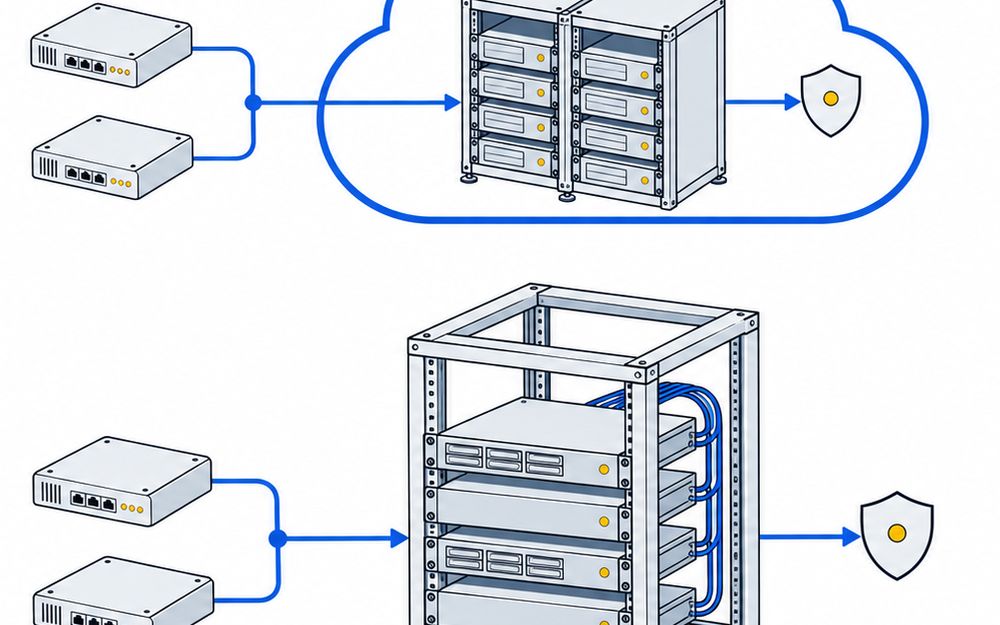
脅威インテリジェンスフィードとは、IPやドメインなどの脅威情報を、
データやリストで受け取って機器へ流すサービスです。

脅威インテリジェンスフィードは、受け取る形と連携先と、受け取る情報・情報源・価格の違いで比べて選びます。

特に、102億以上のURLデータが土台の国産はアルプス システム インテグレーション、APTとeCrimeのレポートも付くのはイーセットジャパン、40以上のカテゴリのIPとドメインは日本プルーフポイント、日本国内で確認した脅威情報のブロックリストはラックです。

※各社の公式製品ページによる。区分は情報の受け取り方で整理したもので、製品の優劣を示すものではありません。

LIST

脅威インテリジェンスフィードの比較表

脅威インテリジェンスフィードの価格・相場公開価格(税抜)

相場価格
40万円〜JLIST(株式会社ラック)

※公開価格の無い製品(3製品・各社 要見積)は入れていません

脅威インテリジェンスフィード4製品の比較
製品・メーカー製品の特徴製品の強み使用用途・場所価格
アルプス システム インテグレーション株式会社InterSafe Threat Intelligence Platform製品の詳細を見るメーカー公式サイトalsi.co.jp

アルプス システム インテグレーションが出す、URLの脅威データのフィードです。UTMやSIEMに入れて使います。

Webフィルタリング事業で集めた102億以上のURLデータを、ALSIがサンドボックスなどで解析してから渡します。自社の製品やサービスに組み込む会社にも向きます。

UTMやSIEMに国産のURL脅威データを入れる

要見積
イーセットジャパン株式会社ESET Threat Intelligence製品の詳細を見るメーカー公式サイトeset.com

イーセットジャパンが出す、APTとeCrimeの情報を受け取るフィード型の脅威インテリジェンスです。

IoCフィードはSTIXとJSONで届き、重複を除いて信頼度スコアが付きます。分からない点は、アナリストとの直接セッションで聞けます。

APTとeCrimeの情報をSIEMやSOARへそのまま流す

要見積
日本プルーフポイント株式会社Proofpoint ET Intelligence製品の詳細を見るメーカー公式サイトproofpoint.com

ProofpointのEmerging Threats Intelligenceで、不審なIPとドメインに絞ったレピュテーションのフィードです。40以上のカテゴリに分かれ、SIEMやファイアウォール、IDS、IPSへ直接送れます。

不審なIPとドメインに絞ったフィードで、40以上のカテゴリに分かれています。SIEMやファイアウォール、IDS、IPSへ直接送れるので、今の機器の検知を増やす使い方に合います。攻撃者のプロファイルを読むより、機器に入れて使うサービスです。

今の機器の検知を増やすIP・ドメインのフィード

要見積
株式会社ラックJLIST製品の詳細を見るメーカー公式サイトlac.co.jp

ラックが出す、脅威情報のブロックリストを今のセキュリティ製品に足すフィードです。

ラックが主に日本国内で確認した脅威情報を使い、製品のフィルタリング機能と連動させます。MSS監視向けは製品1台あたり年間40万円〜(税抜)⁠で⁠す⁠。

今のセキュリティ製品に日本国内の脅威情報のブロックリストを足す

MSS監視向け、製品1台あたり年間40万円〜⁠税抜
FEATURES

脅威インテリジェンスフィードの使用用途・特徴・メリット

使用用途

  • どこに使うか

    SIEMやファイアウォールの検知を、製品を入れ替えずに増やしたいときに。

  • 何のために使うか

    IPやドメインなどの脅威情報を、データやリストで受け取って機器へ流せるからです。

特徴

  • どんなものか

    IPやドメインなどの脅威情報を、データやリストで受け取って機器へ流す型です。

  • 強み

    Proofpoint ET Intelligenceは、SIEM・ファイアウォール・IDS・IPSへ直接送れます。

メリット

  • 使うメリット

    人が読まなくても、検知やブロックに効きます。

  • 調査画面型に比べたメリット

    分析の担当者がいなくても、今の機器に入れて使えます。

脅威インテリジェンスフィードを使う根本の理由は、人が読まなくても、今の機器に入れて検知やブロックを増やせることです。使うメリットをくわしく

選ぶときに注意すること

  1. 連携先と形式を確かめる

    ESET Threat IntelligenceはSTIXとJSON、KasperskyはOpenIoCやCSVでも届きます。

    よくある失敗手持ちのSIEMに入るか確かめずに、契約する。

  2. 公開価格はほとんど出ていない

    公式に価格を出すのは、ラックのJLISTのMSS監視向けだけです。

    よくある失敗1社だけの見積もりで、値段を決める。

  3. 攻撃の背景まで知るならレポートを見る

    ESET Threat Intelligenceは、APTとeCrimeのレポートも付きます。

    よくある失敗フィードだけで、攻撃の背景まで分かると見込む。

  4. フィードが1つなら管理基盤は後でよい

    Cortex XSOAR TIMは、複数のフィードを集めるための基盤です。

    よくある失敗フィード1つのために、管理基盤から入れる。

Q&A

脅威インテリジェンスフィード選びで、よくある疑問

購買担当の疑問脅威インテリジェンスフィードはいくら?

公式に価格を出しているのは、ラックのJLISTだけです。MSS監視向けで、製品1台あたり年間40万円〜(税抜)で、自社向けは問い合わせです。ほかの3製品は、公式に価格を出していません。入れる機器の台数と、受け取る情報を伝えて見積もりを取ります。試用できるかも、合わせて聞きます。台数で値段が変わります。

設備担当の疑問4製品の違いは?

情報源と、受け取る形が違います。JLISTはラックが主に日本国内で確認した脅威情報、InterSafe Threat Intelligence Platformは102億以上のURLデータが土台です。ESET Threat IntelligenceはAPTとeCrimeのレポートとIoCフィード、Proofpoint ET Intelligenceは40以上のカテゴリのIPとドメインです。

工場長の疑問受け取る形式は?

ESET Threat IntelligenceはSTIXとJSON、Proofpoint ET IntelligenceはTXT・CSV・JSONです。InterSafe Threat Intelligence Platformは、シンプルテキストとSTIXファイルです。JLISTは、ブロックリストで届きます。手持ちの機器が受け取れる形式を、先に確かめます。

工場長の疑問どの機器に入れられる?

Proofpoint ET Intelligenceは、SIEM・ファイアウォール・IDS・IPSへ直接送れます。ESET Threat Intelligenceは、SIEM・SOAR・TIPと連携できます。InterSafe Threat Intelligence PlatformはUTMとSIEM、JLISTはセキュリティ製品のフィルタリング機能と連動させます。今の機器を伝えて確かめます。

施設管理の疑問国産のフィードは?

ラックのJLISTは、主に日本国内で確認した脅威情報を使います。アルプス システム インテグレーションのInterSafe Threat Intelligence Platformは、102億以上のURLデータをALSIがサンドボックスなどで解析してから渡す国産の脅威データです。国内を狙う攻撃に備えたいなら、この2つから見ます。

施設管理の疑問情報の確かさは?

ESET Threat Intelligenceのフィードは、重複を除いて信頼度スコアが付きます。InterSafe Threat Intelligence Platformは、ALSIがサンドボックスなどで解析してから渡すので、自社で確かめる手間が減ります。JLISTは、提供した情報をラックが調べて反映します。誤って止める量も、試して確かめます。

施設管理の疑問人に聞ける?

ESET Threat Intelligenceは、アナリストとの直接セッションで聞けます。ラックのJLISTは、提供した情報をラックが調べて反映します。ほかの2製品は、公式に人の支援を書いていません。読む人がいないなら、アナリストに聞ける製品から見ます。聞ける時間と、回数も確かめます。

施設管理の疑問自社の製品に組み込める?

InterSafe Threat Intelligence Platformは、自社の製品やサービスに組み込む会社にも向くと書いています。シンプルテキストとSTIXファイルで受け取れます。ほかの3製品は、組み込みを公式に書いていません。組み込むなら、使える条件と費用を聞きます。更新の頻度も聞きます。

総務の疑問使うときの注意は?

フィードは、攻撃の背景までは教えてくれません。背景まで知りたいなら、ESET Threat Intelligenceのようにレポートが付く製品を見ます。正しい通信まで止めないよう、入れたあとはしばらく見張ります。契約するフィードが増えたら、管理基盤でまとめます。止めた記録は、SIEMで見られるようにします。

経営者の疑問脅威インテリジェンスフィードのメーカーは?

このページには、アルプス システム インテグレーション・イーセットジャパン・日本プルーフポイント・ラックの4社を載せています。国内の脅威ならラックかALSI、レポートも欲しいならイーセットジャパン、IPとドメインを細かく分けたいなら日本プルーフポイントです。今の機器を伝えて、入れられる製品を聞きます。

MAKERS

脅威インテリジェンスフィードの主なメーカー4社

アルプス システム インテグレーション株式会社

特徴
1990年に設立され、システム受託開発やサイバーセキュリティ対策などを手がける東京都大田区の会社です。

東京都

イーセットジャパン株式会社

特徴
ESETの法人向けセキュリティ製品を案内する会社で、東京都港区港南にオフィスがあります。

東京都

株式会社ラック

特徴
セキュリティソリューションサービスとシステムインテグレーションサービスを手がける会社です。

東京都

CITE

引用

比較記事にしてほしい
製品や会社の掲載はこちら👉