口コミを書く

認証局の鍵、コード署名、決済、データ暗号の鍵を守るHSMを選ぶ、情報システムとセキュリティの担当者

HSM(暗号鍵の専用機)のメーカー8社比較【2026年】

HSMは、暗号鍵を外に出さずに作り、
しまい、使うための専用機です。

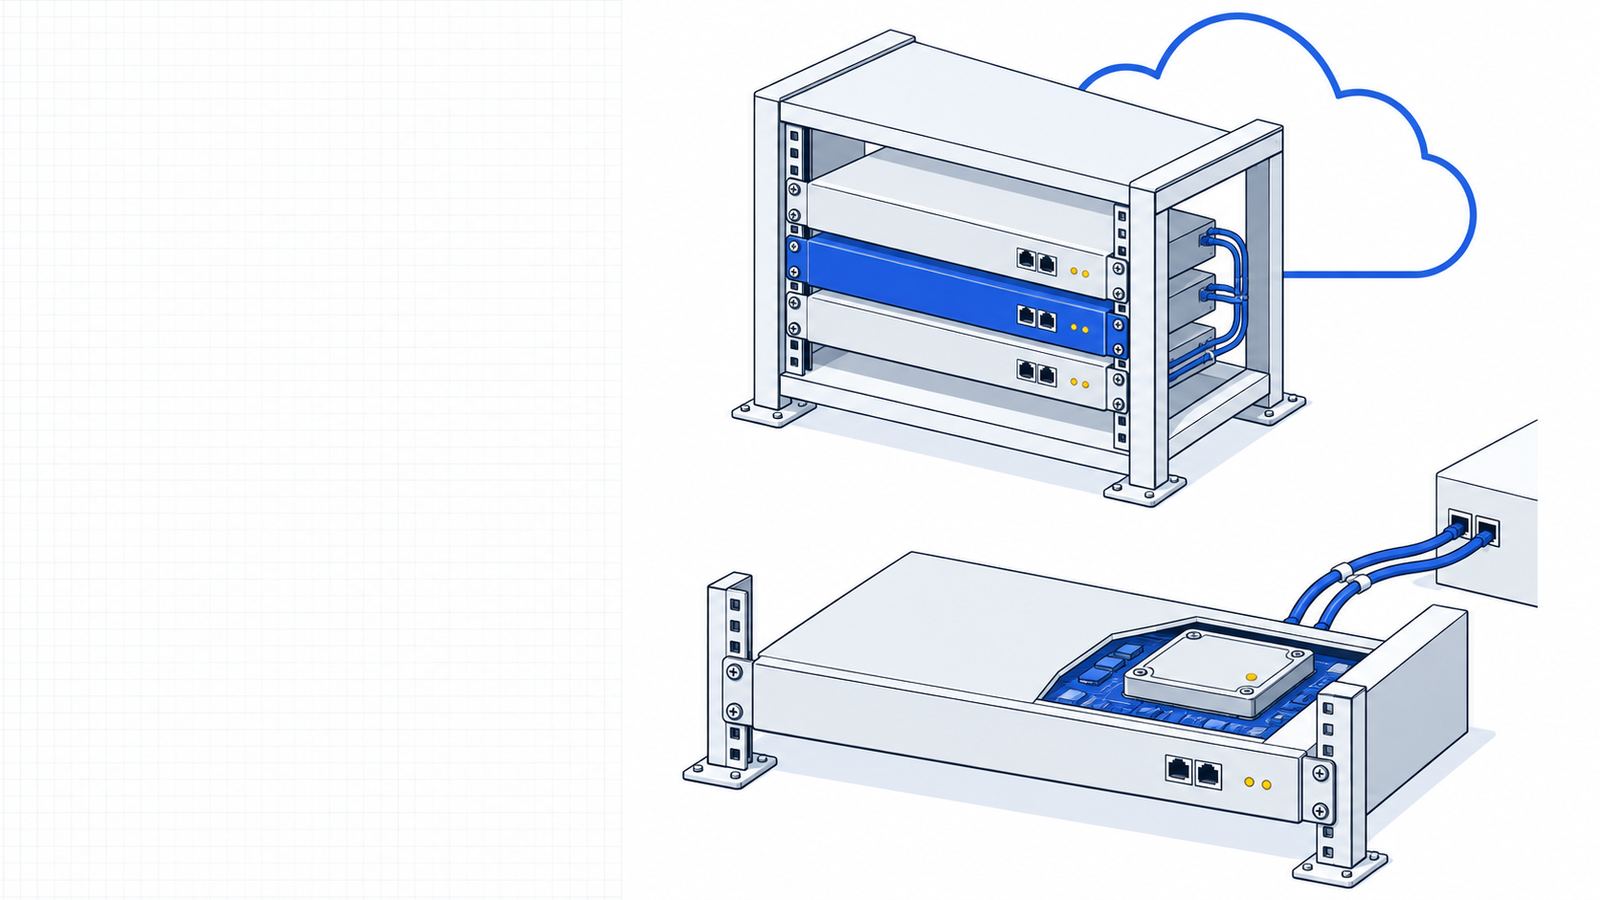
HSMとは、暗号鍵を外に出さずに作り、しまい、使うための専用機です。
ハードウェアセキュリティモジュールとも呼びます。

製品の特長

  • 鍵が外に出ない(暗号の処理も機器の中で行う)
  • こじ開けに強い(耐タンパー性)
  • 認証で水準を示せる(FIPS 140-3・FIPS 140-2など)

使うメリット

  • 鍵の持ち出しを防げる(サーバーのファイルに鍵を置かない)
  • 監査で説明できる(第三者の認証番号を示せる)
  • 署名や暗号を速く回せる(専用の処理装置を使う)

選ぶときに注意すること

  1. 「FIPS準拠」と「証明書あり」は別です。証明書番号があるかを確かめる
  2. レベルと版を見る。FIPS 140-2と140-3、レベル3と4は別物
  3. 機器型は二重化とバックアップを自社で組む
  4. クラウドは料金の単位が違う。パーティション・鍵の数・時間で比べる
  5. 決済の処理は汎用HSMと分かれる。PCI HSMの有無を見る

※仕様と価格は各社の公式の製品ページによる。価格はさくらインターネットが税込・日本円、Googleが米ドル表記で、ほかの製品は取得できた公式の文字に金額がありませんでした。

LIST

HSMの比較表

HSM(暗号鍵の専用機)10製品の比較
製品・メーカーコスト製品の強み仕様公式ページ

機器型(自社に置く)

3製品
エントラストジャパン株式会社nShield 5c署名の速さを公開値で比べたい口コミを書く要見積

同じ機種をベース・ミッド・高いの3段から選べて、公式がRSA署名の速さを型ごとに出しています。RSA 2048ビットの署名は670〜13,614tpsで、使う量に合わせて段を選べます。FIPS 140-3は証明書番号4745で確かめられます。

使い方
機器型(自社に置く)
使う形
ネットワーク接続の機器
FIPS認証
FIPS 140-3 レベル3、証明書番号4745
性能
RSA 2048ビット署名 670〜13,614tps
つなぎ方
PKCS#11、Java API、nCore API
ほかの認証
EN 419 221-5(Dutch NSCIBスキーム)
冗長
電源は二重のホットスワップ、ファントレイは現場で交換
記載なし
鍵の数・容量・専有
公式ページへ詳細・仕様
タレスDISジャパン株式会社Luna 8 Network HSM耐量子暗号へ移る自社設置口コミを書く要見積

耐量子暗号のML-DSAとML-KEMを速く処理する、Lunaの新しい世代です。1台を最大30のHSMインスタンスに分けられるので、部署やシステムごとに分離できます。FIPS 140-3レベル3は認証の手続き中なので、認証が済んでいることが条件の案件では取得状況を確かめてください。

使い方
機器型(自社に置く)
使う形
ネットワーク接続の機器
FIPS認証
FIPS 140-3 レベル3(認証取得の手続き中)
性能
ML-DSA-65・ML-KEM-768を高速処理
鍵の数・容量
1台で最大30HSMインスタンス
つなぎ方
API、CLI
専有
1台を分離して複数で使える
ほかの認証
コモンクライテリア(認証取得の手続き中)
記載なし
冗長
公式ページへ詳細・仕様
タレスDISジャパン株式会社payShield 10Kカード決済のPIN処理と発行口コミを書く要見積

PIN処理やカード発行など、決済の処理に絞って作った専用機です。PCI HSM v3の承認を受けています。電源とファンは止めずに交換できるデュアル構成が標準です。

使い方
機器型(自社に置く)
使う形
決済専用の機器
FIPS認証
FIPS 140-2 レベル3(TASPセキュリティサブシステム用)
つなぎ方
TCP/IP・UDP(1Gbps・10Gbps)、FICON
ほかの認証
PCI HSM v3
冗長
ホットスワップのデュアル電源とファンが標準
記載なし
性能・鍵の数・容量・専有
公式ページへ詳細・仕様

クラウド専有型

4製品
アマゾン ウェブ サービス ジャパン合同会社AWS CloudHSMAWSの中で鍵を専有したい口コミを書く要見積

自社のVPCの中で動くHSMを1社で専有します。AWSのマネージドな鍵管理より自由度が高く、PKCS#11やJCEをそのまま使うアプリを載せられます。今のhsm2m.mediumはFIPS 140-3レベル3の証明書#4703で確かめられます。

使い方
クラウド専有型
使う形
自社のVPC内で動くHSM
FIPS認証
FIPS 140-3 レベル3、hsm2m.medium、証明書#4703
鍵の数・容量
hsm2m.mediumはキー総数16,666個
つなぎ方
PKCS#11、JCE、OpenSSL
専有
シングルテナント
冗長
クラスター内のHSM間で鍵を複製
記載なし
性能・ほかの認証
公式ページへ詳細・仕様
さくらインターネット株式会社クラウドHSM国内事業者から日本円で借りる口コミを書く1パーティション 月額352,000円税込

大阪のさくらインターネットから、Luna Network HSM 7のパーティションを借りるサービスです。月額352,000円(税込)を公式が出していて、別に1サーバごとのライセンス料がかかります。使い始めるには事前審査を通します。

使い方
クラウド専有型
使う形
マネージドのHSMパーティション(Luna Network HSM 7)
FIPS認証
FIPS 140-3準拠
性能
RSA 100qps
鍵の数・容量
パーティションのメモリ640KB
つなぎ方
専用のクライアントソフト
記載なし
専有・ほかの認証・冗長
公式ページへ詳細・仕様
日本オラクル株式会社OCI Dedicated KMSOCIでHSMの所有権を持ちたい口コミを書く要見積

HSMパーティションの所有権を利用する会社が持てるのが、同じOCIのVaultとの違いです。PKCS#11で暗号の処理を呼べるので、標準の方法で作ったアプリを載せられます。セキュリティとファームウェアのパッチはオラクルが引き続き当てます。

使い方
クラウド専有型
使う形
サービスとしてのHSMパーティション
FIPS認証
FIPS 140-2 レベル3
つなぎ方
PKCS#11など
専有
シングルテナント
冗長
最小3パーティション
記載なし
性能・鍵の数・容量・ほかの認証
公式ページへ詳細・仕様
日本マイクロソフト株式会社Azure Cloud HSMHSMアプリをAzureへ移す口コミを書く要見積

PKCS#11やJCEで動いているHSMアプリを、少ない手直しでAzureへ移すためのサービスです。クラスターごとに3台のHSMが入り、管理の権限は利用する会社が持ちます。修正プログラムや保守はサービス側の担当です。

使い方
クラウド専有型
使う形
専用のHSMクラスター
FIPS認証
FIPS 140-3 レベル3
つなぎ方
PKCS#11、JCE、OpenSSL
専有
シングルテナント
ほかの認証
eIDAS
冗長
クラスターごとにHSM 3台
記載なし
性能・鍵の数・容量
公式ページへ詳細・仕様

鍵管理サービス型

3製品
グーグル・クラウド・ジャパン合同会社Cloud HSM鍵1本から従量で始めたい口コミを書く0.001369863米ドル対称鍵1バージョン1時間

Cloud KMSで保護レベルをHSMに変えるだけで使え、機器もクラスタも持ちません。料金は鍵のバージョン数と使った回数の従量で、公式が米ドルで出しています。専有したいときはSingle-tenantを選べます。

使い方
鍵管理サービス型
使う形
Cloud KMSの保護レベルのひとつ
FIPS認証
FIPS 140-2 レベル3
鍵の数・容量
Single-tenantは追加料金なしで15,000鍵バージョン
つなぎ方
Cloud KMS API、gcloud
専有
マルチテナント、シングルテナント
冗長
複数ゾーンの複数のHSMに分散(Single-tenant)
記載なし
性能・ほかの認証
公式ページへ詳細・仕様
日本アイ・ビー・エム株式会社IBM Key ProtectFIPSレベル4をクラウドで使う口コミを書く要見積

Dedicatedの型はFIPS 140-3のレベル4をうたうHSMで、今回の表では唯一のレベル4です。Keep Your Own Keyで鍵を自社だけが扱う形にできます。VMware向けにKMIPのアダプターも作れます。

使い方
鍵管理サービス型
使う形
IBM Cloudの鍵管理サービス
FIPS認証
Standardは140-2 レベル3、Dedicatedは140-3 レベル4
つなぎ方
Key Protect API、SDK、Terraform
専有
Dedicatedはシングルテナント
記載なし
性能・鍵の数・容量・ほかの認証・冗長
公式ページへ詳細・仕様
日本マイクロソフト株式会社Azure Key Vault Managed HSMAzureのサービスの鍵を専有したい口コミを書く要見積

Key Vaultと同じAPIのまま、鍵の置き場を専有のHSMへ移せるサービスです。すでにKey Vaultを使っているアプリは、作り直しを抑えて移れます。鍵のデータは配置したリージョンの外には出ません。

使い方
鍵管理サービス型
使う形
フルマネージドの鍵管理サービス
FIPS認証
FIPS 140-3 レベル3
つなぎ方
Key Vaultと同じAPI
専有
シングルテナント
記載なし
性能・鍵の数・容量・ほかの認証・冗長
公式ページへ詳細・仕様

機器型(自社に置く)3製品

エントラストジャパン株式会社

nShield 5c

署名の速さを公開値で比べたい

同じ機種をベース・ミッド・高いの3段から選べて、公式がRSA署名の速さを型ごとに出しています。RSA 2048ビットの署名は670〜13,614tpsで、使う量に合わせて段を選べます。FIPS 140-3は証明書番号4745で確かめられます。

コスト要見積

使い方
機器型(自社に置く)
使う形
ネットワーク接続の機器
FIPS認証
FIPS 140-3 レベル3、証明書番号4745
性能
RSA 2048ビット署名 670〜13,614tps
つなぎ方
PKCS#11、Java API、nCore API
ほかの認証
EN 419 221-5(Dutch NSCIBスキーム)
冗長
電源は二重のホットスワップ、ファントレイは現場で交換
記載なし
鍵の数・容量・専有
公式ページへ
タレスDISジャパン株式会社

Luna 8 Network HSM

耐量子暗号へ移る自社設置

耐量子暗号のML-DSAとML-KEMを速く処理する、Lunaの新しい世代です。1台を最大30のHSMインスタンスに分けられるので、部署やシステムごとに分離できます。FIPS 140-3レベル3は認証の手続き中なので、認証が済んでいることが条件の案件では取得状況を確かめてください。

コスト要見積

使い方
機器型(自社に置く)
使う形
ネットワーク接続の機器
FIPS認証
FIPS 140-3 レベル3(認証取得の手続き中)
性能
ML-DSA-65・ML-KEM-768を高速処理
鍵の数・容量
1台で最大30HSMインスタンス
つなぎ方
API、CLI
専有
1台を分離して複数で使える
ほかの認証
コモンクライテリア(認証取得の手続き中)
記載なし
冗長
公式ページへ
タレスDISジャパン株式会社

payShield 10K

カード決済のPIN処理と発行

PIN処理やカード発行など、決済の処理に絞って作った専用機です。PCI HSM v3の承認を受けています。電源とファンは止めずに交換できるデュアル構成が標準です。

コスト要見積

使い方
機器型(自社に置く)
使う形
決済専用の機器
FIPS認証
FIPS 140-2 レベル3(TASPセキュリティサブシステム用)
つなぎ方
TCP/IP・UDP(1Gbps・10Gbps)、FICON
ほかの認証
PCI HSM v3
冗長
ホットスワップのデュアル電源とファンが標準
記載なし
性能・鍵の数・容量・専有
公式ページへ

クラウド専有型4製品

アマゾン ウェブ サービス ジャパン合同会社

AWS CloudHSM

AWSの中で鍵を専有したい

自社のVPCの中で動くHSMを1社で専有します。AWSのマネージドな鍵管理より自由度が高く、PKCS#11やJCEをそのまま使うアプリを載せられます。今のhsm2m.mediumはFIPS 140-3レベル3の証明書#4703で確かめられます。

コスト要見積

使い方
クラウド専有型
使う形
自社のVPC内で動くHSM
FIPS認証
FIPS 140-3 レベル3、hsm2m.medium、証明書#4703
鍵の数・容量
hsm2m.mediumはキー総数16,666個
つなぎ方
PKCS#11、JCE、OpenSSL
専有
シングルテナント
冗長
クラスター内のHSM間で鍵を複製
記載なし
性能・ほかの認証
公式ページへ
さくらインターネット株式会社

クラウドHSM

国内事業者から日本円で借りる

大阪のさくらインターネットから、Luna Network HSM 7のパーティションを借りるサービスです。月額352,000円(税込)を公式が出していて、別に1サーバごとのライセンス料がかかります。使い始めるには事前審査を通します。

コスト1パーティション 月額352,000円税込

使い方
クラウド専有型
使う形
マネージドのHSMパーティション(Luna Network HSM 7)
FIPS認証
FIPS 140-3準拠
性能
RSA 100qps
鍵の数・容量
パーティションのメモリ640KB
つなぎ方
専用のクライアントソフト
記載なし
専有・ほかの認証・冗長
公式ページへ
日本オラクル株式会社

OCI Dedicated KMS

OCIでHSMの所有権を持ちたい

HSMパーティションの所有権を利用する会社が持てるのが、同じOCIのVaultとの違いです。PKCS#11で暗号の処理を呼べるので、標準の方法で作ったアプリを載せられます。セキュリティとファームウェアのパッチはオラクルが引き続き当てます。

コスト要見積

使い方
クラウド専有型
使う形
サービスとしてのHSMパーティション
FIPS認証
FIPS 140-2 レベル3
つなぎ方
PKCS#11など
専有
シングルテナント
冗長
最小3パーティション
記載なし
性能・鍵の数・容量・ほかの認証
公式ページへ
日本マイクロソフト株式会社

Azure Cloud HSM

HSMアプリをAzureへ移す

PKCS#11やJCEで動いているHSMアプリを、少ない手直しでAzureへ移すためのサービスです。クラスターごとに3台のHSMが入り、管理の権限は利用する会社が持ちます。修正プログラムや保守はサービス側の担当です。

コスト要見積

使い方
クラウド専有型
使う形
専用のHSMクラスター
FIPS認証
FIPS 140-3 レベル3
つなぎ方
PKCS#11、JCE、OpenSSL
専有
シングルテナント
ほかの認証
eIDAS
冗長
クラスターごとにHSM 3台
記載なし
性能・鍵の数・容量
公式ページへ

鍵管理サービス型3製品

グーグル・クラウド・ジャパン合同会社

Cloud HSM

鍵1本から従量で始めたい

Cloud KMSで保護レベルをHSMに変えるだけで使え、機器もクラスタも持ちません。料金は鍵のバージョン数と使った回数の従量で、公式が米ドルで出しています。専有したいときはSingle-tenantを選べます。

コスト0.001369863米ドル対称鍵1バージョン1時間

使い方
鍵管理サービス型
使う形
Cloud KMSの保護レベルのひとつ
FIPS認証
FIPS 140-2 レベル3
鍵の数・容量
Single-tenantは追加料金なしで15,000鍵バージョン
つなぎ方
Cloud KMS API、gcloud
専有
マルチテナント、シングルテナント
冗長
複数ゾーンの複数のHSMに分散(Single-tenant)
記載なし
性能・ほかの認証
公式ページへ
日本アイ・ビー・エム株式会社

IBM Key Protect

FIPSレベル4をクラウドで使う

Dedicatedの型はFIPS 140-3のレベル4をうたうHSMで、今回の表では唯一のレベル4です。Keep Your Own Keyで鍵を自社だけが扱う形にできます。VMware向けにKMIPのアダプターも作れます。

コスト要見積

使い方
鍵管理サービス型
使う形
IBM Cloudの鍵管理サービス
FIPS認証
Standardは140-2 レベル3、Dedicatedは140-3 レベル4
つなぎ方
Key Protect API、SDK、Terraform
専有
Dedicatedはシングルテナント
記載なし
性能・鍵の数・容量・ほかの認証・冗長
公式ページへ
日本マイクロソフト株式会社

Azure Key Vault Managed HSM

Azureのサービスの鍵を専有したい

Key Vaultと同じAPIのまま、鍵の置き場を専有のHSMへ移せるサービスです。すでにKey Vaultを使っているアプリは、作り直しを抑えて移れます。鍵のデータは配置したリージョンの外には出ません。

コスト要見積

使い方
鍵管理サービス型
使う形
フルマネージドの鍵管理サービス
FIPS認証
FIPS 140-3 レベル3
つなぎ方
Key Vaultと同じAPI
専有
シングルテナント
記載なし
性能・鍵の数・容量・ほかの認証・冗長
公式ページへ
Q&A

HSM選びで、よくある疑問

購買担当の疑問HSMの価格はいくらですか?

公式に金額を確かめられたのは、さくらのクラウドHSMの月額352,000円(税込)と、Cloud HSMの鍵1バージョン1時間0.001369863米ドルです。機器のLuna 8、payShield 10K、nShield 5cは公式に金額がなく、見積もりで決まります。

設備担当の疑問機器型とクラウドHSMの違いは何ですか?

機器型は自社のラックに置いて、保守も二重化も自社で持ちます。クラウドHSMは機器を持たず、AWS CloudHSMやAzure Cloud HSMのように専有する型と、Cloud HSMのように鍵単位で使う型があります。

設備担当の疑問HSMとKMSの違いは何ですか?

HSMは鍵を守る専用の機械で、KMSはその鍵を作る権限や使う手順を管理する仕組みです。Azure Key Vault Managed HSMやCloud HSMは、KMSの裏でHSMを使う形です。

設備担当の疑問FIPS 140-2と140-3の違いは何ですか?

どちらも米国政府の暗号モジュールの基準で、140-3が新しい版です。AWSはhsm1.mediumの証明書が2026年1月4日に履歴リストへ移り、hsm2m.mediumへの移行を案内しています。

設備担当の疑問FIPSのレベルはいくつを選べばいいですか?

この表の製品はレベル3が中心で、IBM Key ProtectのDedicatedが140-3レベル4をうたっています。取引先や監査の要件に書かれたレベルと版に合わせて選びます。

設備担当の疑問認証を取っている製品はどう確かめますか?

証明書番号を見ます。nShield 5cは4745、AWS CloudHSMのhsm2m.mediumは#4703を公式が書いています。Luna 8は認証の手続き中と公式に書かれていて、Luna 7はFIPS 140-3 Level 3の検証を受けています。

工場長の疑問性能はどのくらい違いますか?

公式の数字があるのは一部です。nShield 5cはRSA 2048ビットの署名が670〜13,614tpsで、さくらのクラウドHSMはRSA100qpsです。測る条件がそろっていないので、自社の処理量で試して決めます。

設備担当の疑問決済用HSMと汎用HSMの違いは何ですか?

汎用はPKIやコード署名、データ暗号など幅広く使い、決済用はPIN処理やカード発行に絞っています。payShield 10Kは決済用で、PCI HSM v3の承認を受けています。

経営者の疑問クラウドに鍵を置いても大丈夫ですか?

社内規程と取引先の要件で決まります。Azure Cloud HSMやOCI Dedicated KMSのようなシングルテナントは、1社で専有して管理の権限や所有権を自社で持てます。規程で認められないなら機器型を選びます。

施設管理の疑問国内の事業者のHSMはありますか?

自社で開発したHSMの機器を公式で確かめられた日本の会社はありませんでした。サービスでは、さくらインターネットがLuna Network HSM 7を使ったクラウドHSMを提供していて、利用には審査があり5営業日程度かかる場合があります。

TYPES

HSMの使い方の違い

機器型(自社に置く)

HSMの機器を買って、自社のラックに置く型です。鍵も機器も手元で管理でき、外へ出せない鍵に使えます。保守や二重化は自社で組みます。

向いている使い方

  • 認証局やコード署名の鍵を社内で持つ
  • カード決済のPIN処理を自社で回す
  • クラウドに鍵を置けない規程がある

根拠:オンプレミスHSMは、お客様の環境内で管理される専用アプライアンスです。(出典1)

この使い方の3製品を表で見る

クラウド専有型

クラウドの上でHSMやパーティションを1社で専有する型です。管理の権限は利用する会社が持ち、機器の故障対応はサービス側が受けます。PKCS#11などで呼ぶアプリをそのまま移しやすい型です。

向いている使い方

  • オンプレのHSMアプリをクラウドへ移す
  • 機器を持たずに鍵を専有したい
  • PKCS#11やJCEで呼ぶアプリがある

根拠:HSM は汎用のシングル テナントであり(出典3)

この使い方の4製品を表で見る

鍵管理サービス型

クラウドの鍵管理サービスの裏でHSMを使う型です。APIで鍵を作って使うだけで、HSMの運用はサービス側が持ちます。同じクラウドのサービスの鍵を守るときに手間が少なく済みます。

向いている使い方

  • 同じクラウドの保存データの鍵を守る
  • 少ない鍵から始めたい
  • HSMの運用を持ちたくない

根拠:Key Vault と同じ API インターフェイスと管理インターフェイスを使用する(出典5)

この使い方の3製品を表で見る
MAKERS

HSMの主なメーカー8社

アマゾン ウェブ サービス ジャパン合同会社

自社のVPCの中で動くHSMを1社で専有します。

エントラストジャパン株式会社

同じ機種をベース・ミッド・高いの3段から選べて、公式がRSA署名の速さを型ごとに出しています。

グーグル・クラウド・ジャパン合同会社

Cloud KMSで保護レベルをHSMに変えるだけで使え、機器もクラスタも持ちません。

東京都

さくらインターネット株式会社

大阪のさくらインターネットから、Luna Network HSM 7のパーティションを借りるサービスです。

大阪府

タレスDISジャパン株式会社

耐量子暗号のML-DSAとML-KEMを速く処理する、Lunaの新しい世代です。

東京都

日本アイ・ビー・エム株式会社

Dedicatedの型はFIPS 140-3のレベル4をうたうHSMで、今回の表では唯一のレベル4です。

東京都

日本オラクル株式会社

HSMパーティションの所有権を利用する会社が持てるのが、同じOCIのVaultとの違いです。

東京都

日本マイクロソフト株式会社

PKCS#11やJCEで動いているHSMアプリを、少ない手直しでAzureへ移すためのサービスです。

東京都

出典
  1. タレス ハードウェアセキュリティモジュール
  2. Entrust nShield 5c
  3. AWS CloudHSM ユーザーガイド
  4. Azure Cloud HSM
  5. Azure Key Vault Managed HSM
  6. Google Cloud HSM
  7. Cloud KMS の料金
  8. Oracle Key Management よくある質問
  9. IBM Key Protect
  10. さくらのクラウド クラウドHSM
掲載基準

暗号鍵を守るHSMのうち、日本語の公式サイトで案内されていて、製品ページで仕様を確かめられたものを載せています。機器は自社ブランドで作る会社、クラウドは自社で提供する会社で、外資は日本法人のある社だけです。代理店が売る他社製品(富士通系のLuna販売など)と、HSMを使う側のソフト(NECのSecureWare/秘密鍵装置マネージャ、三菱電機のMistyGuard CERTMANAGER⁠)⁠は除きました。Utimacoは日本語サイトがありますが日本法人を公式で確かめられず、YubiHSM 2も同じ理由で除きました。Luna 7は既存のお客様向けの案内なのでLuna 8を載せています。物の鍵を管理する鍵管理システムは別のページです。

HSM(暗号鍵の専用機)を作っているメーカーの方へ:掲載・訂正のご依頼(掲載は無料です)

CITE

引用

比較記事にしてほしい製品の依頼はこちら👉