イメージ 比較表での位置 Rapid7 Incident Commandは、デセプションの メーカー9社 比較 種類「おとり配置型」の 4製品の1つとして 載っています。
9 社 掲載社数 10 製品 比較表の製品 4 製品 同じ種類 0 製品 公開価格あり 比較表を見る Rapid7 Incident Commandの強みと方式 SIEMの機能として、偽のサーバーであるハニーポットの ほか、偽のユーザー、ファイル、認証情報を置けます。ハニーポットは VMware用のOVAで配り、スキャンや接続の試みを見つけます。ハニー認証情報を使う端末には、Windows用のRapid7 Agentを入れます。
向いている所 SIEMと一緒におとりを使う
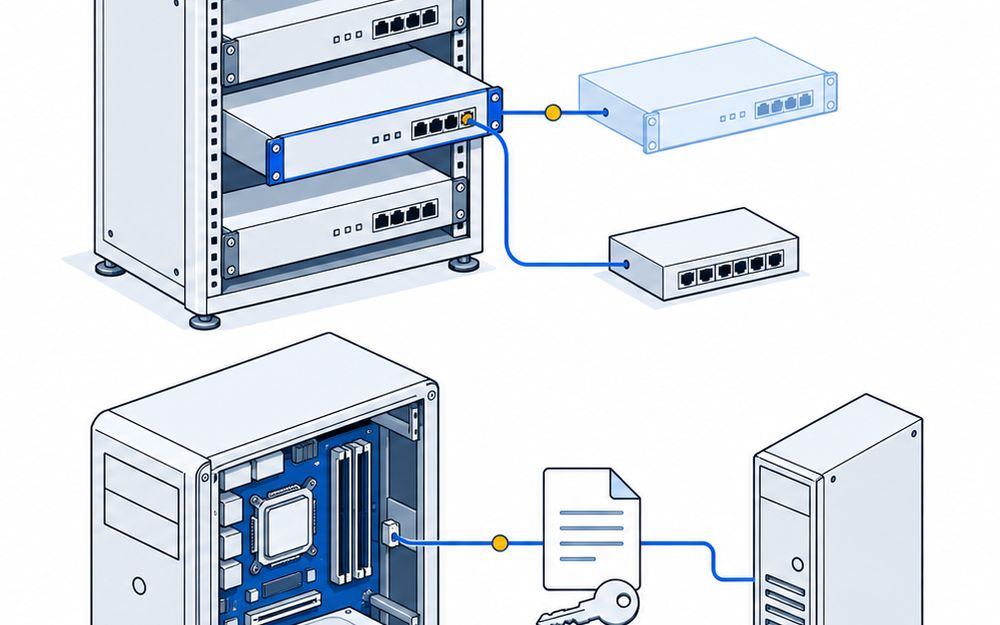
種類:おとり配置型 偽のサーバーや機器、アプリを社内やクラウドに置き、触られたら知らせる型です。FortiDeceptor 1000G、 FortiDeceptor Rugged 100G、 Zscaler Deception、Rapid7 Incident Commandが当たります。端末の外にある通信や、OT・IoTの網まで広く見たいときに向きます。
Rapid7 Incident Commandの仕様 種類 おとり配置型 おとりの種類 ハニーポット、 ハニーユーザー、 ハニーファイル、 ハニー認証情報 見つける攻撃 ネットワークの 偵察やポートスキャン、 ハニーユーザー へのログイン 見つけた後 Honey User Authenticationのインシデント を作成 置き方 ハニーポットは VMware用のOVAアプライアンス 価格 —公式資料で確認できず エージェント ハニー認証情報はWindows用のRapid7 Agentで動く Active Directory ADに管理者に見える偽のユーザーを足す OT・IoT —公式資料で確認できず 連携 —公式資料で確認できず 電源 —公式資料で確認できず デセプションの 手順は英語の公式ドキュメントに あり、そこでの名前はSIEM (InsightIDR)です。
同じ種類の他社製品との違い 製品の特徴ごとの分類 Rapid7 Incident Command ラピッドセブン・ジャパン 株式会社 Zscaler Deception ゼットスケーラー 株式会社 FortiDeceptor 1000G フォー ティ ネッ トジャ パン合同会社 種類 おとり配置型 おとり配置型 おとり配置型 おとりの種類 ハニーポット、 ハニーユーザー、 ハニーファイル、 ハニー認証情報 デコイのWebサーバー、ファイルサーバー、 データベース など SCADAシステム、IoTセンサーなど。自社独自のデコイも上げられる 見つける攻撃 ネットワークの 偵察やポートスキャン、 ハニーユーザー へのログイン 侵害されたユーザー、ラテラルムーブメント、 人為的なランサムウェア、 サプライチェーン 攻撃 盗まれた認証情報の使用、ラテラルムーブメント、 中間者攻撃、ランサムウェア 見つけた後 Honey User Authenticationのインシデント を作成 事前に承認した対応を、Zscalerのポリシーや他社ツールで実行 感染した端末を本番ネットワーク から隔離 置き方 ハニーポットは VMware用のOVAアプライアンス クラウドネイティブ、 Zero Trust Exchangeの一部 ハードウェア、 ラックマウント (1RU)、 最大128VLAN 価格 —公式資料で確認できず —公式資料で確認できず —公式資料で確認できず エージェント ハニー認証情報はWindows用のRapid7 Agentで動く —公式資料で確認できず —公式資料で確認できず Active Directory ADに管理者に見える偽のユーザーを足す ADの偽ユーザーへの列挙やアクセス を検出 ADのデコイとトークンで検知 OT・IoT —公式資料で確認できず —公式資料で確認できず SCADAシステム、IoTセンサーのデコイあり 連携 —公式資料で確認できず Zscalerのゼロトラスト ポリシー、 他社ツール SIEM、SOAR、EDR、サンドボックス 電源 —公式資料で確認できず —公式資料で確認できず デュアルPSUオプション
デセプションの 10製品を比較表で見る
Rapid7 Incident Commandのよくある質問 Q. Rapid7 Incident Commandはどんな人に向いている? Rapid7 Incident Commandは、SIEMと一緒におとりを使う人向けです。Rapid7 Incident Commandは、SIEMの機能として、偽のサーバーであるハニーポットの ほか、偽のユーザー、ファイル、認証情報を置けます。
Q. Rapid7 Incident Commandの強みは? Rapid7 Incident Commandのハニーポットは VMware用のOVAで配り、スキャンや接続の試みを見つけます。ハニー認証情報を使う端末には、Windows用のRapid7 Agentを入れます。
Q. Rapid7 Incident Commandはどんな方式? Rapid7 Incident Commandの種類はおとり配置型です。偽のサーバーや機器、アプリを社内やクラウドに置き、触られたら知らせる型です。
Q. Rapid7 Incident Commandの主な仕様は? Rapid7 Incident Commandのおとりの種類はハニーポット、 ハニーユーザー、 ハニーファイル、 ハニー認証情報、見つける攻撃はネットワークの 偵察やポートスキャン、 ハニーユーザー へのログインです。見つけた後はHoney User Authenticationのインシデントを 作成、置き方はハニーポットは VMware用のOVAアプライアンス です。
Q. Rapid7 Incident CommandとZscaler Deceptionはどっちがいい? SIEMと一緒におとりを使うならRapid7 Incident Command、Zscalerの環境に検知を足すならゼットスケーラー のZscaler Deceptionです。Rapid7 Incident Commandのおとりの種類はハニーポット、 ハニーユーザー、 ハニーファイル、 ハニー認証情報、見つける攻撃はネットワークの 偵察やポートスキャン、 ハニーユーザー へのログインです。ゼットスケーラー のZscaler Deceptionのおとりの種類はデコイのWebサーバー、ファイルサーバー、 データベース など、見つける攻撃は侵害されたユーザー、ラテラルムーブメント、 人為的なランサムウェア、 サプライチェーン 攻撃です。
Q. Rapid7 Incident Commandのエージェントは? Rapid7 Incident Commandのエージェントは ハニー認証情報はWindows用のRapid7 Agentで動く。SentinelOne JapanのSingularity Identityのエージェントは EDRと同じ単一のエージェント です。
Q. Rapid7 Incident CommandのActive Directoryは? Rapid7 Incident CommandのActive DirectoryはADに管理者に見える偽のユーザーを足す。ゼットスケーラー のZscaler DeceptionのActive DirectoryはADの偽ユーザーへの列挙やアクセスを 検出です。
Q. Rapid7 Incident CommandとFortiDeceptor 1000Gは どっちがいい? SIEMと一緒におとりを使うならRapid7 Incident Command、社内の多くのVLANにおとりを置くならフォー ティ ネッ トジャ パンのFortiDeceptor 1000Gです。 Rapid7 Incident Commandのおとりの種類はハニーポット、 ハニーユーザー、 ハニーファイル、 ハニー認証情報、見つける攻撃はネットワークの 偵察やポートスキャン、 ハニーユーザー へのログインです。フォー ティ ネッ トジャ パンのFortiDeceptor 1000Gの おとりの種類はSCADAシステム、IoTセンサーなど。自社独自のデコイも上げられる、見つける攻撃は盗まれた認証情報の使用、ラテラルムーブメント、 中間者攻撃、ランサムウェア です。
Q. Rapid7 Incident Commandはどこのメーカー? Rapid7 Incident Commandはラピッドセブン・ジャパン 株式会社の製品です。ラピッドセブン・ジャパンの 主な製品分野はデセプション ・UEBA・フィッシングサイト のテイクダウン です。
口コミ ★★★★★ Rapid7 Incident Commandの口コミは、まだありません。 ことがある方は、満足度・コスト・納期などを☆で教えてください。製品を選ぶ人の参考になります。
口コミを書く 口コミの掲載基準 ・削除のご依頼
同じ分類のほかの型番 イメージ デセプション (おとり検知) クラウドストライク 合同会社 ID保護の製品の機能として、ADのアカウントに ハニートークンの フラグを立てられます。
比較表で見る イメージ デセプション (おとり検知) SentinelOne Japan 株式会社 SentinelOneのエージェントと コンソールの まま、デコイと認証情報を置けます。
比較表で見る イメージ デセプション (おとり検知) Tenable Network Security Japan 株式会社 ADの弱点を見る製品の機能として、ドメインごとにおとりのアカウントを 置きます。
比較表で見る イメージ デセプション (おとり検知) 日本プルーフポイント 株式会社 エージェントも ハニーポットも 使わず、端末に本物の経路そっくりのわなを置きます。
比較表で見る イメージ デセプション (おとり検知) 日本マイクロソフト 株式会社 ID保護の製品の機能として、ふだん使わないアカウントに タグを付けてわなにします。
比較表で見る イメージ デセプション (おとり検知) パロアルトネッ トワー クス 株式会社 XDRの機能として、本物に似せたおとりのアカウントを 置きます。
比較表で見る 同じメーカーのほかの製品ラピッドセ ブン・ジャパン 株式会社 イメージ UEBA(ふるまい分析) 行動分析とAIに、ユーザー行動分析とDetection-as-Codeを組み合わせて、水平展開、特権の悪用、異常なアクセスを 見つけます。
比較表で見る イメージ フィッシングサイト のテイクダウン デジタルリスク 保護の専門家が、社内チームの一員としてテイクダウンと 修復まで引き受けます。
比較表で見る イメージ フィッシングサイト のテイクダウン ダークウェブ まで監視するデジタルリスク 保護の中で、テイクダウンも 進められます。
比較表で見る 
 イメージ
 イメージ
 イメージ