GUIDE / THREAT-INTELLIGENCE脅威
脅威インテリジェンスとは?攻撃者や手口の情報を受け取るサービスの種類と選び方
脅威
この
脅威
脅威インテリジェンスとは
脅威
比較ページには、
4つの種類
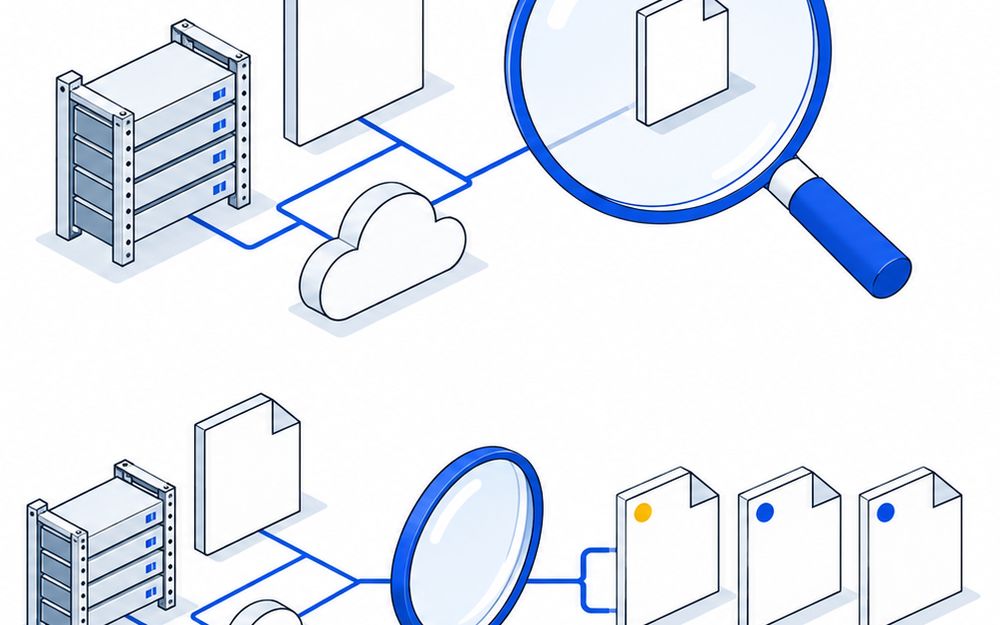
- 調査画面型:担当者が
画面で 攻撃者や 手口を 調べます。 例は Google Threat Intelligence、 Falcon Adversary Intelligence、 Recorded Future Cyber Operationsです - フィード
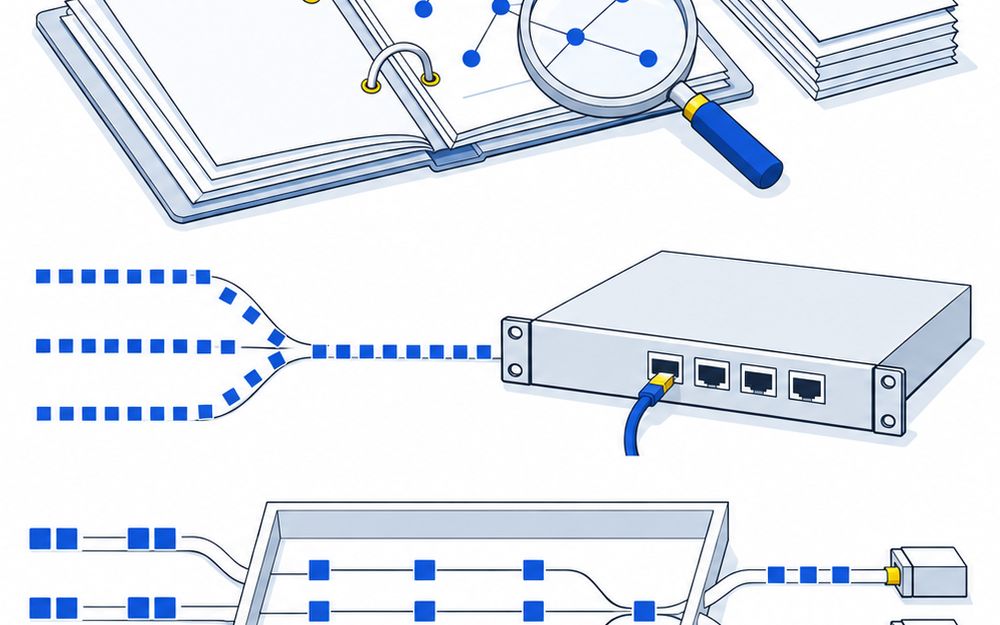
型: データや リストを 受け取って機器へ 流します。例は ラックの JLIST、 Proofpoint ET Intelligence、 ESET Threat Intelligenceです - 分析官報告型:
メーカーの アナリストが 分析して 報告します。例は ラックの Threat Landscape Advisory サービスです - 管理基盤型:いく
つもの フィードを 集めて 処理します。 例は Cortex XSOAR TIMです
情報源の違い
- Google Threat Intelligenceは、
Google、 Mandiant、 VirusTotalの 情報を まとめます - Recorded Future Cyber Operationsは、
ディープウェブと ダークウェブに 加えて、 200以上の 拠点で 監視します - Cloudforce Oneは、
Cloudflareの ネットワークに 流れる攻撃 トラフィックを 土台にします - ラックの
JLISTは、 主に日本国内で 確認した脅威情報を 使います - ALSIの
InterSafe Threat Intelligence Platformは、 102億以上の URLデータを 土台にします
連携の見方
- Proofpoint ET Intelligenceは、
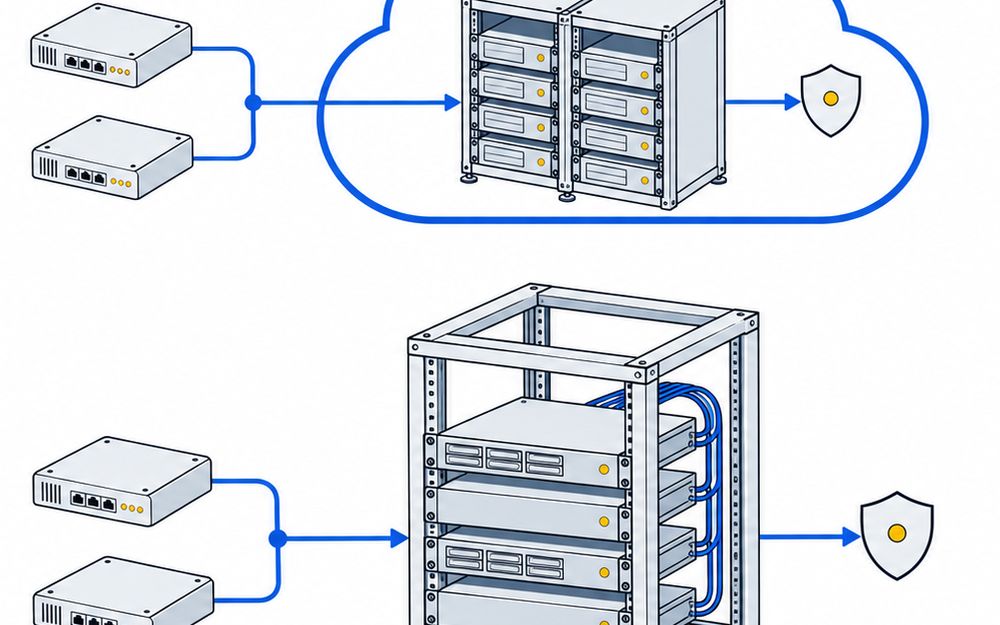
SIEM、 ファイアウォール、 IDS、 IPSへ 直接送れます - ESET Threat Intelligenceは、
STIXと JSONで届き、 SIEMや SOARと 連携できます - Kaspersky Threat Intelligenceは、
JSON、 OpenIoC、 CSV、 STIXで 受け取れます - Cortex XSOAR TIMは、
700以上の 統合で 処理します - 手持ちの
機器が 受け取れる 形式を 先に確かめます
漏えい監視とASMとの違い
- 漏えい
監視は、 自社の 名前や 資産が 外に出ていないかを 見ます - ASMは、
自社が インターネットに 出している 資産を 見つけて 管理します - 脅威
インテリジェンスは、 攻撃する 側の情報を 扱います - FortiReconは
両方の モジュールを持ち、 攻撃者の 情報を 受け持つのが ACIです
人の支援と価格
- ラックの
Threat Landscape Advisory サービスは、 アナリストが 報告し、 対策まで 助言します - Google Threat Intelligenceは、
コンソールの 中から Mandiantの 専門家に 聞けます - Cloudforce Oneは、
情報提供依頼書で 特注レポートを 頼めます - 公式に
価格を 出しているのは ラックの JLISTで、 MSS監視向けは製品 1台あたり年間 40万円〜(税抜)です - ほかの
製品は 公開価格が ありません。 読む人数、 連携する機器の数、 受け取りたい 情報を そろえて 見積もりを 取ります
COMPARE脅威