
サーバー間のマイクロセグメンテーション のメーカー3社比較【2026年】
サーバー間の
ワークロードの
許した
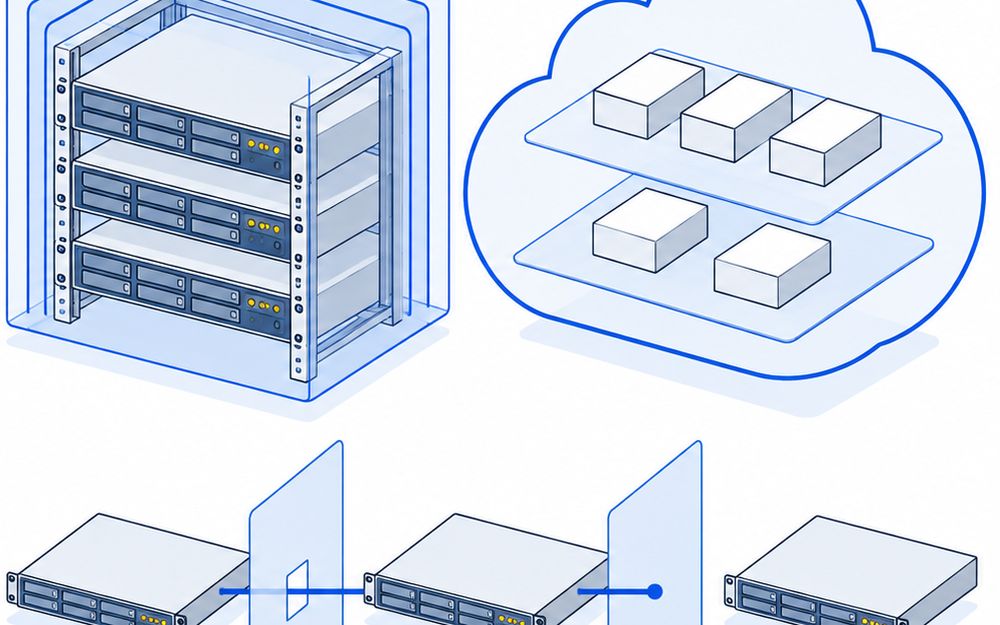
サーバー間のマイクロセグメンテーション とは
サーバー間の
許した
サーバー間の
特に、
※機能は
サーバー間のマイクロセグメンテーション の比較表
サーバー間のマイクロセグメンテーション の価格・相場公開価格なし
- 相場価格
- 各社 要見積公開価格が
ありません
| 製品・ | 製品の特徴 | 製品の強み | 使用用途・場所 | 価格 |
|---|---|---|---|---|
 株式会社 | クラウド・ | IPアドレスではなく | サーバー・ | 要見積 |
 シスコ | クラウドと | SaaSか | データセンター・クラウドの | 要見積 |
 ゼットスケーラー | エージェントで | ファイアウォールや | クラウドの | 要見積 |
出典:
サーバー間のマイクロセグメンテーション の使用用途・特徴・メリット
使用用途
どこに
使うか サーバー間の
通信を 見える 形にして、 入られた あとの 広がりを 止めたい会社。 何の
ために 使うか ワークロードの
間の通信を 細かく分け、 ランサムウェアの 横の広がりを 止める ためです。


特徴
どんな
ものか ワークロードの
間の通信を 細かく 分けて、 許した 通信だけを 通す製品です。 マルウェア 対策とは 別に使います。 強み
Illumio Segmentationは
ワークロードの ID で通信の ルールを作り、 Zscaler Microsegmentationは AIが ルールを 提案します。


メリット
使う
メリット 1台に
入られても、 ほかの サーバーへ 広がるのを 止められます。 ファイアウォールや
VLANで 区切るのに 比べた メリット サーバーごとに
細かく 区切れ、 サーバーが 移っても ルールを 作り直さずに 済みます。 Cisco Secure Workloadは ポリシーを 自動で 作ります。


サーバー
選ぶときに注意すること
マルウェア
対策は 別に用意する マイクロ
セグメンテーション と変更監視の 製品は、 マルウェア 対策の でした。機能を 公式の 製品ページで 確かめられません 組み合わせて 使う製品を 決めます。 よく
ある失敗 通信を絞るだけで、 マルウェア 対策を 入れずに 済ませる。 まず
通信を 見える 形にしてから絞る Illumio Segmentationは
全通信を 見える化 し、Zscaler Microsegmentationは 通信の 流れを 見てルールを 提案します。 いきなり止めず、 見えてから 絞ります。 よく
ある失敗 通信を調べずに ルールを作り、 業務の 通信まで 止める。 サーバーが
移っても ルールが 使えるか Illumio Segmentationは
IPアドレスではなく ワークロードの でID ルールを 作るので、 サーバーが クラウドへ 移っても 作り直さずに 済みます。 よく
ある失敗 IPアドレスで ルールを作り、 移すたびに 作り直す。 監査の
記録が 残るかを 確かめる Cisco Secure Workloadは
監査可能な レコード を残します。 監査で 通信の 決まりを 示す場面が あるなら 確かめます。 よく
ある失敗 ルールの変更の 記録が 残らず、 監査で 説明できない。
サーバー間のマイクロセグメンテーション 選びで、よくある疑問

購買担当の疑問 マイクロセグメンテーション はいくら?
3製品とも、

設備担当の疑問 3製品の違いは?
Cisco Secure Workloadは
設備担当の疑問 ファイアウォールやVLANとの違いは?
ファイアウォールや
総務の疑問 ランサムウェアの広がりを止められる?
Illumio Segmentationは

工場長の疑問 ルールづくりの手間は?
Zscaler Microsegmentationは

施設管理の疑問 クラウドとオンプレミスの両方で使える?
Cisco Secure Workloadは
工場長の疑問 エージェントは要る?
Illumio Segmentationは
総務の疑問マルウェア対策も入っている?
3製品とも、

経営者の疑問 ゼロトラストとの関係は?
Cisco Secure Workloadは
経営者の疑問マイクロセグメンテーション のメーカーは?
この
サーバー間のマイクロセグメンテーション の主なメーカー3社
サーバーセキュリティ の関連製品の比較表
出典
- トレンドマイクロ Deep Security データシート
- ソフォス Intercept X for Server データシート
(Windows) - ESET ファイル
サーバー セキュリティ - カスペルスキー Kaspersky Hybrid Cloud Security
- Microsoft Defender for Servers
- クラウド
ストライク Falcon Cloud Security - SentinelOne Singularity Cloud Workload Security
- パロアルト
ネットワークス Cortex Cloud Runtime Security - シスコ Cisco Secure Workload
- ソフォス Intercept X for Server データシート
(Linux) - トレンドマイクロ Deep Security 製品ページ
- Doctor Web Dr.Web Server Security Suite
- Datadog Cloud Workload Protection
- Amazon GuardDuty
- Illumio Segmentation
- Zscaler Microsegmentation
- Fortra Tripwire Enterprise
- Fortra Tripwireの
ファイル整合性監視
掲載基準
サーバー
サーバー間の