
クラウドの
AWS・AzureのDNSファイアウォールのメーカー2社比較【2026年】
AWS・Azureの
VPCや
クラウドの
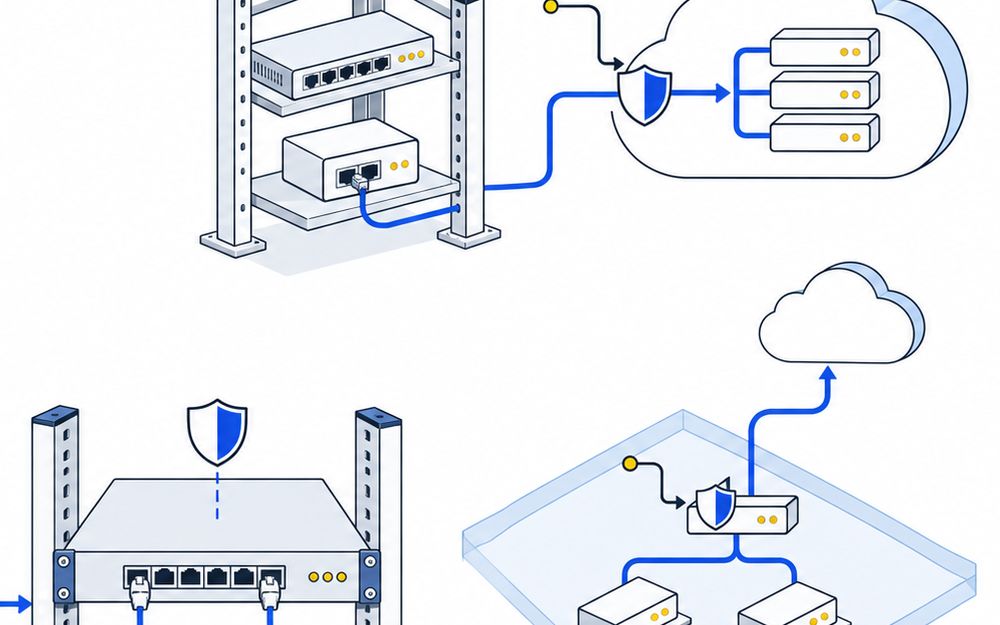
AWS・AzureのDNSファイアウォールとは
AWS・Azureの
クラウドの
AWS・Azureの
特に、
※機能と
AWS・AzureのDNSファイアウォールの比較表
AWS・AzureのDNSファイアウォールの価格・相場公開価格なし
- 相場価格
- 各社 要見積公開価格が
ありません
| 製品・ | 製品の特徴 | 製品の強み | 使用用途・場所 | 価格 |
|---|---|---|---|---|
 アマゾン | AWS が | 最初の | AWS の VPC から | 100万件の |
 日本マイクロソフト | VNet を | Microsoftの | Azure の VNet から | 要見積 |
出典:
AWS・AzureのDNSファイアウォールの使用用途・特徴・メリット
使用用途
どこに
使うか AWSの
VPCや Azureの VNetで サーバーを 動かしている会社。 何の
ために 使うか クラウドの
サーバーから 出る DNSの 問い合わせを、 怪しい ドメインへ 向かわせないためです。


特徴
どんな
ものか AWSや
Azureの 機能として、 VPCや VNetの 単位で DNSの 問い合わせを ふるい 分けます。 強み
Route 53 Resolver DNS Firewallは
100万件の クエリあたり と0.60ドル 使った 分だけ払い、 Azure DNS リゾルバポリシーは Microsoftの 悪意ある ドメインの リストを 使えます。


メリット
使う
メリット クラウドの
サーバーから 外へ出る通信を、 DNSの 段階で 絞れます。 社内向けの
保護 DNSに 比べた メリット 社内向けの
保護 DNSは 拠点や 端末を 守りますが、 クラウド基盤の 機能は VPCや VNetの サーバーから 出る問い合わせを、 そのクラウドの 中で止めます。


DNS
選ぶときに注意すること
DNSトンネルを
止めたいなら、 対応を 確かめる DNSトンネルへの
対応は 製品で 違います。 Zscaler DNS Securityは 専用の 検出エンジン、 Infoblox Threat Defenseは 動きからの検出、 Route 53 Resolver DNS Firewallは Advancedの ルール で止めます。 よく
ある失敗 トンネルの検出が 無い製品を入れ、 DNSでの 持ち出しを 見逃す。 ログを
残す期間を 確かめる Cloudflare Gatewayの
契約プランは DNSログを 6か月間残します。 Infoblox Threat Defenseは SIEMや SOARへ 送れます。 監査で 求められる 年数に 足りなければ、 外へ送ります。 よく
ある失敗 ログの期間を 確かめず、 調べたい ときに 消えている。 いきなり止めず、
まずアラートで 様子を見る Azure DNS
リゾルバポリシーは、 ブロックせずに アラートだけ を出す設定が できます。 業務に 使うドメインを 確かめて 許可してから 止めます。 よく
ある失敗 いきなりブロックし、 サーバーの 更新の 通信まで 止める。 効く
範囲を 確かめる Route 53 Resolver DNS Firewallは
関連付けた VPC に、Azure DNS リゾルバポリ シー は同じリージョンの VNetに 効きます。 守る VPCや VNetを 書き出します。 よく
ある失敗 一部のVPCに 関連付けを忘れ、 そこから 出る通信が 止まらない。
AWS・AzureのDNSファイアウォール選びで、よくある疑問

購買担当の疑問 AWS・AzureのDNSファイアウォールはいくら?
Route 53 Resolver DNS Firewallは、

設備担当の疑問 2製品の違いは?
Route 53 Resolver DNS Firewallは
設備担当の疑問 DNSトンネルも止められる?
Route 53 Resolver DNS Firewallは、
総務の疑問どんなルールが作れる?
Route 53 Resolver DNS Firewallは、

施設管理の疑問 止めずに様子を見られる?
Azure DNSリゾルバ
施設管理の疑問ログはどこに残せる?
Route 53 Resolver DNS Firewallは、
施設管理の疑問どの範囲に効く?
Route 53 Resolver DNS Firewallは、

工場長の疑問ほかのサービスとつなげられる?
Route 53 Resolver DNS Firewallは、
工場長の疑問社内のPCも守れる?
この

経営者の疑問 AWS・AzureのDNSファイアウォールのメーカーは?
この
AWS・AzureのDNSファイアウォールの主なメーカー2社
アマゾン ウェブ サービス ジャパン合同会社
- 特徴
- AWSの
日本法人です。 日本語の 公式サイトで AWS Shieldなどの クラウド サービス を案内しています。 - 強み
- リージョン
ごとに 3つ以上の AZ - 約2000万kmの光
ファイバー網
- リージョン
日本マイクロソフト株式会社
- 特徴
- Microsoftの
日本法人として、 ソフトウェア・ クラウド サービス ・デバイスの営業と マーケティングを 行っています。 - 強み
- 300名までの
会社の セキュリティ - 問い合わせ窓口
- 300名までの
東京都
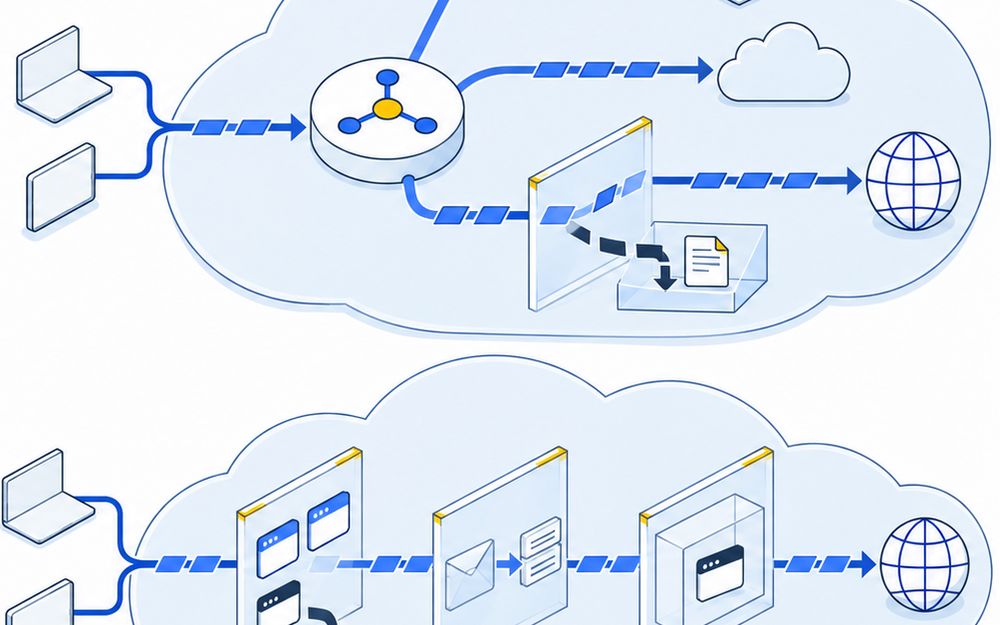
DNSセキュリティの関連製品の比較表
情報保護
情報DNSの
情報ファイアウォールに
情報SSE・SWGの
出典
- Cisco Secure Access
- Cisco Secure Access DNS Defense(英語)
- Infoblox Threat Defense
- Sophos DNS Protection ヘルプ
- Cloudflare Gateway
- Zscaler DNS Security
- Advanced DNS Security
- FortiGuard DNS
フィルタ リング サービス - Route 53 Resolver DNS Firewall
- Route 53 の料金
- Soliton DNS Guard
- Netskope Cloud Firewall
- Netskope DNS Security(英語)
- Azure DNS
リゾルバポリシー - Check Point DNS
セキュリティの解説 - Check Point R82 管理ガイド(英語)
掲載基準
DNS
AWS・Azureの