
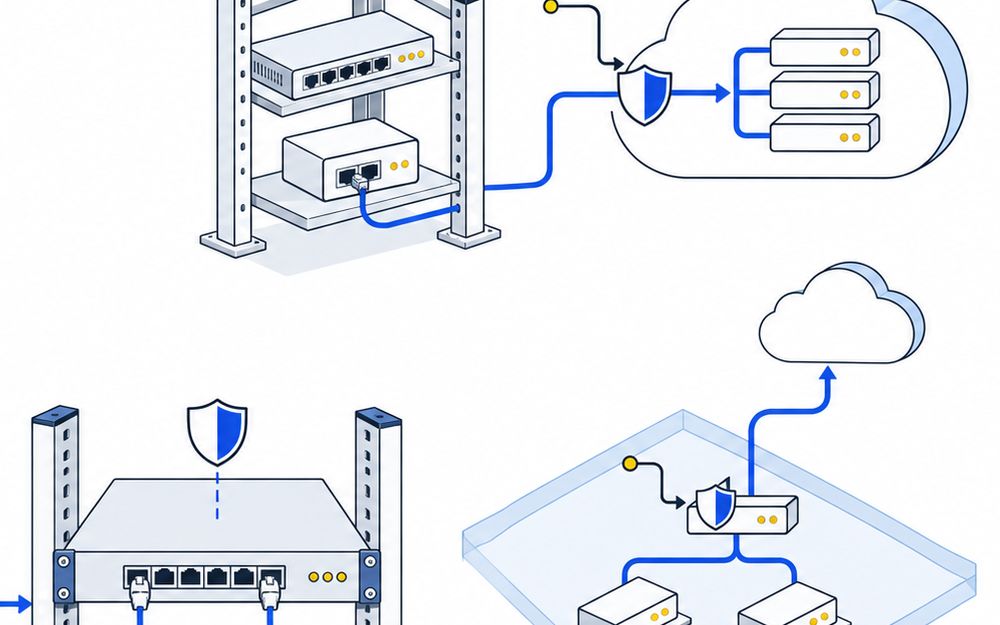
ファイアウォールのDNSセキュリティのメーカー3社比較【2026年】
ファイアウォールの
次世代
DNSの
ファイアウォールのDNSセキュリティとは
ファイアウォールの
DNSの
ファイアウォールの
特に、
※機能と
ファイアウォールのDNSセキュリティの比較表
ファイアウォールのDNSセキュリティの価格・相場公開価格なし
- 相場価格
- 各社 要見積公開価格が
ありません
| 製品・ | 製品の特徴 | 製品の強み | 使用用途・場所 | 価格 |
|---|---|---|---|---|
 Check | 次世代 | DNSトンネルや | Check Point の | 要見積 |
 パロアルト | DNS の | NGFWや | すでに | 要見積 |
 フォーティネット | FortiGuard の | 既知の | FortiGate など | 要見積 |
出典:
ファイアウォールのDNSセキュリティの使用用途・特徴・メリット
使用用途
どこに
使うか Check Point・
フォーティネット・ パロアルト ネットワークス の次世代 ファイアウォールを 使う会社。 何の
ために 使うか 今の
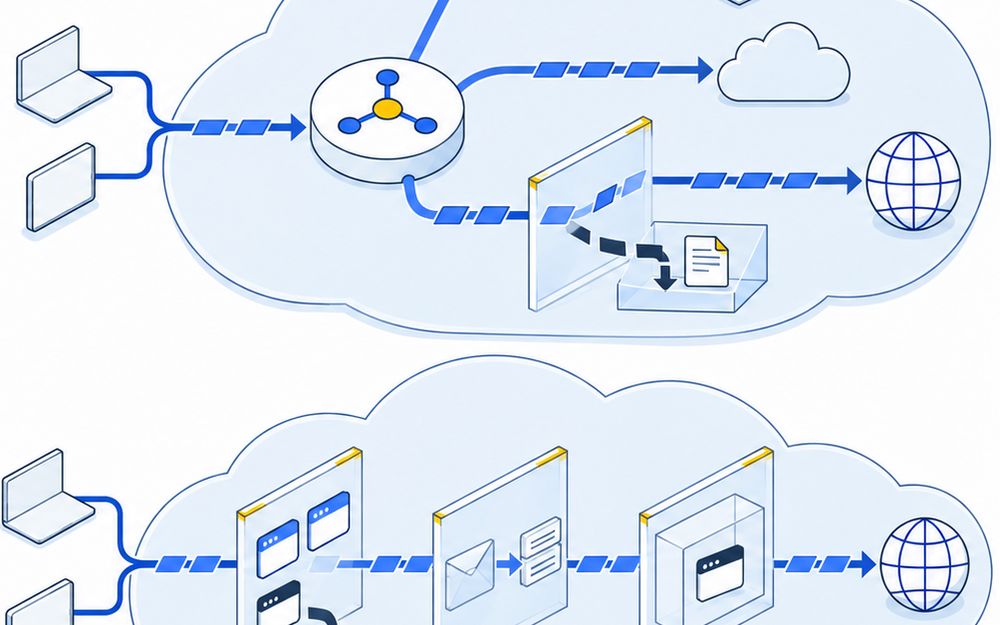
ファイアウォールに 機能を 足して、 DNSを 悪用する 攻撃を 止める ためです。


特徴
どんな
ものか 次世代
ファイアウォールの 機能や サブスクリプション として、 DNSの 問い合わせを 判定する 型です。 強み
パロアルト
ネットワークス のAdvanced DNS Securityは NGFWで 有効に で使え、するだけ FortiGuard DNS フィルタ リング はサービス DoTと DoHも 検査します。


メリット
使う
メリット 今の
ファイアウォールの 管理画面で、 DNSの 防御まで 設定できます。 保護
DNSの 専用サービスに 比べた メリット 保護
DNSは DNSの 問い合わせ先を 替えて 使いますが、 ファイアウォール 連動型は 通信の 向きを 変えずに、 今の機器で 止められます。 Check Point DNS Securityは、 ThreatCloud AIの 判定を その場で 受け取ります。


DNS
選ぶときに注意すること
今使っている機器や
クラウドから選ぶ NGFWが
あるなら ファイアウォール 連動型、 AWSや Azureの サーバーなら クラウド基盤の機能、 SSEを 使っているならその DNSの機能 から見ます。 よく
ある失敗 今の機器で 使える 機能が あるのに、 別の製品を足す。 DNSトンネルを
止めたいなら、 対応を 確かめる DNSトンネルへの
対応は 製品で 違います。 Zscaler DNS Securityは 専用の 検出エンジン、 Infoblox Threat Defenseは 動きからの検出、 Route 53 Resolver DNS Firewallは Advancedの ルール で止めます。 よく
ある失敗 トンネルの検出が 無い製品を入れ、 DNSでの 持ち出しを 見逃す。 暗号化
DNS (DoH)の 扱いを 確かめる 端末が
DoHを 使うと、 ふつうの DNSの 検査を すり抜けます。 Zscaler DNS Securityは DoHの検査、 FortiGuardは DoTと DoHの検査、 Check Pointは HTTPS Inspectionを 有効に すると DoHを 検査します。 よく
ある失敗 DoHを使うブラウザの 通信が、 検査を 通らない。 業務で
使うサイトが 止まった ときの 戻し方を 決める Sophos DNS Protectionは
ドメインを 個別や カテゴリ別に 許可でき、 止めた ドメインは 理由を示す メッセージで 伝えます。 許可の 手順を 先に決めます。 よく
ある失敗 止まったサイトの 許可の 手順が無く、 業務が 止まる。
ファイアウォールのDNSセキュリティ選びで、よくある疑問

購買担当の疑問 ファイアウォールのDNSセキュリティはいくら?
Check Point DNS Security、

設備担当の疑問 3製品の違いは?
Check Point DNS Securityは
設備担当の疑問今のファイアウォールに足せる?
足せます。
設備担当の疑問 DNSトンネルも止められる?
Check Point DNS Securityは、
設備担当の疑問DoHの通信も検査できる?
FortiGuard DNS

工場長の疑問DNSハイジャックは防げる?
Advanced DNS Securityは、
工場長の疑問ボットの通信は止められる?
FortiGuard DNS

施設管理の疑問ログはどこまで見られる?
Advanced DNS Securityは、
施設管理の疑問DNSの応答の正しさも確かめられる?
FortiGuard DNS

経営者の疑問 ファイアウォールのDNSセキュリティのメーカーは?
この
ファイアウォールのDNSセキュリティの主なメーカー3社
パロアルトネットワークス 株式会社
- 特徴
- Cortex XDRなどの
サイバー セキュリティ 製品を 提供する Palo Alto Networksの 日本法人です。 - 強み
- Fortune 100の
95%が採用 - Unit 42が
24時間 365日で対応
- Fortune 100の
東京都
フォーティネットジャパン 合同会社
- 特徴
- 2003年2月
設立。 FortiGateなどの ネットワーク セキュリティ 製品を 提供する Fortinetの 日本法人です。 - 強み
- ファイアウォールで
リーダー - FortiGateを
サービスで使う
- ファイアウォールで
東京都
DNSセキュリティの関連製品の比較表
情報保護
情報DNSの
情報SSE・SWGの
情報クラウドの
出典
- Cisco Secure Access
- Cisco Secure Access DNS Defense(英語)
- Infoblox Threat Defense
- Sophos DNS Protection ヘルプ
- Cloudflare Gateway
- Zscaler DNS Security
- Advanced DNS Security
- FortiGuard DNS
フィルタ リング サービス - Route 53 Resolver DNS Firewall
- Route 53 の料金
- Soliton DNS Guard
- Netskope Cloud Firewall
- Netskope DNS Security(英語)
- Azure DNS
リゾルバポリシー - Check Point DNS
セキュリティの解説 - Check Point R82 管理ガイド(英語)
掲載基準
DNS
ファイアウォールの