GUIDE / BUG-BOUNTYバグバウンティ
バグバウンティとは?種類(仕分けを任せる型・自社で検証する型)の違いと、価格・準備の選び方
外部の
この
バグバウンティは、
バグバウンティとは
バグバウンティは、
比較ページには、
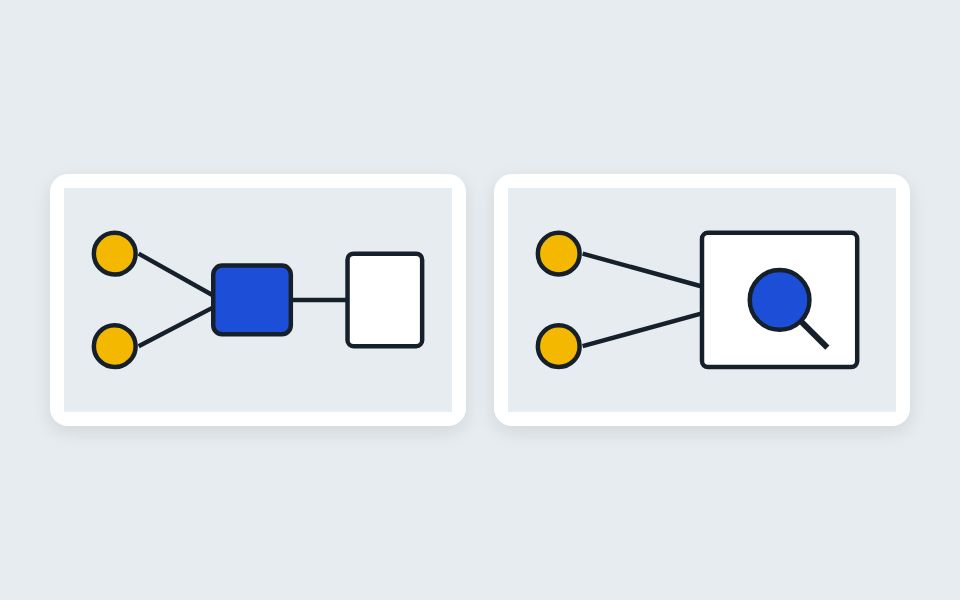
2つの型
- 報告の
仕分けを 任せる型は、 一次レビューと 優先度付けを 基盤の 会社の 担当が 行います。例は IssueHunt バグバウンティです。 - 自社で
検証する型は、 報告が 有効かを 自社で 判断します。 例はBugBounty.jpで、 判断が 難しい ときは 運営スタッフの 助けを オプションで 頼めます。
脆弱性診断との違い
- 脆弱性診断は
作業に 料金を 払います。 - バグバウンティは
有効な 報告に 報奨金を 払います。 - BugBounty.jpは、
長期の 精査と 多面的な 調査を バグバウンティの 利点に 挙げています。
募集の出し方
- パブリックは、
基盤の 上で一般公開する 募集です。 多数の 報告を 受け取りやすくなります。 - プライベートは
招待制です。 初めての 実施や、 システムの 負荷を 減らしたい ときに 向きます。
価格
- IssueHunt バグバウンティは、
初期費用と 月額費用が 無料で、 手数料は ホワイトハッカー への支払額の 20%です。 - BugBounty.jpの
導入例は、 報奨金 20万円に 手数料 4万円 (報奨金の20%)です。 - 税の
扱いは 公式の ページに 書かれていません。 見積もりで 確かめます。
始める前に決めること
- 報告を
読む人を 決めます。 社内に いなければ、 仕分けを 任せる 型を選びます。 - 報奨金の
額を脆弱性の 種類ごとに 決めます。 - 調べてよい
範囲と ルールを 決めます。
COMPAREバグバウンティの