口コミを書く

攻撃者が自社の重要な情報まで届くかを確かめたい、情報システム・セキュリティの担当の方へ

ペネトレーションテストのメーカー14社比較【2026年】

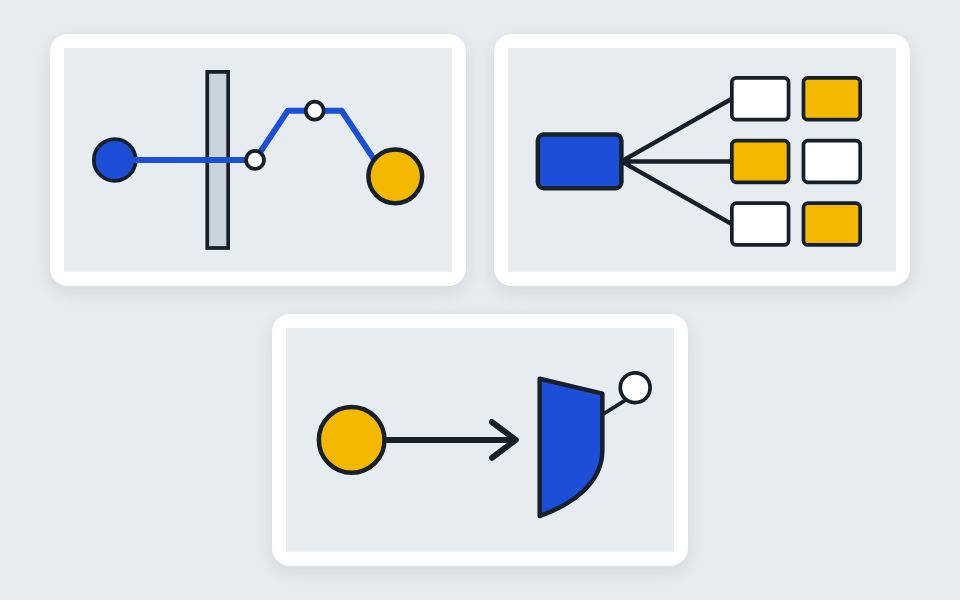
ペネトレーションテストは、攻撃者の目線で疑似攻撃を行い、
決めた目標まで届くかを確かめるテストです。

ABOUT

ペネトレーションテストとは

比較表を見る ↓

ペネトレーションテストとは、攻撃者の目線で疑似攻撃を行い、
決めた目標まで届くかを確かめるテストです。
侵入テスト、ペンテストとも呼びます。
弱点を一通り洗い出す脆弱性診断とは目的が違います。

製品の特長

  • 目標を決めて試す(機密情報への到達や管理者権限の奪取など)
  • 人と運用も試す(標的型メールや管理体制のミスも使う)
  • 網羅はしない(目標に届く道を探すテスト)

使うメリット

  • 実際の被害の広がりが分かる(どこまで入られ、何を持ち出されるか)
  • 今の対策の効き目を確かめられる(役に立っていない対策が見える)
  • 直す順番を決めやすい(足りない箇所が具体的に分かる)

選ぶときに注意すること

  1. 弱点を網羅的に洗い出すテストではない。脆弱性診断の代わりにしない
  2. テストでシステムに障害が出ることがある。禁止事項と連絡先を先に決める
  3. 関係者への伝え方を決める。無予告で試すなら、知らせる人を絞る
  4. 価格は範囲と日数で大きく変わる。同じ目標と範囲で見積りをそろえて比べる

※内容と価格は各社の公式のサービスページによる(確認は2026年11月)。公開していない価格は載せていない。

LIST

ペネトレーションテストの比較表

ペネトレーションテスト20製品の比較
製品・メーカーコスト製品の強み仕様公式ページ

シナリオ型

14製品
株式会社AGESTAGEST 脅威/シナリオベース・ペネトレーションテスト侵入の段階ごとに評価を見たい口コミを書く要見積

侵入の段階ごとに、脅威・リスク・侵入可否・危険度を評価して報告します。外から入れるかだけでなく、侵入後に広がるかまで段階を分けて見られます。内部の担当者による不正もシナリオに入れられます。

テストの型
シナリオ型
調べる範囲
外部からの侵入と、侵入後の内部ネットワーク
進め方
Cyber Kill ChainとATT&CKを参考に、協議してシナリオを決める
報告
侵入の段階ごとに脅威、リスク、侵入可否、危険度を評価
そのほか
内部不正の可否もシナリオにできる
記載なし
期間・再テスト・公開している実績
公式ページへ詳細・仕様
NRIセキュアテクノロジーズ株式会社NRIセキュア ペネトレーションテストサービスOA端末だけに絞っても試したい口コミを書く要見積

CRESTの認定を受けたペネトレーションテストです。OA端末のマルウェア感染を起点に社外へ持ち出すシナリオのほか、端末の攻略だけに絞った形も選べます。OSの更新や端末の入れ替えのあとに端末の強さを確かめられます。

テストの型
シナリオ型
調べる範囲
社内OA端末、インターネット公開のWebサーバ、VPNサーバなど
進め方
協議してシナリオを作り、端末やサーバへの侵入と持ち出しを試す
期間
実施1〜2週間程度
報告
対策と改善の方向性を含む報告書と報告会
公開している実績
CREST認定
記載なし
再テスト・そのほか
公式ページへ詳細・仕様
株式会社FFRIセキュリティFFRIセキュリティ ペネトレーションテストランサムウェアの被害を試したい口コミを書く要見積

マルウェアの研究実績を生かして、ランサムウェアにつながるリスクと感染後の広がりを検証します。報告は事業影響と改善の優先度まで整理します。直したあとは必要に応じて再テストで確かめます。

テストの型
シナリオ型
調べる範囲
Webサイト、業務システム、クラウド環境、社内ネットワークなど
進め方
リモートかオンサイトで、現実的なシナリオを設計して試す
報告
事業影響、攻撃シナリオ、改善の優先度まで整理
再テスト
必要に応じて実施
そのほか
緊急度の高い脆弱性は報告会を待たずに連絡
記載なし
期間・公開している実績
公式ページへ詳細・仕様
グローバルセキュリティエキスパート株式会社GSX ペネトレーションテスト基準適合のサービスで外に示したい口コミを書く要見積

IPAの情報セキュリティサービス基準適合サービスリストに載っています。診断エンジニアはCEHの資格を持ち、攻撃者と同じ手法でシナリオを試します。脆弱性の調査でプラットフォーム診断も行うので、軽微な弱点も把握できます。

テストの型
シナリオ型
進め方
想定した攻撃シナリオをベースに、攻撃者と同じ手法で検証
報告
報告会で結果を報告、希望で対策まで提案
公開している実績
IPAの情報セキュリティサービス基準適合サービスリストに登録
そのほか
診断エンジニアがCEHの資格を保有
記載なし
調べる範囲・期間・再テスト
公式ページへ詳細・仕様
株式会社サイバーディフェンス研究所ネットワークペネトレーションテスト手作業で実戦に近い侵入を試したい口コミを書く要見積

エンジニアがすべて手作業で進め、侵入できたホストを踏み台にして次のホストへ広げます。ゲスト用の無線や監視カメラのセグメントなど、特殊な経路からも試せます。脆弱性が見つかれば速報が届きます。

テストの型
シナリオ型
調べる範囲
ネットワーク全体、AWS、Azure、GCPのインフラも可
進め方
エンジニアがすべて手作業で、踏み台から他のホストへ広げる
報告
エグゼクティブサマリと脅威シナリオの報告書
そのほか
独自開発のペンテストフレームワークを使う
記載なし
期間・再テスト・公開している実績
公式ページへ詳細・仕様
サイバートラスト株式会社プロフェッショナルペネトレーションテスト診断の工程から侵入まで続けて試したい口コミを書く要見積

脆弱性診断の工程で糸口を見つけてから、そこを起点に侵入を試します。シナリオは実際の運用環境に合わせて調整します。診断と侵入を切り分けず、続けて確かめたいときに合います。

テストの型
シナリオ型
調べる範囲
境界面、運用体制を含むシステム全体
進め方
脆弱性診断の工程で糸口を見つけて、シナリオに沿って侵入を試す
そのほか
実際の運用環境に合わせてシナリオを調整
記載なし
期間・報告・再テスト・公開している実績
公式ページへ詳細・仕様
GMOサイバーセキュリティ byイエラエ株式会社社内ネットワークペネトレーションテスト感染後の広がりを短い期間で試したい口コミを書く要見積

マルウェアに感染した端末から、どこまで侵入されるかを試します。シナリオ例の期間は5営業日からで、EDRの回避も試す例は10営業日からです。ゴールとシナリオは個別に作ります。

テストの型
シナリオ型
調べる範囲
社内ネットワーク、Active Directory、クラウド上のOA環境
進め方
疑似マルウェア付きのメールを起点に、社内へ侵入を試す
期間
シナリオ例で5営業日〜
報告
侵入経路、攻撃手法、使った脆弱性、改善策
公開している実績
横浜銀行の事例を公開
そのほか
SOC、EDRを回避するシナリオ例は10営業日〜
記載なし
再テスト
公式ページへ詳細・仕様
GMO Flatt Security株式会社GMO Flatt Security ペネトレーションテスト予算の下限を先に知っておきたい口コミを書く200万円〜

価格を200万円からと公開しています。期間は1週間から数ヶ月で、ゴールと予算で変わります。システムの脆弱性だけでなく、機密情報の管理体制のミスも攻撃に使います。

テストの型
シナリオ型
調べる範囲
社内ネットワーク、プロダクトなど
進め方
ブラックボックスやホワイトボックス、外部や内部の起点から選ぶ
期間
1週間〜数ヶ月
報告
シナリオ、検出した脆弱性、今後の対策
公開している実績
FOLIOの事例を公開
そのほか
人や組織のルールもテストの対象になる
記載なし
再テスト
公式ページへ詳細・仕様
SOMPOリスクマネジメント株式会社SOMPO ペネトレーションテスト・TLPT工程ごとの期間を先に見ておきたい口コミを書く要見積

シナリオ策定からレポートまで、工程ごとの期間を公式に出しています。テストは1〜3週間、レポート作成は2〜3週間です。侵入は外部もしくは内部から試します。

テストの型
シナリオ型
調べる範囲
サーバなどのIT資産
進め方
環境に合わせたシナリオで、外部か内部から侵入を試す
期間
テスト1〜3週間、レポート作成2〜3週間
報告
発見した脆弱性を診断レポートで報告
公開している実績
2018年にサイバーセキュリティ事業を開始
記載なし
再テスト・そのほか
公式ページへ詳細・仕様
バルテス株式会社バルテス ペネトレーションテストサービス基準と報告書の納期を先に確かめたい口コミを書く要見積

NIST SP800-115に準拠して実施すると公式に書いています。報告書はテスト完了から10〜15営業日後に届き、サンプルも取り寄せられます。希望すれば再テストも頼めます。

テストの型
シナリオ型
進め方
過去事例を基にしたシナリオ、NIST SP800-115に準拠
期間
報告書はテスト完了から10〜15営業日後
報告
報告書のサンプルを公開
再テスト
希望すれば実施
記載なし
調べる範囲・公開している実績・そのほか
公式ページへ詳細・仕様
株式会社ブロードバンドセキュリティSQAT ペネトレーションテスト止めずに物理侵入まで試したい口コミを書く要見積

決めた期間の中で、シナリオに沿って侵入を試します。物理侵入のテストを含めることもできます。サービスが止まるおそれのある攻撃は、希望がなければ行いません。

テストの型
シナリオ型
調べる範囲
ネットワーク、インフラ、Webアプリ、物理侵入を含む場合もある
進め方
攻撃シナリオに沿って、決めた期間の中で侵入を試す
報告
報告書と報告会で、リスクと対策を説明
そのほか
サービスが止まるおそれのある攻撃は希望がなければしない
記載なし
期間・再テスト・公開している実績
公式ページへ詳細・仕様
三井物産セキュアディレクション株式会社三井物産セキュアディレクション ペネトレーションテスト管理者権限や被害範囲まで知りたい口コミを書く要見積

侵入できるかだけでなく、管理者権限の取得や他の対象への広がりまで試します。テストの実績は年間1,000IP以上です。実証した攻撃コードを独自ツールに組み込んで使います。

テストの型
シナリオ型
調べる範囲
組織のすべてのシステム、または指定したシステム全体
進め方
攻撃者の目的からゴールと範囲を決め、攻撃手順を設計
報告
目標に届いた攻撃と、途中で分かった問題
公開している実績
年間1,000IP以上、累計数千IP
そのほか
攻撃コードを実証して独自ツールに組み込む
記載なし
期間・再テスト
公式ページへ詳細・仕様
株式会社ユービーセキュアユービーセキュア ペネトレーションテスト・TLPT価格例を見てから相談したい口コミを書く個別見積り、例は2,000,000円から税込2,200,000円

価格例を3つ公開していて、指定シナリオだけの外部テストは2,000,000円(税込2,200,000円)で⁠す⁠。数百の脅威シナリオから環境に合うものを選ぶので、事前調整の時間とコストを減らせます。防御チームに知らせず無予告で試すこともできます。

テストの型
シナリオ型
調べる範囲
外部公開サイト、リモートワーク環境、社内OA環境
進め方
数百の脅威シナリオから、環境に合うものを選ぶ
報告
攻撃で目的を達成できたかと、見つけた問題点
公開している実績
150件以上の実績
そのほか
防御チームに知らせず無予告で実施できる
記載なし
期間・再テスト
公式ページへ詳細・仕様
株式会社ラック情報システムペネトレーションテスト標的型メールの侵入まで試したい口コミを書く要見積

社員への標的型メールなど、実際の侵入手段を模して多層防御を確かめます。特定の外部公開システムだけに絞ることもできます。報告書の納品から1ヶ月間は問い合わせに答えます。

テストの型
シナリオ型
調べる範囲
外部公開サーバなどの侵入経路、特定の公開システムだけも可
進め方
脅威シナリオを事前に合意して、疑似攻撃を実施
報告
問題点と対策を、絵や実際のコマンドで説明
そのほか
納品日から1ヶ月間、問い合わせに答える
記載なし
期間・再テスト・公開している実績
公式ページへ詳細・仕様

手順化してまとめて試す型

1製品
株式会社ラック情報システムペネトレーションテスト エクスプレス費用を抑えて全体を一気に試したい口コミを書く要見積

攻撃の流れを手順化して、対象のPCとサーバをまとめて調べます。手順はMITRE ATT&CKの攻撃手法から環境に合うものを組み合わせます。インターネットにつながらないネットワークでも調査できます。

テストの型
手順化してまとめて試す型
調べる範囲
指定したIPアドレス範囲のPCとサーバ全部
進め方
手順化した攻撃を、現地で調査用端末からまとめて実施
報告
調査結果と対策方法の報告書
そのほか
インターネットに接続しないネットワークでも調査できる
記載なし
期間・再テスト・公開している実績
公式ページへ詳細・仕様

レッドチーム・TLPT

5製品
NRIセキュアテクノロジーズ株式会社レッドチームオペレーションサービスSOCとCSIRTの動きを実地で試したい口コミを書く要見積

実環境で疑似攻撃を行い、SOCとCSIRTにインシデントの発生から収束までを体験してもらいます。工程ごとの期間を公開していて、疑似攻撃は2週間です。対策製品が攻撃を検知できるかも確かめられます。

テストの型
レッドチーム・TLPT
調べる範囲
お客様の環境、範囲の絞り込みも可
進め方
攻撃シナリオを作り、実環境で疑似攻撃
期間
疑似攻撃は2週間、シナリオで大きく変わる
報告
攻撃の成否を整理して、結果をすり合わせる
そのほか
SOCとCSIRTがインシデントの発生から収束まで体験
記載なし
再テスト・公開している実績
公式ページへ詳細・仕様
グローバルセキュリティエキスパート株式会社レッドチーム評価サービス対策製品の効きを確かめたい口コミを書く要見積

端末にマルウェアが入った想定で攻撃して、対策製品の防御・検知・記録を確かめます。評価するのはウイルス対策ソフトなどの技術的な対策です。課題に応じた改善策まで提言します。

テストの型
レッドチーム・TLPT
調べる範囲
お客様のネットワーク環境
進め方
端末にマルウェアが入った想定で、攻撃を実施
報告
技術的な対策の課題と改善策を提言
そのほか
防御、検知、記録の状況を確かめる
記載なし
期間・再テスト・公開している実績
公式ページへ詳細・仕様
株式会社サイバーディフェンス研究所サイバーディフェンス研究所 レッドチーム演習制御システムの不正操作まで想定したい口コミを書く要見積

情報の窃取や制御システムの不正操作など、事業への影響を決めて攻撃します。評価するのはSOCやCSIRTの対処能力と組織全体のセキュリティレベルです。シナリオは打ち合わせで決めます。

テストの型
レッドチーム・TLPT
調べる範囲
組織そのもの
進め方
決めたルールの範囲であらゆる手段を使い、攻撃目的の達成を試す
そのほか
SOCやCSIRTの対処能力を評価
記載なし
期間・報告・再テスト・公開している実績
公式ページへ詳細・仕様
GMOサイバーセキュリティ byイエラエ株式会社GMOサイバーセキュリティ レッドチーム演習オフィス侵入まで含めて試したい口コミを書く要見積

業者や社員になりすましてオフィスに入るなど、手段を限定しません。実施を知るのはごく一部の関係者と経営層だけです。防御側がふだんどおりに検知して対応できるかが分かります。

テストの型
レッドチーム・TLPT
調べる範囲
組織全体(ネットワーク、オフィス、SNS、漏洩情報)
進め方
手段を限定せずに攻撃して、防御側の検知と対応を見る
公開している実績
Sansanの事例を公開
そのほか
ごく一部の関係者と経営層にだけ実施を伝える
記載なし
期間・報告・再テスト
公式ページへ詳細・仕様
三井物産セキュアディレクション株式会社三井物産セキュアディレクション TLPT脅威の分析から始めて試したい口コミを書く要見積

事前に脅威を調べて分析し、その結果に基づいてRed Teamがテストします。一般のペネトレーションテストが汎用の脅威を想定するのとは、ここが違います。初めての組織向けに簡易TLPTのプランも用意しています。

テストの型
レッドチーム・TLPT
調べる範囲
対象の組織やシステムの脅威を分析して決める
進め方
脅威の分析結果からRed Teamが攻撃、Blue Teamの対応を観察
そのほか
初めての組織向けに簡易TLPTのプランがある
記載なし
期間・報告・再テスト・公開している実績
公式ページへ詳細・仕様

シナリオ型14製品

株式会社AGEST

AGEST 脅威/シナリオベース・ペネトレーションテスト

侵入の段階ごとに評価を見たい

侵入の段階ごとに、脅威・リスク・侵入可否・危険度を評価して報告します。外から入れるかだけでなく、侵入後に広がるかまで段階を分けて見られます。内部の担当者による不正もシナリオに入れられます。

コスト要見積

テストの型
シナリオ型
調べる範囲
外部からの侵入と、侵入後の内部ネットワーク
進め方
Cyber Kill ChainとATT&CKを参考に、協議してシナリオを決める
報告
侵入の段階ごとに脅威、リスク、侵入可否、危険度を評価
そのほか
内部不正の可否もシナリオにできる
記載なし
期間・再テスト・公開している実績
公式ページへ
NRIセキュアテクノロジーズ株式会社

NRIセキュア ペネトレーションテストサービス

OA端末だけに絞っても試したい

CRESTの認定を受けたペネトレーションテストです。OA端末のマルウェア感染を起点に社外へ持ち出すシナリオのほか、端末の攻略だけに絞った形も選べます。OSの更新や端末の入れ替えのあとに端末の強さを確かめられます。

コスト要見積

テストの型
シナリオ型
調べる範囲
社内OA端末、インターネット公開のWebサーバ、VPNサーバなど
進め方
協議してシナリオを作り、端末やサーバへの侵入と持ち出しを試す
期間
実施1〜2週間程度
報告
対策と改善の方向性を含む報告書と報告会
公開している実績
CREST認定
記載なし
再テスト・そのほか
公式ページへ
株式会社FFRIセキュリティ

FFRIセキュリティ ペネトレーションテスト

ランサムウェアの被害を試したい

マルウェアの研究実績を生かして、ランサムウェアにつながるリスクと感染後の広がりを検証します。報告は事業影響と改善の優先度まで整理します。直したあとは必要に応じて再テストで確かめます。

コスト要見積

テストの型
シナリオ型
調べる範囲
Webサイト、業務システム、クラウド環境、社内ネットワークなど
進め方
リモートかオンサイトで、現実的なシナリオを設計して試す
報告
事業影響、攻撃シナリオ、改善の優先度まで整理
再テスト
必要に応じて実施
そのほか
緊急度の高い脆弱性は報告会を待たずに連絡
記載なし
期間・公開している実績
公式ページへ
グローバルセキュリティエキスパート株式会社

GSX ペネトレーションテスト

基準適合のサービスで外に示したい

IPAの情報セキュリティサービス基準適合サービスリストに載っています。診断エンジニアはCEHの資格を持ち、攻撃者と同じ手法でシナリオを試します。脆弱性の調査でプラットフォーム診断も行うので、軽微な弱点も把握できます。

コスト要見積

テストの型
シナリオ型
進め方
想定した攻撃シナリオをベースに、攻撃者と同じ手法で検証
報告
報告会で結果を報告、希望で対策まで提案
公開している実績
IPAの情報セキュリティサービス基準適合サービスリストに登録
そのほか
診断エンジニアがCEHの資格を保有
記載なし
調べる範囲・期間・再テスト
公式ページへ
株式会社サイバーディフェンス研究所

ネットワークペネトレーションテスト

手作業で実戦に近い侵入を試したい

エンジニアがすべて手作業で進め、侵入できたホストを踏み台にして次のホストへ広げます。ゲスト用の無線や監視カメラのセグメントなど、特殊な経路からも試せます。脆弱性が見つかれば速報が届きます。

コスト要見積

テストの型
シナリオ型
調べる範囲
ネットワーク全体、AWS、Azure、GCPのインフラも可
進め方
エンジニアがすべて手作業で、踏み台から他のホストへ広げる
報告
エグゼクティブサマリと脅威シナリオの報告書
そのほか
独自開発のペンテストフレームワークを使う
記載なし
期間・再テスト・公開している実績
公式ページへ
サイバートラスト株式会社

プロフェッショナルペネトレーションテスト

診断の工程から侵入まで続けて試したい

脆弱性診断の工程で糸口を見つけてから、そこを起点に侵入を試します。シナリオは実際の運用環境に合わせて調整します。診断と侵入を切り分けず、続けて確かめたいときに合います。

コスト要見積

テストの型
シナリオ型
調べる範囲
境界面、運用体制を含むシステム全体
進め方
脆弱性診断の工程で糸口を見つけて、シナリオに沿って侵入を試す
そのほか
実際の運用環境に合わせてシナリオを調整
記載なし
期間・報告・再テスト・公開している実績
公式ページへ
GMOサイバーセキュリティ byイエラエ株式会社

社内ネットワークペネトレーションテスト

感染後の広がりを短い期間で試したい

マルウェアに感染した端末から、どこまで侵入されるかを試します。シナリオ例の期間は5営業日からで、EDRの回避も試す例は10営業日からです。ゴールとシナリオは個別に作ります。

コスト要見積

テストの型
シナリオ型
調べる範囲
社内ネットワーク、Active Directory、クラウド上のOA環境
進め方
疑似マルウェア付きのメールを起点に、社内へ侵入を試す
期間
シナリオ例で5営業日〜
報告
侵入経路、攻撃手法、使った脆弱性、改善策
公開している実績
横浜銀行の事例を公開
そのほか
SOC、EDRを回避するシナリオ例は10営業日〜
記載なし
再テスト
公式ページへ
GMO Flatt Security株式会社

GMO Flatt Security ペネトレーションテスト

予算の下限を先に知っておきたい

価格を200万円からと公開しています。期間は1週間から数ヶ月で、ゴールと予算で変わります。システムの脆弱性だけでなく、機密情報の管理体制のミスも攻撃に使います。

コスト200万円〜

テストの型
シナリオ型
調べる範囲
社内ネットワーク、プロダクトなど
進め方
ブラックボックスやホワイトボックス、外部や内部の起点から選ぶ
期間
1週間〜数ヶ月
報告
シナリオ、検出した脆弱性、今後の対策
公開している実績
FOLIOの事例を公開
そのほか
人や組織のルールもテストの対象になる
記載なし
再テスト
公式ページへ
SOMPOリスクマネジメント株式会社

SOMPO ペネトレーションテスト・TLPT

工程ごとの期間を先に見ておきたい

シナリオ策定からレポートまで、工程ごとの期間を公式に出しています。テストは1〜3週間、レポート作成は2〜3週間です。侵入は外部もしくは内部から試します。

コスト要見積

テストの型
シナリオ型
調べる範囲
サーバなどのIT資産
進め方
環境に合わせたシナリオで、外部か内部から侵入を試す
期間
テスト1〜3週間、レポート作成2〜3週間
報告
発見した脆弱性を診断レポートで報告
公開している実績
2018年にサイバーセキュリティ事業を開始
記載なし
再テスト・そのほか
公式ページへ
バルテス株式会社

バルテス ペネトレーションテストサービス

基準と報告書の納期を先に確かめたい

NIST SP800-115に準拠して実施すると公式に書いています。報告書はテスト完了から10〜15営業日後に届き、サンプルも取り寄せられます。希望すれば再テストも頼めます。

コスト要見積

テストの型
シナリオ型
進め方
過去事例を基にしたシナリオ、NIST SP800-115に準拠
期間
報告書はテスト完了から10〜15営業日後
報告
報告書のサンプルを公開
再テスト
希望すれば実施
記載なし
調べる範囲・公開している実績・そのほか
公式ページへ
株式会社ブロードバンドセキュリティ

SQAT ペネトレーションテスト

止めずに物理侵入まで試したい

決めた期間の中で、シナリオに沿って侵入を試します。物理侵入のテストを含めることもできます。サービスが止まるおそれのある攻撃は、希望がなければ行いません。

コスト要見積

テストの型
シナリオ型
調べる範囲
ネットワーク、インフラ、Webアプリ、物理侵入を含む場合もある
進め方
攻撃シナリオに沿って、決めた期間の中で侵入を試す
報告
報告書と報告会で、リスクと対策を説明
そのほか
サービスが止まるおそれのある攻撃は希望がなければしない
記載なし
期間・再テスト・公開している実績
公式ページへ
三井物産セキュアディレクション株式会社

三井物産セキュアディレクション ペネトレーションテスト

管理者権限や被害範囲まで知りたい

侵入できるかだけでなく、管理者権限の取得や他の対象への広がりまで試します。テストの実績は年間1,000IP以上です。実証した攻撃コードを独自ツールに組み込んで使います。

コスト要見積

テストの型
シナリオ型
調べる範囲
組織のすべてのシステム、または指定したシステム全体
進め方
攻撃者の目的からゴールと範囲を決め、攻撃手順を設計
報告
目標に届いた攻撃と、途中で分かった問題
公開している実績
年間1,000IP以上、累計数千IP
そのほか
攻撃コードを実証して独自ツールに組み込む
記載なし
期間・再テスト
公式ページへ
株式会社ユービーセキュア

ユービーセキュア ペネトレーションテスト・TLPT

価格例を見てから相談したい

価格例を3つ公開していて、指定シナリオだけの外部テストは2,000,000円(税込2,200,000円)で⁠す⁠。数百の脅威シナリオから環境に合うものを選ぶので、事前調整の時間とコストを減らせます。防御チームに知らせず無予告で試すこともできます。

コスト個別見積り、例は2,000,000円から税込2,200,000円

テストの型
シナリオ型
調べる範囲
外部公開サイト、リモートワーク環境、社内OA環境
進め方
数百の脅威シナリオから、環境に合うものを選ぶ
報告
攻撃で目的を達成できたかと、見つけた問題点
公開している実績
150件以上の実績
そのほか
防御チームに知らせず無予告で実施できる
記載なし
期間・再テスト
公式ページへ
株式会社ラック

情報システムペネトレーションテスト

標的型メールの侵入まで試したい

社員への標的型メールなど、実際の侵入手段を模して多層防御を確かめます。特定の外部公開システムだけに絞ることもできます。報告書の納品から1ヶ月間は問い合わせに答えます。

コスト要見積

テストの型
シナリオ型
調べる範囲
外部公開サーバなどの侵入経路、特定の公開システムだけも可
進め方
脅威シナリオを事前に合意して、疑似攻撃を実施
報告
問題点と対策を、絵や実際のコマンドで説明
そのほか
納品日から1ヶ月間、問い合わせに答える
記載なし
期間・再テスト・公開している実績
公式ページへ

手順化してまとめて試す型1製品

株式会社ラック

情報システムペネトレーションテスト エクスプレス

費用を抑えて全体を一気に試したい

攻撃の流れを手順化して、対象のPCとサーバをまとめて調べます。手順はMITRE ATT&CKの攻撃手法から環境に合うものを組み合わせます。インターネットにつながらないネットワークでも調査できます。

コスト要見積

テストの型
手順化してまとめて試す型
調べる範囲
指定したIPアドレス範囲のPCとサーバ全部
進め方
手順化した攻撃を、現地で調査用端末からまとめて実施
報告
調査結果と対策方法の報告書
そのほか
インターネットに接続しないネットワークでも調査できる
記載なし
期間・再テスト・公開している実績
公式ページへ

レッドチーム・TLPT5製品

NRIセキュアテクノロジーズ株式会社

レッドチームオペレーションサービス

SOCとCSIRTの動きを実地で試したい

実環境で疑似攻撃を行い、SOCとCSIRTにインシデントの発生から収束までを体験してもらいます。工程ごとの期間を公開していて、疑似攻撃は2週間です。対策製品が攻撃を検知できるかも確かめられます。

コスト要見積

テストの型
レッドチーム・TLPT
調べる範囲
お客様の環境、範囲の絞り込みも可
進め方
攻撃シナリオを作り、実環境で疑似攻撃
期間
疑似攻撃は2週間、シナリオで大きく変わる
報告
攻撃の成否を整理して、結果をすり合わせる
そのほか
SOCとCSIRTがインシデントの発生から収束まで体験
記載なし
再テスト・公開している実績
公式ページへ
グローバルセキュリティエキスパート株式会社

レッドチーム評価サービス

対策製品の効きを確かめたい

端末にマルウェアが入った想定で攻撃して、対策製品の防御・検知・記録を確かめます。評価するのはウイルス対策ソフトなどの技術的な対策です。課題に応じた改善策まで提言します。

コスト要見積

テストの型
レッドチーム・TLPT
調べる範囲
お客様のネットワーク環境
進め方
端末にマルウェアが入った想定で、攻撃を実施
報告
技術的な対策の課題と改善策を提言
そのほか
防御、検知、記録の状況を確かめる
記載なし
期間・再テスト・公開している実績
公式ページへ
株式会社サイバーディフェンス研究所

サイバーディフェンス研究所 レッドチーム演習

制御システムの不正操作まで想定したい

情報の窃取や制御システムの不正操作など、事業への影響を決めて攻撃します。評価するのはSOCやCSIRTの対処能力と組織全体のセキュリティレベルです。シナリオは打ち合わせで決めます。

コスト要見積

テストの型
レッドチーム・TLPT
調べる範囲
組織そのもの
進め方
決めたルールの範囲であらゆる手段を使い、攻撃目的の達成を試す
そのほか
SOCやCSIRTの対処能力を評価
記載なし
期間・報告・再テスト・公開している実績
公式ページへ
GMOサイバーセキュリティ byイエラエ株式会社

GMOサイバーセキュリティ レッドチーム演習

オフィス侵入まで含めて試したい

業者や社員になりすましてオフィスに入るなど、手段を限定しません。実施を知るのはごく一部の関係者と経営層だけです。防御側がふだんどおりに検知して対応できるかが分かります。

コスト要見積

テストの型
レッドチーム・TLPT
調べる範囲
組織全体(ネットワーク、オフィス、SNS、漏洩情報)
進め方
手段を限定せずに攻撃して、防御側の検知と対応を見る
公開している実績
Sansanの事例を公開
そのほか
ごく一部の関係者と経営層にだけ実施を伝える
記載なし
期間・報告・再テスト
公式ページへ
三井物産セキュアディレクション株式会社

三井物産セキュアディレクション TLPT

脅威の分析から始めて試したい

事前に脅威を調べて分析し、その結果に基づいてRed Teamがテストします。一般のペネトレーションテストが汎用の脅威を想定するのとは、ここが違います。初めての組織向けに簡易TLPTのプランも用意しています。

コスト要見積

テストの型
レッドチーム・TLPT
調べる範囲
対象の組織やシステムの脅威を分析して決める
進め方
脅威の分析結果からRed Teamが攻撃、Blue Teamの対応を観察
そのほか
初めての組織向けに簡易TLPTのプランがある
記載なし
期間・報告・再テスト・公開している実績
公式ページへ
Q&A

ペネトレーションテスト選びで、よくある疑問

購買担当の疑問ペネトレーションテストの価格・費用は、いくら?

公開しているのは2社です。GMO Flatt Securityは200万円からです。ユービーセキュアは個別見積りで、価格例は外部のテストが2,000,000円(税込2,200,000円)、リモートワーク環境が4,800,000円(税込5,280,000円)、TLPTが8,500,000円(税込9,350,000円)で⁠⁠⁠⁠す⁠。

設備担当の疑問脆弱性診断とペネトレーションテストの違いは?

脆弱性診断は、決めた対象の弱点を網羅的に洗い出します。ペネトレーションテストは、目標を決めて疑似攻撃で届くかを確かめます。三井物産セキュアディレクションは、ペネトレーションテストは網羅的な調査ではないと案内しています。

設備担当の疑問ペネトレーションテストの種類は?

シナリオ型、手順化してまとめて試す型、レッドチーム・TLPTの3つに分けました。多くの会社はシナリオ型が基本です。ラックのエクスプレスは手順化した型で、NRIセキュアのレッドチームオペレーションサービスはSOCとCSIRTの対応まで見ます。

設備担当の疑問ペネトレーションテストの期間はどのくらい?

GMO Flatt Securityは1週間〜数ヶ月です。GMOサイバーセキュリティ byイエラエのシナリオ例は5営業日からです。NRIセキュアは準備が3週間程度、実施が1〜2週間程度で、SOMPO CYBER SECURITYはテストが1〜3週間、レポート作成が2〜3週間です。

経営者の疑問レッドチーム演習とTLPTの違いは?

どちらも、防御側が攻撃を検知して対応できるかを見ます。TLPTは脅威の分析から始めて、攻撃者像に合わせたシナリオを作ります。三井物産セキュアディレクションは、初めての組織向けに簡易TLPTのプランも用意しています。

設備担当の疑問ペネトレーションテストはどのくらいの頻度で受ける?

GMOサイバーセキュリティ byイエラエは、年1〜2回と案内しています。脆弱性診断を受けたことがある組織に向く、とも書いています。システムを入れ替えたときにも、NRIセキュアのように端末だけに絞って試せます。

施設管理の疑問本番環境でテストして、止まらない?

障害が出るおそれはあります。GMO Flatt Securityは、リスクを小さくするために禁止事項を先に決めます。ブロードバンドセキュリティは、サービスが止まるおそれのある攻撃を希望がなければ行いません。

総務の疑問社員に知らせずにテストできる?

できます。ユービーセキュアは防御チームに知らせず、無予告で試せます。GMOサイバーセキュリティ byイエラエのレッドチーム演習は、実施を知るのがごく一部の関係者と経営層だけです。

設備担当の疑問ソースコードは出す必要がある?

テストの形で変わります。FFRIセキュリティは、ブラックボックスやグレーボックスのテストでは提出は必須ではないと案内しています。ホワイトボックスのテストでは、ソースコードや設計情報も踏まえて調べます。

購買担当の疑問報告書には何が書かれる?

目標に届いた攻撃の経路と、途中で見つかった問題、改善策が中心です。FFRIセキュリティは事業影響と改善の優先度まで整理し、ラックは絵や実際のコマンドで説明します。バルテスは報告書のサンプルを公開しています。

工場長の疑問テストのあとは何をする?

報告を見て、影響の大きいものから直します。そのあと再テストで直ったことを確かめます。再テストを公式に書いているのはFFRIセキュリティとバルテスで、ほかの会社は見積りのときに聞いておきます。

TYPES

ペネトレーションテストのテストの型の違い

シナリオ型

目標と攻撃の筋書きを決めて、そこに届くかを試す型です。自社の環境に合わせて起点や範囲を決めます。多くの会社はこの形を基本にしています。

向いている使い方

  • 外から社内に入られるか確かめたい
  • マルウェアに感染したあとの広がりを知りたい
  • 脆弱性診断はもう済ませている

根拠:ペネトレーションテストは明確な意図を持った攻撃者がその目的を達成することが可能であるか検証するテストです。(出典1)

このテストの型の14製品を表で見る

手順化してまとめて試す型

攻撃の流れを手順にしておき、対象のPCとサーバをまとめて調べる型です。特定のシナリオに絞らず、侵入された場合の脅威を短い時間で確かめます。個別の筋書きを作り込むテストとは使いどころが違います。

向いている使い方

  • コストを抑えて全体を見たい
  • シナリオを決めずに脅威を確かめたい
  • インターネットにつながないネットワークを調べたい

根拠:本サービスではこれらの疑似攻撃の一連の流れを手順化することで、効率よくペネトレーションテストを実施することが可能です。(出典4)

このテストの型の1製品を表で見る

レッドチーム・TLPT

疑似攻撃に対して、SOCやCSIRTが検知して対応できるかまで見る型です。TLPTは脅威の分析から始めて攻撃者像を決めます。監視の体制ができている組織で、その効き目を確かめるときに使います。

向いている使い方

  • SOCやCSIRTの動きを実地で確かめたい
  • 監督官庁からTLPTを求められている
  • オフィスや人も含めて組織全体を試したい

根拠:社内ネットワーク・Web・IoTは「侵入できるか」を検証するもの、レッドチーム演習とTLPTは「侵入されたときに気づき、対応できるか」⁠ま⁠で含めて評価するものです。(出典5)

このテストの型の5製品を表で見る
MAKERS

ペネトレーションテストの主なメーカー14社

株式会社AGEST

侵入の段階ごとに、脅威・リスク・侵入可否・危険度を評価して報告します。

東京都

株式会社FFRIセキュリティ

マルウェアの研究実績を生かして、ランサムウェアにつながるリスクと感染後の広がりを検証します。

東京都

グローバルセキュリティエキスパート株式会社

IPAの情報セキュリティサービス基準適合サービスリストに載っています。

東京都

株式会社サイバーディフェンス研究所

エンジニアがすべて手作業で進め、侵入できたホストを踏み台にして次のホストへ広げます。

東京都

サイバートラスト株式会社

脆弱性診断の工程で糸口を見つけてから、そこを起点に侵入を試します。

東京都

GMO Flatt Security株式会社

価格を200万円からと公開しています。期間は1週間から数ヶ月で、ゴールと予算で変わります。

東京都

SOMPOリスクマネジメント株式会社

シナリオ策定からレポートまで、工程ごとの期間を公式に出しています。

東京都

バルテス株式会社

NIST SP800-115に準拠して実施すると公式に書いています。

大阪府

株式会社ブロードバンドセキュリティ

決めた期間の中で、シナリオに沿って侵入を試します。

東京都

株式会社ユービーセキュア

価格例を3つ公開していて、指定シナリオだけの外部テストは2,000,000円(税込2,200,000円)で⁠⁠⁠⁠す⁠。

東京都

株式会社ラック

社員への標的型メールなど、実際の侵入手段を模して多層防御を確かめます。

東京都

出典
  1. 三井物産セキュアディレクション ペネトレーションテスト
  2. 三井物産セキュアディレクション TLPT
  3. ラック 情報システムペネトレーションテスト
  4. ラック 情報システムペネトレーションテスト エクスプレス
  5. GMOサイバーセキュリティ byイエラエ ペネトレーションテスト
  6. GMOサイバーセキュリティ byイエラエ 社内ネットワークペネトレーションテスト
  7. GMO Flatt Security ペネトレーションテスト
  8. GSX ペネトレーションテスト
  9. GSX レッドチーム評価サービス
  10. サイバートラスト プロフェッショナルペネトレーションテスト
  11. サイバーディフェンス研究所 ネットワークペネトレーションテスト
  12. サイバーディフェンス研究所 レッドチーム演習
  13. SOMPO ペネトレーションテスト・TLPT
  14. NRIセキュア ペネトレーションテストサービス
  15. NRIセキュア レッドチームオペレーションサービス
  16. FFRIセキュリティ ペネトレーションテスト
  17. ブロードバンドセキュリティ SQAT ペネトレーションテスト
  18. AGEST 脅威/シナリオベース・ペネトレーションテスト
  19. バルテス ペネトレーションテストサービス
  20. ユービーセキュア ペネトレーションテスト・TLPT
掲載基準

企業のネットワークやシステムに疑似攻撃を行い、目標まで届くかを確かめる法人向けのペネトレーションテストと、レッドチーム演習、TLPTが対象です。自社で提供する会社に限り、公式のサービスページで内容を確かめました。各社1〜2サービスを載せています。弱点を網羅的に洗い出す診断は「脆弱性診断サービス」のページに任せます。SHIFT SECURITYは公式サイトにつながらず、Secureworksは公式サイトが別の会社のサイトへ移っていて日本法人のサービスを確かめられなかったため、セキュアスカイ・テクノロジーは自社で実施する範囲を公式で確かめられなかったため、載せていません。サイバートラストのSynackのメニューはクラウドソーシング型なので載せていません。公開している価格は2社だけなので、安め・高めの判定はしていません。

ペネトレーションテストを作っているメーカーの方へ:掲載・訂正のご依頼(掲載は無料です)

CITE

引用

比較記事にしてほしい製品の依頼はこちら👉