口コミを書く

WAF >

そのクラウドのWAFで守りたいインフラの担当の方へ

クラウド基盤に付けるWAFのメーカー4社比較【2026年】

クラウド基盤に付けるWAFは、
AWS・Azure・Google Cloud・OCIのサービスとして出るWAFで、
そのクラウドのロードバランサやCDNに付けて使います。

ABOUT

クラウド基盤に付けるWAFとは

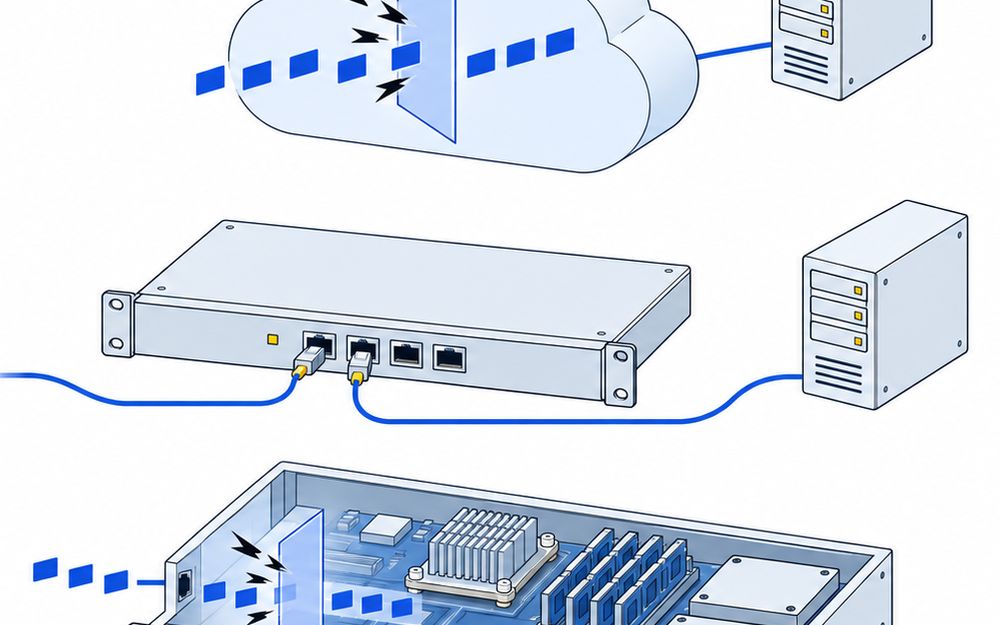
クラウド基盤に付けるWAFとは、AWS・Azure・Google Cloud・OCIのサービスとして出るWAFで、
そのクラウドのロードバランサやCDNに付けて使います。

クラウド基盤に付けるWAFは、付ける先と、攻撃の見分け方・DDoS対策・料金の決まり方・使える環境の違いで比べて選びます。

特に、CloudFrontやApplication Load Balancerに付けて使った分だけ払うのはアマゾン ウェブ サービス ジャパン、ロードバランサの前でL7のDDoS対策と一緒に使えるのはグーグル・クラウド・ジャパン、Application GatewayとFront Doorに付けるのは日本マイクロソフト、毎月1,000万リクエストまで無料なのは日本オラクルです。

※機能と価格は各社の公式の製品ページと資料による。区分は掲載した製品の提供の形で分けたもので、検知率や優劣の順位を示すものではありません。

LIST

クラウド基盤に付けるWAFの比較表

クラウド基盤に付けるWAFの価格・相場公開価格なし

相場価格
各社 要見積公開価格がありません
クラウド基盤に付けるWAF4製品の比較
製品・メーカー製品の特徴製品の強み使用用途・場所価格
アマゾン ウェブ サービス ジャパン合同会社AWS WAF製品の詳細を見るメーカー公式サイトaws.amazon.com

AWSのWAFで、Web ACLを作ってCloudFrontやApplication Load Balancerなどのリソースに付けます。マネージドルールとカスタムルールを組み、使った分だけ払います。

AWSの中でルールを組むWAFで、使った分だけ払います。公式の計算例ではWeb ACLが5.00 USDで、ルールとリクエストは別に数えます。

AWSのCloudFrontやApplication Load Balancerの前でWebアプリを守る

公式の計算例でWeb ACL 5.00 USD、ルールとリクエストは別
グーグル・クラウド・ジャパン合同会社Google Cloud Armor製品の詳細を見るメーカー公式サイトcloud.google.com

Google Cloudのネットワークセキュリティのサービスで、ロードバランサにセキュリティポリシーを当て、DDoS攻撃とWeb攻撃からアプリとWebサイトを守ります。MLの適応型保護がレイヤー7のDDoSを見つけて止めます。

Google Cloudのロードバランサの前で、L7のDDoS対策とWAFを一緒に使えます。従量課金は1,000,000リクエストごとに0.75ドルで、ポリシーは別です。

Google Cloudのロードバランサの前でのDDoS対策とWAF

0.75ドル1,000,000リクエストごと従量課金ポリシーは別
日本オラクル株式会社OCI Web Application Firewall製品の詳細を見るメーカー公式サイトoracle.com

オラクルのOCIのWeb Application Firewallで、OCIのエッジかロード・バランサに当てて使うクラウドベースのWAFです。

250を超える事前定義のルールと脅威情報で攻撃を止めます。初回のインスタンスと毎月1,000万リクエストまでは無料です。

OCIでアプリを動かしている会社のWebアプリの保護

初回のインスタンスと毎月1,000万リクエストまで無料
日本マイクロソフト株式会社Azure Web Application Firewall製品の詳細を見るメーカー公式サイトazure.microsoft.com

マイクロソフトのAzureのクラウドネイティブのWAFで、Application GatewayかFront Doorに付けて、WebアプリやAPIを守ります。管理されたルールとカスタムルールで、OWASPのトップ10のリスクから守ります。

AzureのApplication GatewayとFront Doorの上で使うWAFです。ボットとDDoSを防ぎ、Microsoft Sentinelで分析できます。

Azureでサイトを動かしている会社のWebアプリとAPIの保護

要見積
FEATURES

クラウド基盤に付けるWAFの使用用途・特徴・メリット

使用用途

  • どこに使うか

    AWS・Azure・Google Cloud・OCIでWebサイトやアプリを動かしていて、ルールを自社で組める会社。

  • 何のために使うか

    使っているクラウドのロードバランサやCDNにそのまま付けて、管理の画面を増やさずに守るためです。

特徴

  • どんなものか

    クラウドの事業者が出すWAFで、そのクラウドのロードバランサやCDNに付け、ルールを自社で組んで使います。

  • 強み

    OCI Web Application Firewallは毎月1,000万リクエストまで無料で、Google Cloud Armorは0.75ドル/1,000,000リクエストの従量課金です。

メリット

  • 使うメリット

    使っているクラウドの画面のまま、使った分だけ払ってWAFを始められます。

  • 別のメーカーのWAFを足すのに比べたメリット

    クラウドのリソースに直接付けるので、通信の経路を変えずに済みます。AWS WAFはCloudFrontやApplication Load Balancerに付けます。

WAFを入れる根本の理由は、Webアプリの穴をねらう攻撃を手前で止め、穴を直すまでの間もサイトと情報を守れることです。使うメリットをくわしく

選ぶときに注意すること

  1. 料金の決まり方をそろえて比べる

    攻撃遮断くん Neoはピーク時のトラフィック量、SiteGuard Cloud Editionは月の総通信量、AWS WAFはWeb ACLとルールとリクエストの数で決まります。

    よくある失敗決まり方の違う料金をそのまま比べ、アクセスが増えて費用が上がる。

  2. 誤検知の扱いを確かめる

    FortiWebは2層構造の機械学習、Fastly Next-Gen WAFはSmartParseで誤検知を抑えます。正しい通信まで止めたときに、誰がどう戻すかを決めます。

    よくある失敗誤検知で問い合わせのフォームが使えなくなり、気づくのが遅れる。

  3. ルールを組む人を決める

    クラウド基盤に付けるWAFはルールを自社で組みます。AWS WAFはマネージドルールとカスタムルールを組み合わせます。組む人がいないなら、運用まで任せる型も比べます。

    よくある失敗ルールを組む人がいず、マネージドルールのまま誤検知が続く。

  4. ほかのクラウドのサイトも守るか

    Google Cloud Armorはオンプレミスとクラウドのワークロードも対象にでき、OCI Web Application FirewallはOCI・オンプレミス・マルチクラウドに使えます。複数のクラウドなら確かめます。

    よくある失敗クラウドごとにWAFが分かれ、ルールを二重に持つ。

Q&A

クラウド基盤に付けるWAF選びで、よくある疑問

購買担当の疑問クラウド基盤のWAFはいくら?

AWS WAFは公式の計算例でWeb ACLが5.00 USDで、ルールとリクエストは別に数えます。Google Cloud Armorは従量課金で0.75ドル/1,000,000リクエスト(ポリシーは別)、OCI Web Application Firewallは初回のインスタンスと毎月1,000万リクエストまで無料です。Azureは使う量で決まります。

設備担当の疑問4製品の違いは?

AWS WAFはWeb ACLを作ってCloudFrontやApplication Load Balancerに付けます。Google Cloud Armorはロードバランサにセキュリティポリシーを当て、L7のDDoS対策と一緒に使えます。Azure WAFはApplication GatewayかFront Doorに、OCIはエッジかロード・バランサに当てます。

設備担当の疑問ルールは自分で組む?

4製品とも、マネージドルールや事前定義のルールに、自社のカスタムルールを足して組みます。OCI Web Application Firewallは250を超える事前定義のルールを持ちます。ルールを組む人がいないなら、運用まで任せる国産のクラウド型WAFも比べます。組む人の手の空き具合も見ます。

設備担当の疑問DDoSやボットも防げる?

Google Cloud ArmorはL7のDDoSを見つけてブロックし、bot管理も持ちます。AWS WAFは第7層のDDoS保護とBot Controlを持ち、Azure WAFはボットとDDoSを防ぎます。OCI Web Application Firewallはボット管理を持ちます。守りたい層を確かめます。

施設管理の疑問ほかのクラウドのサイトも守れる?

Google Cloud Armorはオンプレミスとクラウドのワークロードを対象にでき、OCI Web Application FirewallはOCI・オンプレミス・マルチクラウドに使えます。AWS WAFとAzure WAFは、それぞれのクラウドのリソースに付けて使います。サイトの置き場所を書き出します。

工場長の疑問攻撃の分析はどこでする?

Azure Web Application Firewallは、Microsoft Sentinelで分析できます。Google Cloud ArmorはMLの適応型の保護を持ちます。AWS WAFはマネージドルールとカスタムルールで止めた記録を残します。分析を誰がいつ見るかを、先に決めておきます。

購買担当の疑問小さなサイトでも費用は抑えられる?

OCI Web Application Firewallは、初回のインスタンスと毎月1,000万リクエストまで無料です。AWS WAFとGoogle Cloud Armorは使った分だけ払うので、アクセスの少ないサイトなら費用を抑えられます。アクセスが増えたときの費用も、先に見積もっておきます。

経営者の疑問使っているクラウドのWAFだけでいい?

使っているクラウドのWAFは、通信の経路を変えずに付けられるのが強みです。一方で、ルールを組む人がいない、誤検知の調整を任せたいなら、運用まで任せる国産のクラウド型WAFの方が合います。大きなサイトやAPIなら、大規模サイト向けの種類も比べます。迷ったら、まず使っているクラウドのWAFを試します。

工場長の疑問設定はすぐ終わる?

AWS WAFはWeb ACLを作ってリソースに付け、Google Cloud Armorはセキュリティポリシーをロードバランサに当てます。Azure WAFはApplication GatewayかFront Doorに付けます。最初は止めずに記録だけにして、誤検知がないかを見てから止める設定にします。

経営者の疑問クラウド基盤のWAFのメーカーは?

このページには4社4製品を載せています。AWSならアマゾン ウェブ サービス ジャパン、Google Cloudならグーグル・クラウド・ジャパン、Azureなら日本マイクロソフト、OCIなら日本オラクルです。サイトを動かしているクラウドの事業者のWAFから見ます。迷ったら、まず試します。

MAKERS

クラウド基盤に付けるWAFの主なメーカー4社

アマゾン ウェブ サービス ジャパン合同会社

特徴
AWSの日本法人です。 日本語の公式サイトでAWS Shieldなどのクラウドサービスを案内しています。
強み
  • リージョンごとに3つ以上のAZ
  • 約2000万kmの光ファイバー網

グーグル・クラウド・ジャパン合同会社

特徴
Google Cloudの日本法人で、日本向けのGoogle Cloudの契約主体です。

東京都

日本オラクル株式会社

特徴
Oracleグループの日本法人で、クラウドERPのNetSuiteを日本で提供しています。
強み
  • 42,000社以上が利用
  • 基幹業務を1つのスイートで

東京都

日本マイクロソフト株式会社

特徴
Microsoftの日本法人として、ソフトウェア・クラウドサービス・デバイスの営業とマーケティングを行っています。
強み
  • 300名までの会社のセキュリティ
  • 問い合わせ窓口

東京都

CITE

引用

比較記事にしてほしい
製品や会社の掲載はこちら👉