GUIDE / UEBAUEBAとは?
UEBAとは?ふるまい分析の種類(SIEM内蔵・アプリ追加)と、SIEMとの違い・価格の選び方
ログから
この
UEBAは、
UEBAとは
UEBAは、
比較ページには、
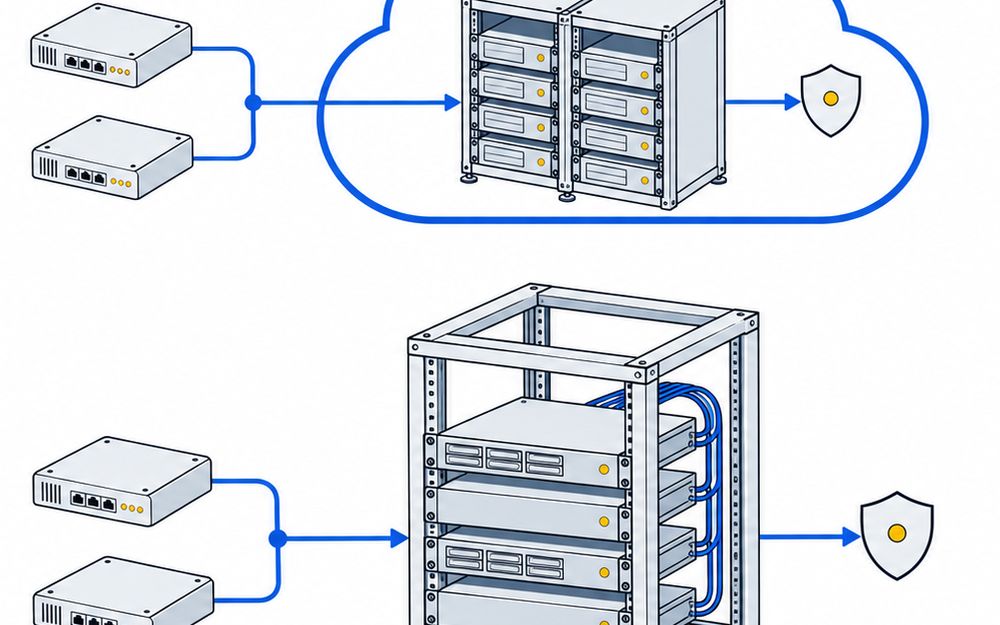
2つの種類
- SIEM
内蔵型:SIEMの 中に UEBAが 入っています。 例は Splunk Enterprise Security、 Microsoft Sentinel UEBA、 FortiSIEM、 Google Security Operations、 Rapid7 Incident Commandです - アプリ・
オプション 追加型:今の 製品に UEBAを 足します。 例は IBM QRadar SIEM UBAと ManageEngine Log360 UEBAです
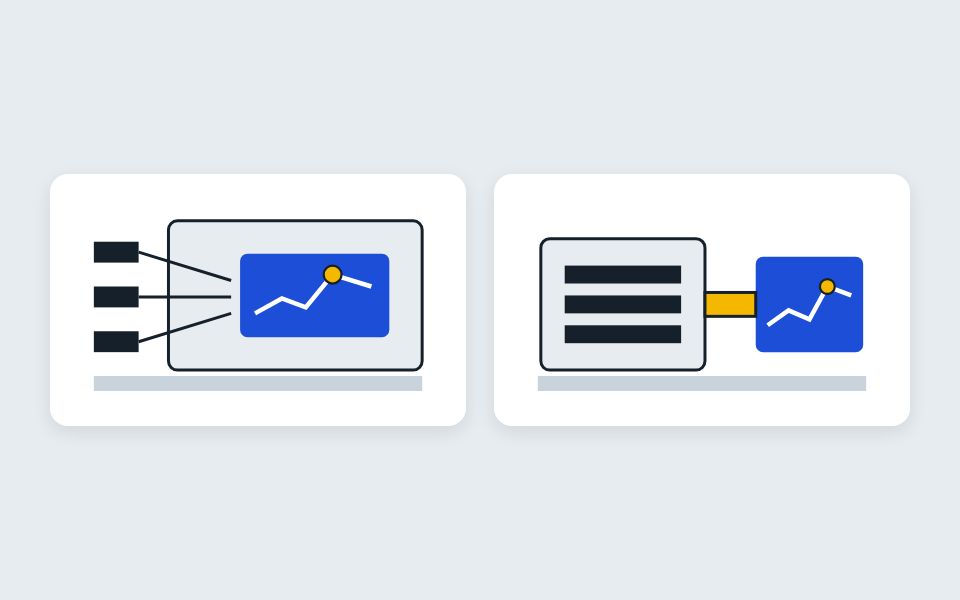
SIEMとの違い
- SIEMは
ログを 集めて、 相関ルールで 検知します - UEBAは
ふだん の動きを学び、 そこから 外れた 動きを 見つけます - 掲載の
7製品の うち5製品は SIEMに 入っている形で、 FortiSIEMは UEBAエンジンと 相関ルールを 一緒に 使います
つなぐログ
- Microsoft Sentinel UEBAは、
Microsoft Entra ID、 Defender for Identity、 Office 365を主な データソースに 挙げています - Rapid7 Incident Commandは、
クラウド、 SaaS、 エンドポイントの ログを まとめます - FortiSIEMは、
ITと OTを 一緒に 見ます
価格
- ManageEngine
Log360 UEBAの オプションは、年間 ライセンスが 115,000円(税別)です - Log360の
本体は、 サーバー 20台と ドメイン コントローラー 2台の 監視で 57.6万円からです - ほかの
製品は、 製品ページに UEBAの 価格の 記載が ありません
入れる前に決めること
- 検知の
結果を 誰が見るかを 決めます。 入れるだけでは 止まりません - 人の
動きを 見る目的と 範囲を 社内の 規程に書き、 本人に 知らせて おきます - IBM QRadar SIEM UBAは、
コンソールで 動かすと メモリーが最小 64GB 必要です
COMPAREUEBAの