GUIDE / SAST-TOOLソースコード
ソースコード診断ツール(SAST)とは?社内で動かす型・クラウド型・AI診断型の違いと、対応言語・価格の選び方
開発中の
この
ソースコード
ソースコード診断ツールとは
ソースコード
比較ページには、
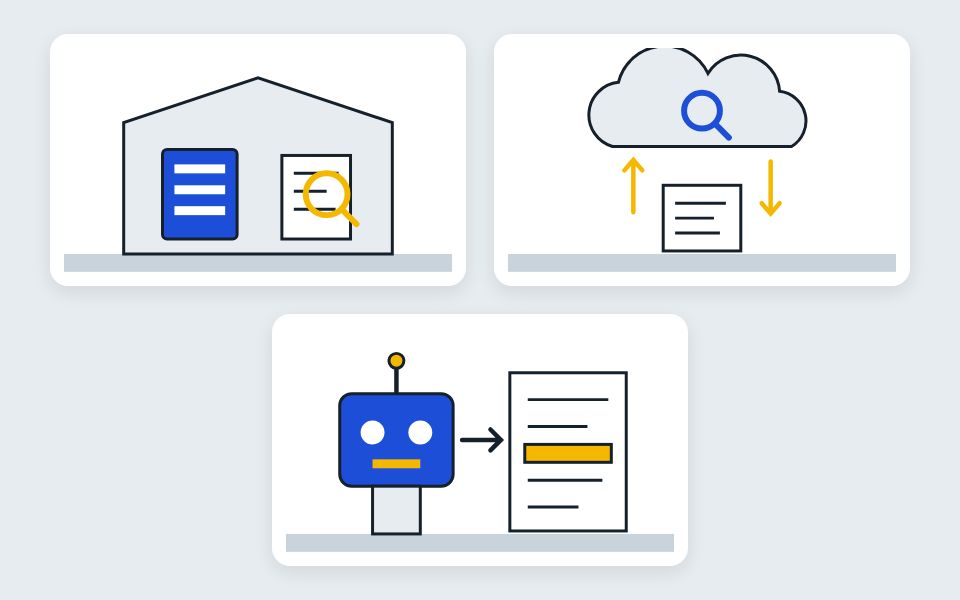
3つの種類
- 手元・社内で
動かす型:解析を 自社の PCや サーバー、 CIの 中で動かします。 例は Coverity、 OpenText Fortify SAST、 JFrog Advanced Securityです - クラウドで
使う型:リポジトリや CIと つなぎ、 結果を クラウドで 見ます。 例は Black Duck Polaris、 Datadog Code Security、 Amazon Inspectorの コードセキュリティです - AIが
診断する 型:AI エージェントが コードを 読んで 診断します。 例は Takumi byGMOです
SASTとDASTの違い
- SASTは、
ソースコードを 動かさずに 調べます。 公開前に 使います - DASTは、
動いている アプリを 外から 調べます。 動かして 初めて わかる 穴を見ます - Black Duck Polarisと
Takumi byGMOは、 両方を 1つの サービスで 扱います
対応言語
- Coverityは、
22言語と 200を 超える フレームワークを 扱います - Amazon Inspectorは、
C#・ Java・ Python・ Go・ Rustなどを 公式に 並べています - OpenText Fortify SASTは、
ABAPや COBOLのような 基幹系の 言語も 対象です - 使っている
言語が 入っているかは、 導入の前に 公式の 一覧で 確かめます
コードを外に出せないとき
- Coverityは、
オンプレミスと プライベートクラウド で動きます - JFrog Advanced Securityは、
解析を 手元の PCや CIサーバーで 動かします。 公式の 説明では、 外とつなが ない環境にも 向きます
値段
- 値段を
公式に 出している 製品は 少なく、 ほかは 見積もりで 確かめます - Takumi byGMOは、
基本料金が 月70,000円(税抜)からです - Amazon Inspectorは、
公式の 計算例で 1回 0.15ドルです
COMPAREソースコード