口コミを書く

マイクロセグメンテーション >

仮想ファイアウォール(マイクロセグメント)のメーカー2社比較【2026年】

マイクロセグメントの仮想ファイアウォールは、
ワークロードの近くに置いて、
マイクロセグメントの間の通信を検査して止める製品です。

ABOUT

仮想ファイアウォールとは

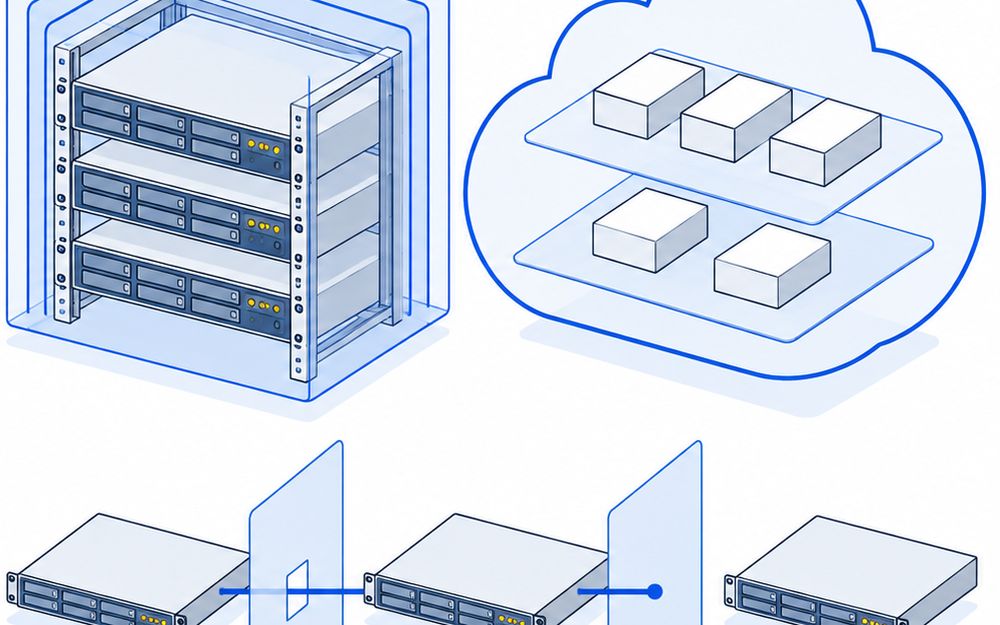
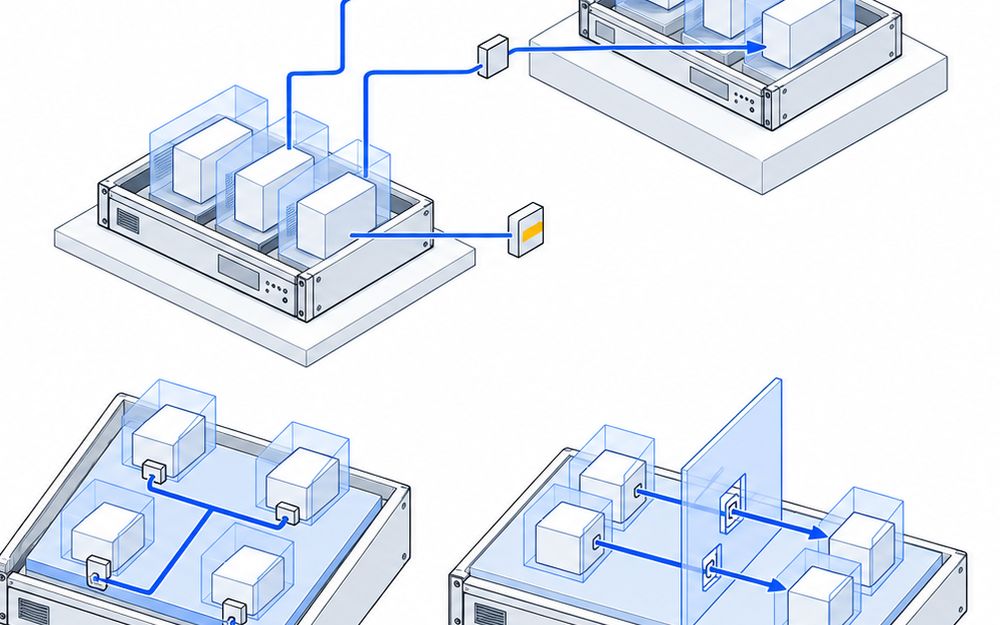
マイクロセグメントの仮想ファイアウォールとは、ワークロードの近くに置いて、
マイクロセグメントの間の通信を検査して止める製品です。

マイクロセグメントの仮想ファイアウォールは、置ける場所と検査の深さと、ルールの作り方・試用の違いで比べて選びます。

特に、FortiGateの仮想版をパブリッククラウドとプライベートクラウドに置けるのはフォーティネットジャパン、仮想マシンとKubernetesの両方でレイヤー7まで検査するのはパロアルトネットワークスです。

※価格と仕様は各社の公式ページによる(確認日は2026-11-07)。

LIST

仮想ファイアウォールの比較表

仮想ファイアウォールの価格・相場公開価格なし

相場価格
各社 要見積公開価格がありません
仮想ファイアウォール(マイクロセグメント)3製品の比較
製品・メーカー製品の特徴製品の強み使用用途・場所価格
パロアルトネットワークス株式会社CN-Series製品の詳細を見るメーカー公式サイトpaloaltonetworks.jp

Kubernetesのクラスタに入れるコンテナ型の次世代ファイアウォールで、名前空間などのトラストゾーンをまたぐポッドの間の通信をレイヤー7まで見て止めます。

Kubernetesの中に入れるコンテナ型の次世代ファイアウォールです。名前空間などのトラストゾーンをまたぐポッドの間の通信を、レイヤー7まで見て止めます。1つのコマンドで、クラスタ内のすべてのノードにファイアウォールを入れられます。

Kubernetesのポッドの間のEast-Westの通信と、外へ出る通信を検査したいとき

要見積
パロアルトネットワークス株式会社VM-Series製品の詳細を見るメーカー公式サイトpaloaltonetworks.jp

AWS・Azure・VMware ESXi・Linux KVMに置ける仮想の次世代ファイアウォールで、マイクロセグメント間で許可した通信もレイヤー7まで検査します。

マイクロセグメント間で許可した通信も、レイヤー7まで検査する仮想ファイアウォールです。トラストゾーンを決めて、脅威の横方向の移動を止めます。AWS向けは15日間、Azure向けは30日間の無料試用があります。

クラウドや仮想基盤のワークロードの間の通信を、レイヤー7まで見て絞りたいとき

要見積
フォーティネットジャパン合同会社FortiGate VM製品の詳細を見るメーカー公式サイトfortinet.com

FortiGateの仮想版で、パブリッククラウドとプライベートクラウドに置けて、VMware ESXi・Hyper-V・KVMなどのハイパーバイザーで動く次世代ファイアウォールです。

FortiGateの仮想版で、パブリッククラウドとプライベートクラウドに置けます。フォーティネットは、次世代ファイアウォールのFortiGateでマイクロセグメンテーションを組めると案内しています。VMware ESXi、Hyper-V、KVMなどのハイパーバイザーで動きます。

FortiGateでそろえて、クラウドと仮想基盤の通信を同じポリシーで守りたいとき

要見積
FEATURES

仮想ファイアウォールの使用用途・特徴・メリット

使用用途

  • どこに使うか

    ワークロードの間の通信を、ファイアウォールで中身まで検査して絞りたいときに。

  • 何のために使うか

    仮想のファイアウォールを置いて、マイクロセグメントの間の通信を検査して止めるからです。

特徴

  • どんなものか

    仮想のファイアウォールを置いて、通信を検査して止める型です。

  • 強み

    VM-Seriesは、許可した通信もレイヤー7まで検査します。

メリット

  • 使うメリット

    通信の中身まで見て止められます。

  • 通信の許可だけで絞る製品に比べたメリット

    CN-Seriesは、Kubernetesのポッドの間の通信も検査します。

マイクロセグメントの仮想ファイアウォールを使う根本の理由は、ワークロードの間で許可した通信も中身まで検査して、脅威の横方向の移動を止められることです。使うメリットをくわしく

選ぶときに注意すること

  1. 検査の深さは製品で違う

    VM-SeriesとCN-Seriesは、レイヤー7まで見ます。

    よくある失敗許可と拒否だけの製品で、通信の中身まで見られると思う。

  2. 業務の通信まで止めない

    Illumio Segmentationは、ルールをドラフトで確かめてから有効にできます。

    よくある失敗今の通信を確かめずに、ルールを有効にする。

  3. ゾーンの分け方を先に決める

    VM-SeriesとCN-Seriesは、トラストゾーンの間の通信を検査します。

    よくある失敗ゾーンを決めずに、ルールから書き始める。

  4. 置く基盤を確かめる

    FortiGate VMは、VMware ESXi・Hyper-V・KVMなどで動きます。

    よくある失敗今の基盤で動くかを確かめずに買う。

Q&A

仮想ファイアウォール選びで、よくある疑問

購買担当の疑問仮想ファイアウォールはいくら?

3製品とも、公式に価格を出していません。VM-SeriesとCN-Seriesは、クレジット価格で買います。VM-SeriesはAWS向けが15日間、Azure向けが30日間の無料試用があります。FortiGate VMは、置く台数と性能を伝えて見積もりを取ります。守るワークロードの数をそろえて比べます。

設備担当の疑問3製品の違いは?

置く場所が違います。FortiGate VMとVM-Seriesは仮想マシンとして置き、CN-SeriesはKubernetesのクラスタにコンテナとして入れます。VM-SeriesとCN-Seriesは、許可した通信もレイヤー7まで検査します。FortiGate VMは、VMware ESXi・Hyper-V・KVMなどで動きます。守るものの形で選びます。

総務の疑問どこに置ける?

VM-Seriesは、AWS・Azure・VMware ESXi・Linux KVMに置けます。FortiGate VMは、パブリッククラウドとプライベートクラウドに置け、VMware ESXi・Hyper-V・KVMなどで動きます。CN-Seriesは、Kubernetes環境のコンテナに入れます。今の基盤とクラウドを書き出して選びます。

工場長の疑問通信の中身まで検査できる?

できます。VM-Seriesは、マイクロセグメント間で許可した通信もレイヤー7まで検査します。CN-Seriesは、名前空間などのトラストゾーンをまたぐポッドの間の通信を、レイヤー7まで見て止めます。許可するかどうかだけで絞る製品より、通信の中身の脅威まで見られます。FortiGate VMも、次世代ファイアウォールの仮想版です。

工場長の疑問Kubernetesのポッドの間も検査できる?

CN-Seriesは、Kubernetesの中に入れるコンテナ型の次世代ファイアウォールです。名前空間などのトラストゾーンをまたぐポッドの間のEast-Westの通信と、外へ出る通信を検査します。仮想マシンの間はVM-Series、ポッドの間はCN-Seriesと分けて使います。

総務の疑問FortiGateでそろえられる?

フォーティネットは、次世代ファイアウォールのFortiGateでマイクロセグメンテーションを組めると案内しています。FortiGate VMはFortiGateの仮想版で、ゼロトラストのセキュリティポリシーで通信を絞ります。FortiGateでそろえた会社は、クラウドと仮想基盤を同じポリシーで守れます。

購買担当の疑問無料で試せる?

VM-SeriesはAWS向けが15日間、Azure向けが30日間の無料試用です。CN-SeriesとFortiGate VMは、試用の条件を確かめたページで確かめられませんでした。試せるものは、今のクラウドの一部に置いて、検査で通信が遅くならないかと、業務の通信が止まらないかを確かめます。

施設管理の疑問トラストゾーンとは?

VM-SeriesとCN-Seriesは、トラストゾーンを決めて、その間の通信を検査します。VM-Seriesはトラストゾーンを強制して、脅威の横方向の移動を止めます。CN-Seriesでは、名前空間などがトラストゾーンになります。先にゾーンの分け方を決めてから、ルールを作ります。

設備担当の疑問専用製品との違いは?

仮想ファイアウォールは、通信を許可するかどうかに加えて、通信の中身まで検査します。専用製品は、ワークロードのIDやタグで、許可した通信だけを通すことが中心です。脅威の検査まで1つの製品で行いたいなら仮想ファイアウォール、ルールの管理を軽くしたいなら専用製品から見ます。守りたいものと、運用する人の数で決めます。

経営者の疑問仮想ファイアウォールのメーカーは?

このページには、フォーティネットジャパンとパロアルトネットワークスの2社3製品を載せています。FortiGateでそろえているならFortiGate VM、レイヤー7まで検査したいならVM-Series、Kubernetesのポッドの間ならCN-Seriesです。ルールの管理を軽くしたいなら、専用製品の型も見ます。

MAKERS

仮想ファイアウォールの主なメーカー2社

パロアルトネットワークス株式会社

特徴
Cortex XDRなどのサイバーセキュリティ製品を提供するPalo Alto Networksの日本法人です。
強み
  • Fortune 100の95%が採用
  • Unit 42が24時間365日で対応

東京都

フォーティネットジャパン合同会社

特徴
2003年2月設立。 FortiGateなどのネットワークセキュリティ製品を提供するFortinetの日本法人です。
強み
  • ファイアウォールでリーダー
  • FortiGateをサービスで使う

東京都

出典
  1. Illumio Segmentation
  2. Cisco Secure Workload
  3. Zscaler Microsegmentation
  4. Nutanix Flow
  5. Google Cloud Cloud NGFW
  6. Palo Alto Networks VM-Series
  7. フォーティネット マイクロセグメンテーションとは
  8. FortiGate VM
  9. Palo Alto Networks マイクロセグメンテーションとは
  10. Google Cloud Cloud NGFW の料金
  11. Palo Alto Networks CN-Series
掲載基準

マイクロセグメンテーションのうち、仮想ファイアウォールの3製品に絞りました。ほかの種類は、それぞれ別のページに載せています。

仮想ファイアウォール(マイクロセグメント)を作っているメーカーの方へ:掲載・訂正のご依頼(掲載は無料です)

CITE

引用

比較記事にしてほしい
製品や会社の掲載はこちら👉