
GUIDE / ITDRITDRとは?
ITDRとは?ID脅威の検知・対応の種類とEDR・IDaaSとの違い、選び方
ITDRの
この
ITDRは、
ITDRとは
IDの
ITDRの
選び方
選ぶときは
方式の違い
端末
- CrowdStrike Falcon Identity Protection は、
Falconセンサーで 振る舞いの 異常を 見つけます - Singularity Identity は、
デコイと 認証情報を 置いて 偵察を あぶり出します - Zscaler Identity Protection は、
Zscaler Client Connectorに 組み込まれています
セキュリティ
- Microsoft Defender for Identity は、
Defenderポータルで 調べて 対処します - TrendAI Vision One Identity Security は、
セキュリティレイヤ 横断で イベントを 関連付けます - Tenable One Identity Exposure は、
エージェント なしで ADと Entra IDを 監視します
ID基盤連携型は、
- Okta Identity Threat Protection は、
ログイン後の セッションを 見続けます - IBM Verify Identity Protection は、
ネットワーク・ ログやクラウド・ トラフィックを 分析します - Proofpoint Identity Protection は、
エージェント なしで 罠を置きます - Sophos ITDR は、
Microsoft Entra IDの テナントを 監視します
見つけた後の動きを確かめる
検知の
- Singularity Identity は、
侵害された IDの 無効化と パスワード 変更の 強制を 案内しています - TrendAI Vision One Identity Security は、
アカウントの ロックと 強制 サインアウトを 案内しています - Okta Identity Threat Protection は、
セッションの 終了を 案内しています - Proofpoint Identity Protection は、
有害な 変更を ワンクリックで 元に戻せます
導入の前に確かめること
- 見る
ID基盤に、 自社の ADと 使っている IDaaSが 入っているかを 見ます - 掲載の
製品に 公開価格は ないので、 IDの 数をそろえて 見積もりを 取ります - データの
置き場所に 決まりが あるなら、 契約前に 各社へ 確かめます
COMPAREITDRの
ITDRのメーカー10社を比べる
情報ITDRの
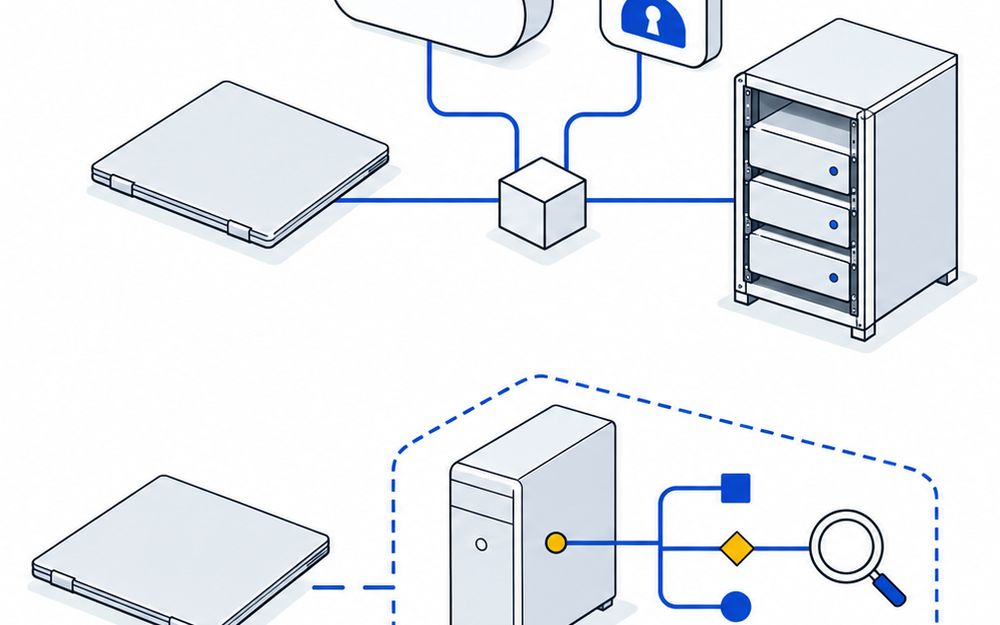 情報
EDRの
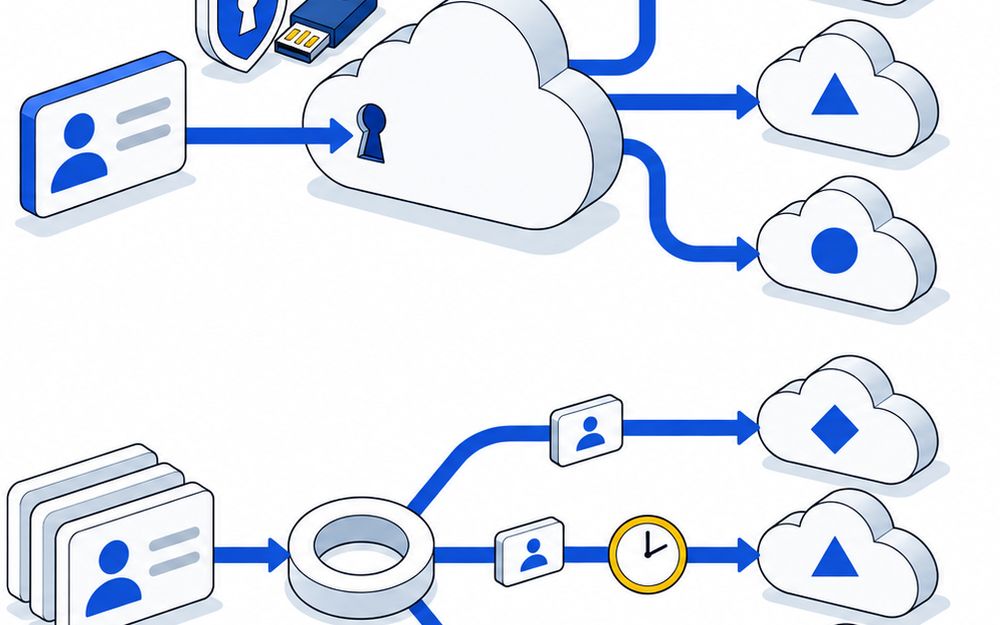 情報
SSO・認証型、