
SOAR >
検知と
SIEMと一緒に使うSOARのメーカー5社比較【2026年】
SIEMと
SIEMに
検知と
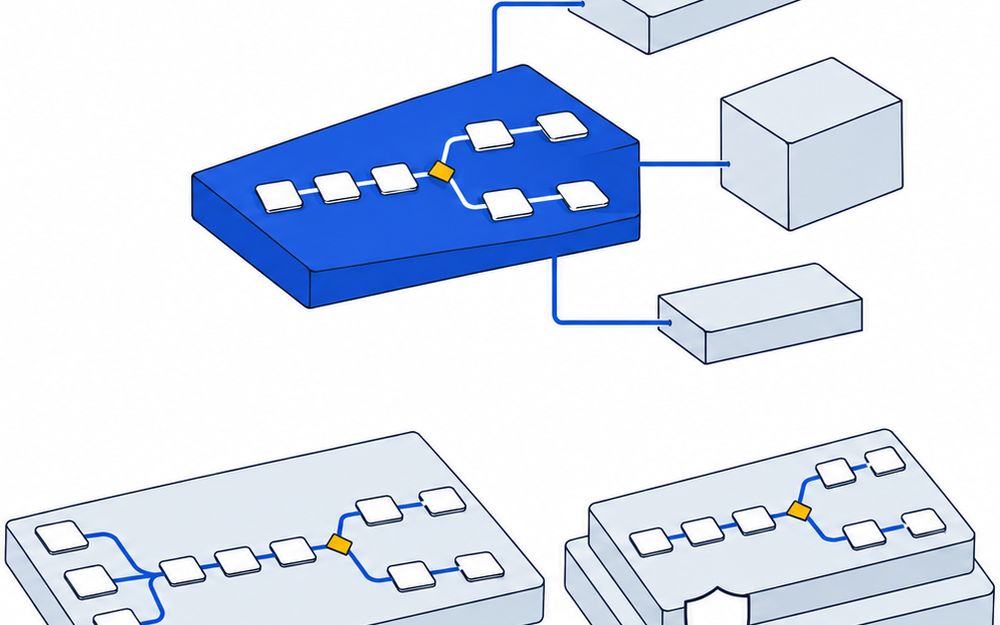
SIEMと一緒に使うSOARとは
SIEMと
検知と
SIEMと
特に、
※仕様は
SIEMと一緒に使うSOARの比較表
SIEMと一緒に使うSOARの価格・相場公開価格なし
- 相場価格
- 各社 要見積公開価格が
ありません
| 製品・ | 製品の特徴 | 製品の強み | 使用用途・場所 | 価格 |
|---|---|---|---|---|
 Elasticsearch | SIEMと | SIEMと | クラウドに | 要見積 |
 オープンテキスト | 相関エンジンを | 相関エンジンを | SIEMと | 要見積 |
 グーグル・ | SIEM・ | SIEM、 | ログ量で | 要見積 |
 Datadog | Datadogの中で、 | 1,000以上の | Datadogで | Cloud SIEMの |
 日本マイクロソフト | クラウドの | データの | Defenderで | 要見積 |
出典:
SIEMと一緒に使うSOARの使用用途・特徴・メリット
使用用途
どこに
使うか これから
SIEMを 入れる、 または 入れ替える 会社や、 検知と 対応の 画面を 分けたくない会社。 何の
ために 使うか SIEMで
見つけた アラートから、 同じ画面の まま対応の 手順を 流すためです。


特徴
どんな
ものか SIEMに
SOARが 入っているか、 SIEMと 組み合わせて 使う SOARです。 検知と 対応を 同じ画面で 進めます。 強み
Microsoft Sentinelは
データの コネクタを 持ち、400以上 Google Security Operationsは SIEM・ SOAR・ 脅威 インテリジェンス を1つに まとめます。


メリット
使う
メリット 検知と
対応の 画面が 1つに なり、 アラートから 手順を 流すまでの 手間が 減ります。 SIEMと
SOARを 別々に 入れるのに 比べた メリット データを
移さずに 対応できるので、 連携の 設定の 手間が 少なく 済みます。 Elastic Securityは SIEMと エンドポイント 保護と 自動化を 1つの 製品に 入れています。


SOARを
選ぶときに注意すること
最初に
自動に する手順を 決める FortiSOARは
組み込み プレイブック 、800 Check Point Playblocksは 100以上を持ちます。 まず毎日くり 返す手順を 1つ 選んで 自動にします。 よく
ある失敗 全部の手順を 一度に 自動に しようとして、 どれも 動かない。 置く
場所を 確かめる Splunk SOARと
Elastic Securityは オンプレミスでも動き、 Kaspersky Next XDR Expertは エアギャップの 環境にも 置けます。 クラウドに 出せない ログが あるなら 確かめます。 よく
ある失敗 クラウドだけの 製品を選び、 閉じた 環境の アラートを 扱えない。 SIEMの
料金と 一緒に 見積もる Microsoft Sentinelは
従量課金か コミットメントレベル 、Google Security Operationsは 取り込み量に 基づく パッケージ、 Datadog SOARは Cloud SIEMと 組み合わせます。 SIEMの 料金と 合わせて 比べます。 よく
ある失敗 SOARの分だけで比べ、 SIEMの 取り込みの 費用が 増える。 ポータルの
移り変わりを 確かめる Microsoft Sentinelは
2027年3月31日 以降は でDefender ポータルだけ 使います。 使う画面が 変わる 予定を 確かめます。 よく
ある失敗 今の画面で 手順を 作り込み、 移るときに 作り直す。
SIEMと一緒に使うSOAR選びで、よくある疑問

購買担当の疑問 SIEMと一緒に使うSOARはいくら?
Datadog SOARは

設備担当の疑問 5製品の違いは?
Sentinelは
設備担当の疑問 どれくらいの製品とつながる?
Microsoft Sentinelは
設備担当の疑問手順はどう作る?
Microsoft Sentinelは

施設管理の疑問 オンプレミスでも使える?
Elastic Securityは、

工場長の疑問ケースの管理はどうする?
Datadog SOARは
総務の疑問監視のツールのまま使える?
Datadog SOARは、
工場長の疑問SIEMとSOARを1社でそろえたい
OpenText Enterprise Security Managerは、

経営者の疑問 Microsoft Sentinelの画面は変わる?
Microsoft Sentinelは、
経営者の疑問SIEMと一緒に使うSOARのメーカーは?
この
SIEMと一緒に使うSOARの主なメーカー5社
日本マイクロソフト株式会社
- 特徴
- Microsoftの
日本法人として、 ソフトウェア・ クラウド サービス ・デバイスの営業と マーケティングを 行っています。 - 強み
- 300名までの
会社の セキュリティ - 問い合わせ窓口
- 300名までの
東京都
SOARの関連製品の比較表
出典
- パロアルト
ネットワークス Cortex XSOAR - Splunk SOAR
- フォーティネット FortiSOAR
- IBM QRadar SOAR
- IBM QRadar SOAR 料金体系
- Microsoft Sentinel
- Microsoft Sentinelでの
自動化 - Microsoft Sentinel 価格
- Google Security Operations
- クラウド
ストライク Falcon Fusion - SentinelOne Singularity Hyperautomation
- トレンドマイクロ TrendAI Vision One Security Operations
- Elastic Security
- Elastic 料金
- Datadog SOAR
- Datadog Cloud SIEM
- Datadog 料金
- OpenText Enterprise Security Manager
- カスペルスキー Kaspersky Next XDR Expert
- シスコ Cisco XDR
- Cisco XDR ワークフローの作成
- チェック・
ポイント Playblocks
掲載基準
SOARのうち、
SIEMと