口コミを書く

ネットワーク検疫 >

端末の種類と状態で行ける先を分けたい方へ

統合ポリシー型のNAC・検疫のメーカー6社比較【2026年】

統合ポリシー型のNAC・検疫は、
端末の種類や状態を調べて、
つないだあとに行ける先までポリシーで分ける仕組みです。

ABOUT

統合ポリシー型のNAC・検疫とは

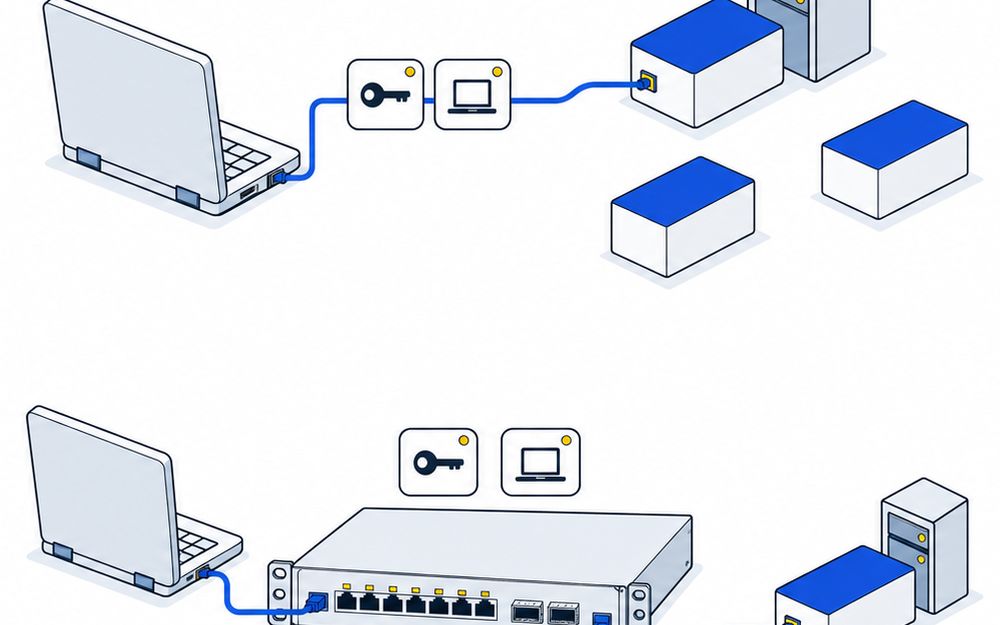
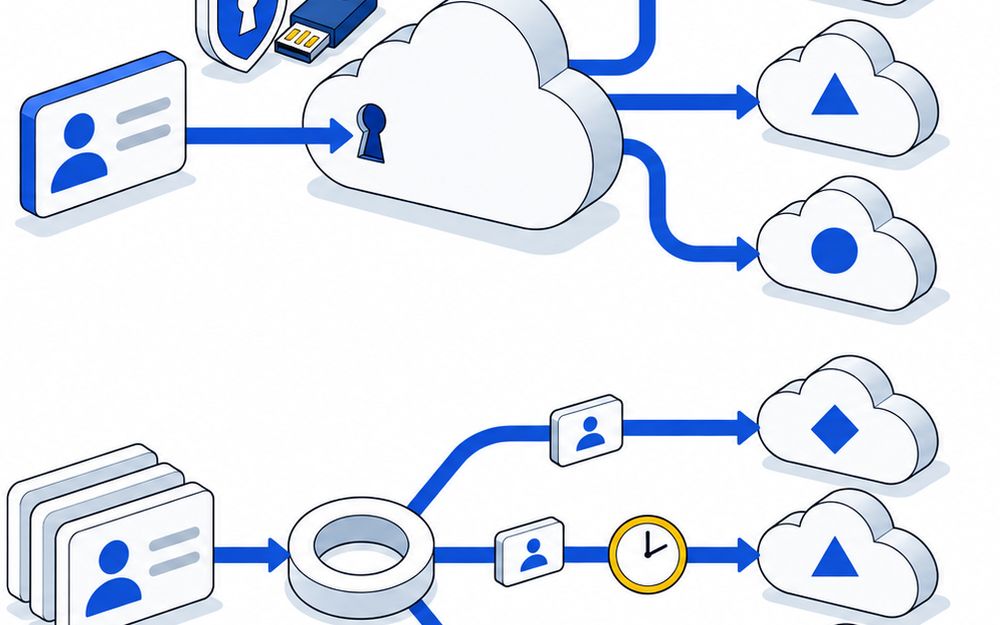
統合ポリシー型のNAC・検疫とは、端末の種類や状態を調べて、
つないだあとに行ける先までポリシーで分ける仕組みです。

統合ポリシー型のNAC・検疫は、確かめる情報と連携と、止め方・端末へのソフト・提供の形・価格の違いで比べて選びます。

特に、有線から無線、VPN、クラウドまで同じポリシーの型はシスコシステムズ、150社以上の機器と組める型はフォーティネットジャパン、VPNと社内LANをまとめる型はIvanti Software、役割ごとにVLANを割り当てる型はExtreme Networks、検疫はエイチ・シー・ネットワークス、脅威情報で止める型はアライドテレシスです。

※機能と価格は各メーカーの公式の製品ページによる(価格はiNetSec SF、L2Blocker、InfoCage 不正接続防止、AXIOLE、QuOLA@Adapter+の公式ページ。税区分がそろわないので判定はしていない)。

LIST

統合ポリシー型のNAC・検疫の比較表

統合ポリシー型のNAC・検疫の価格・相場公開価格なし

相場価格
各社 要見積公開価格がありません
統合ポリシー型のNAC・検疫6製品の比較
製品・メーカー製品の特徴製品の強み使用用途・場所価格
アライドテレシス株式会社AMF-SEC製品の詳細を見るメーカー公式サイトallied-telesis.co.jp

UTMやファイアウォールの脅威情報を受けて、アライドテレシスのAMF/AMF Plus機器で端末の通信を止めるコントローラーです。

AMF/AMF Plusに入ったアライドテレシスの機器を使い、人が操作しなくても感染した端末を遮断や隔離で止めます。MACアドレスは自動で集めます。

アライドテレシスのネットワークで、感染した端末の遮断や隔離を自動で行う

要見積
Ivanti Software株式会社Ivanti Policy Secure and Profiler製品の詳細を見るメーカー公式サイトivanti.com

ユーザーIDと端末のセキュリティ状態を確かめてから、役割や場所に合わせてネットワークにつなぐIvantiのNAC製品です。

社外からのVPNと社内LANの接続を、同じポリシーで扱います。エージェント型とエージェントレスを選べ、管理対象外やIoTも分類します。

管理対象外の端末やIoT機器を含めて、社内ネットワークへの接続を制御する

要見積
エイチ・シー・ネットワークス株式会社QuOLA@Adapter+製品の詳細を見るメーカー公式サイトhcnet.co.jp

端末がネットワークにつながる前にセキュリティの状態を確かめ、安全な端末だけを接続させる検疫アプライアンスです。

パッチの未適用やウイルス対策ソフトの状態を、LANにつなぐ前に確かめて止めます。アプライアンス版は100ライセンス3,000,000円(税抜)⁠で⁠す⁠。

パッチ未適用やウイルス対策の切れた端末を、社内や学内のネットワークにつながる前に止める

アプライアンス版100ライセンス3,000,000円、仮想版1,500,000円税抜
Extreme Networks 株式会社ExtremeControl製品の詳細を見るメーカー公式サイトextremenetworks.com

ユーザーと端末を確かめて、役割ごとにVLANやACLを割り当てるExtreme NetworksのNAC製品です。

他社製のネットワーク機器を含めて、役割ごとのアクセス制御を同じ画面で管理します。VLAN・ACL・QoSのプロファイルを役割ごとに割り当てます。

他社の機器を含むネットワークで、BYODやIoT機器のアクセスを役割ごとに制御する

要見積
シスコシステムズ合同会社Cisco ISE製品の詳細を見るメーカー公式サイトcisco.com

ユーザーと機器を確かめて、有線・無線・VPN・クラウドのどこでも同じポリシーで通信先を絞るシスコのNAC製品です。

有線、無線、VPN、クラウドのどの接続でも、同じポリシーでユーザーと機器を確かめます。IoT・OT端末も見つけて分類します。

社内のネットワークにつながるユーザーとIoT・OT機器を見つけて、アクセスを制御する

要見積
フォーティネットジャパン合同会社FortiNAC製品の詳細を見るメーカー公式サイトfortinet.com

ネットワークにつながるすべての機器を見つけてアクセスを制御し、脆弱性に自動で対応するフォーティネットのNAC製品です。

150社以上のネットワーク機器と組めるので、他社のスイッチが混ざるLANでも使えます。71,000以上のIoTデバイスを分類できます。

他社のスイッチや無線LANが混ざるネットワークで、IT・IoT・OT機器のアクセスを制御する

要見積
FEATURES

統合ポリシー型のNAC・検疫の使用用途・特徴・メリット

使用用途

  • どこに使うか

    IoTや持ち込みの端末を含めて、端末の種類と状態で行ける先を分けたい方。

  • 何のために使うか

    端末の種類やセキュリティの状態を調べ、ポリシーで行ける先を決めるためです。

特徴

  • どんなものか

    端末の種類や状態を調べて、つないだあとに行ける先までポリシーで分ける仕組みです。

  • 強み

    FortiNACは71,000以上のIoTデバイスを分類し、QuOLA@Adapter+はパッチの未適用をつなぐ前に確かめて止めます。

メリット

  • 使うメリット

    端末ごとに、行ける先を細かく分けられます。

  • つなぐか止めるかだけのNACに比べたメリット

    つないだ後も、端末の種類と状態で行ける先を分けられます。Cisco ISEは、有線・無線・VPN・クラウドを同じポリシーで扱います。

ネットワーク検疫(NAC)を使う根本の理由は、許可していない端末や危ない端末を社内LANにつながせず、情報の持ち出しや感染の広がりを防ぐことです。使うメリットをくわしく

選ぶときに注意すること

  1. 端末にソフトを入れるかを決める

    iNetSec SF・L2Blocker・IntraGuardian2+は端末へのソフトが不要です。AssetView SはAssetViewクライアント、QuOLA@Adapter+は常駐型と非常駐型を選びます。

    よくある失敗端末にソフトを配れず、導入が止まる。

  2. 資産管理やファイアウォールとの連携を見る

    iNetSec SFはSKYSEA Client Viewなど、L2Blockerは次世代ファイアウオールと連携します。今使っている資産管理やファイアウォールと組めるかを確かめます。

    よくある失敗今の資産管理と組めず、台帳を二重に作る。

  3. 今のネットワーク機器と組めるかを見る

    FortiNACは150社以上のネットワーク機器と組め、AMF-SECはアライドテレシスのAMF/AMF Plus機器で止めます。今のスイッチや無線LANの会社を確かめます。

    よくある失敗今の機器と組めず、スイッチの入れ替えが必要になる。

  4. ポリシーを試してから当てる

    ExtremeControlは、新しいポリシーを適用前に確かめられます。いきなり当てずに、影響を見てから広げます。

    よくある失敗ポリシーを誤って当て、業務の通信まで止める。

Q&A

統合ポリシー型のNAC・検疫選びで、よくある疑問

購買担当の疑問統合ポリシー型のNACはいくら?

エイチ・シー・ネットワークスのQuOLA@Adapter+は、アプライアンス版100ライセンス3,000,000円、仮想版1,500,000円(税抜)⁠で⁠す⁠。ほかの5製品は公式に価格を出していないので、端末の数と構成を伝えて見積もりを取ります。導入の前に、ネットワークの構成図を販売店に見せると確かです。

設備担当の疑問6製品の違いは?

Cisco ISEは有線から無線、VPN、クラウドまで同じポリシー、FortiNACは150社以上の機器と組め、Ivanti Policy SecureはVPNと社内LANをまとめます。ExtremeControlは役割ごとにVLANを割り当て、QuOLA@Adapter+は検疫、AMF-SECは脅威情報で止めます。

施設管理の疑問IoT機器を分類できる?

FortiNACは71,000以上のIoTデバイスを分類し、72以上の産業用プロトコルを扱います。Cisco ISEはIoT・OT端末も検出してプロファイリングし、Ivanti Policy Secureも管理対象外とIoTを分類します。まず一部のセグメントで試してから、全社に広げると安心です。

施設管理の疑問パッチの当たっていない端末を止められる?

エイチ・シー・ネットワークスのQuOLA@Adapter+は、OSパッチやウイルス対策ソフトのパターンを、つなぐ前に確かめて止めます。検疫NGの端末は、通信先を限定します。Windows・macOS・Linux・Android・iOS・iPadOSに対応します。止める前に、業務の機器の一覧を作っておきます。

施設管理の疑問他社の機器が混ざるLANで使える?

使えます。FortiNACは150社以上のネットワーク機器と組めます。ExtremeControlは、他社製のネットワーク機器を含めて、役割ごとのアクセス制御を同じ画面で管理します。今の機器の一覧を販売店に見せて確かめます。導入の前に、ネットワークの構成図を販売店に見せると確かです。

施設管理の疑問感染した端末を自動で止められる?

アライドテレシスのAMF-SECは、UTMやファイアウォールの脅威情報を受けて、アライドテレシスの機器で端末の通信を止めるか、検疫ネットワークへ隔離します。ExtremeControlも次世代ファイアウォールと連携して隔離します。迷ったら、端末の数と拠点の数を伝えて相談します。まず一部のセグメントで試してから、全社に広げると安心です。

施設管理の疑問VPNと社内LANを同じに扱える?

Ivanti Policy Secureは、社外からのVPNと社内LANの接続を、同じポリシーで扱います。Cisco ISEも、有線・無線・VPN・クラウドのどの接続でも同じポリシーで確かめます。在宅勤務と社内をまとめたいときに向きます。まず一部のセグメントで試してから、全社に広げると安心です。

工場長の疑問提供の形は?

Cisco ISEはSNS 3800・仮想マシン・クラウド、FortiNACはアプライアンスと仮想マシン、Ivanti Policy Secureは物理・仮想・クラウド、ExtremeControlは管理をクラウドかオンプレミスから選べます。QuOLA@Adapter+はアプライアンスと仮想です。

総務の疑問端末にソフトは要る?

Ivanti Policy Secureはエージェント型とエージェントレス、QuOLA@Adapter+は常駐型と非常駐型を選べます。FortiNACはエージェントレスのスキャンもあります。端末にソフトを配れるかで選びます。導入の前に、ネットワークの構成図を販売店に見せると確かです。

経営者の疑問統合ポリシー型のNACのメーカーは?

このページには6社6製品を載せています。シスコシステムズ・フォーティネットジャパン・Ivanti Software・Extreme Networks・エイチ・シー・ネットワークス・アライドテレシスです。今のネットワーク機器の会社と、止めたい端末を伝えて聞きます。迷ったら、端末の数と拠点の数を伝えて相談します。

MAKERS

統合ポリシー型のNAC・検疫の主なメーカー6社

アライドテレシス株式会社

特徴
2004年7月1日設立。 ネットワーク機器の企画・販売・施工・保守と運用サービスを手がけます。
強み
  • 設計から製造まで自社で
  • 全国43カ所の営業拠点

東京都

Ivanti Software株式会社

特徴
東京都港区に拠点を置く、Ivanti の日本法人です。

東京都

エイチ・シー・ネットワークス株式会社

特徴
認証アプライアンスAccount@Adapter+を自社で開発し、提供している会社です。

東京都

Extreme Networks 株式会社

特徴
東京都千代田区に拠点を置く、Extreme Networksの日本の会社です。

東京都

シスコシステムズ合同会社

特徴
シスコの日本法人です。 企業向けのネットワークとコラボレーション製品を提供しています。
強み
  • ネットワークの販売とサービス
  • 札幌から福岡まで7拠点

東京都

フォーティネットジャパン合同会社

特徴
2003年2月設立。 FortiGateなどのネットワークセキュリティ製品を提供するFortinetの日本法人です。
強み
  • ファイアウォールでリーダー
  • FortiGateをサービスで使う

東京都

出典
  1. iNetSec SF
  2. L2Blocker
  3. InfoCage 不正接続防止
  4. NetAttest EPS
  5. AXIOLE
  6. Cisco ISE
  7. FortiNAC
  8. Ivanti Policy Secure and Profiler
  9. IntraGuardian2+
  10. NetSkateKoban Enterprise
  11. QuOLA@Adapter+
  12. AssetView S
  13. ExtremeControl
  14. AMF-SEC
掲載基準

ネットワーク検疫(NAC)のうち、統合ポリシー型の6製品に絞りました。ほかの種類は、別の種類のページに載せています。

統合ポリシー型のNAC・検疫を作っているメーカーの方へ:掲載・訂正のご依頼(掲載は無料です)

CITE

引用

比較記事にしてほしい
製品や会社の掲載はこちら👉