GUIDE / IAST-RASPIAST・
IAST・RASPとは?IASTとRASPの違い、3つの種類、対応言語と選び方
アプリの
この
IASTは
IAST・RASPとは
IASTは、
比較ページには、
3つの種類
- テストで
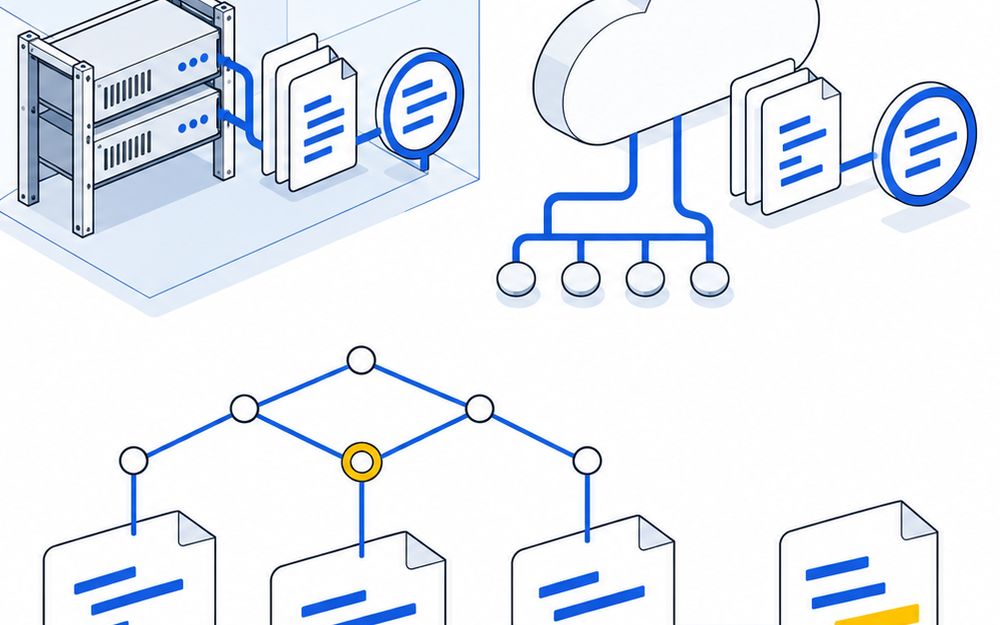
見つける 型 (IAST):テストや 通常の 通信の 裏で動いて、 脆弱性を 見つけます。 例は Seeker IAST、 Datadog Runtime Code Analysis、 New Relic IASTです - 本番で
止める 型 (RASP):本番の アプリの 中や手前で 攻撃を 見分けて 止めます。 例は Datadog App & API Protection、 Dynatrace Runtime Application Protection、 Splunk AppDynamics Secure Applicationです - アプリに
組み込む型:配る アプリに 守りを入れ、 利用者の 端末で 解析や 改ざんを 止めます。 例は CrackProof、 NHN AppGuardです
SAST、DAST、WAFとの違い
- SASTは
ソースコードを 調べます。 動かさなくても 使えますが、 実際に 流れた データは 見ません - DASTは
動いている アプリを 外から 試します。 中のコードの どこが 悪いかは 見えません - WAFは
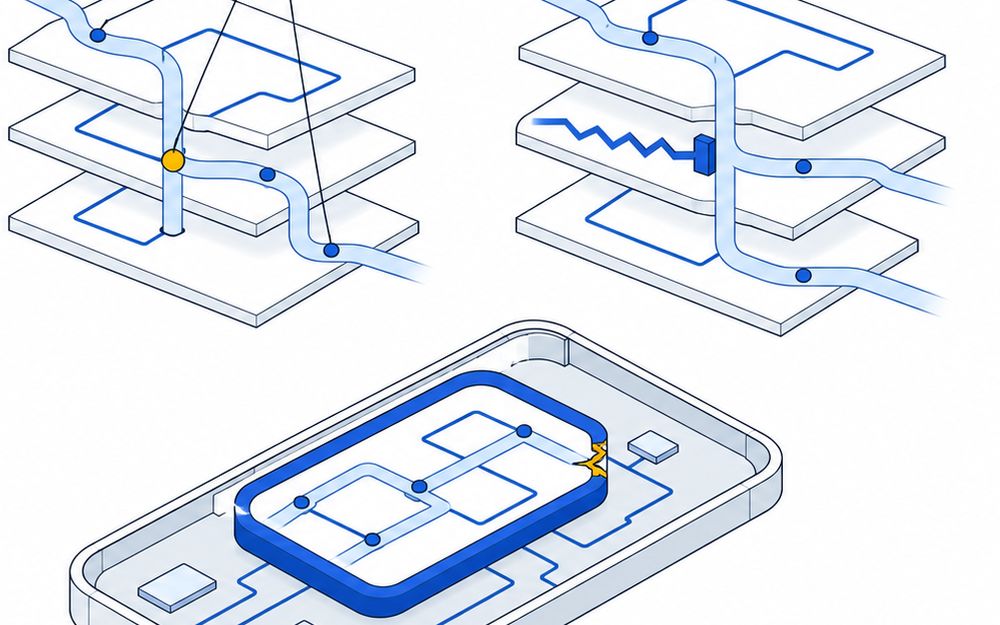
アプリの 手前で 通信を 見ます。 RASPは アプリの 中でコードの 動きを 見ます - IASTは
テストで 通った 部分しか 見えないので、 SASTと 一緒に 使います
対応言語の確かめ方
- Datadog Runtime Code Analysisは、
Java、 .NET、 Node.js、 Pythonで 使えます - New Relic IASTは、
Go、 Java、 Node.js、 Rubyの エージェントで 使えます - Dynatrace Runtime Application Protectionは、
Java、 .NET、 Goで 攻撃を 検知します - Splunk AppDynamics Secure Applicationは、
Javaと .NETの エージェントで動き、 ポリシーごとに無視、検出、 ブロックを 選べます - Seeker IASTの
言語は、 確かめた 公式ページに 書かれていないので、 問い合わせます
導入の手間
- 監視の
製品を すでに 使っていれば、その エージェントや ライブラリの 設定で 始められます - CrackProofは、
完成した アプリを クラウドに 上げて 保護します。 iOSは Xcodeで ライブラリを リンク してから 上げます - NHN AppGuardは、
SDK連携が 任意で、 Consoleか CLIで アプリを 保護します
本番で止める前に
- 最初は
検知だけで 動かして、 誤って 止める 通信が ないか 確かめます - アプリの
応答の 遅れは、 公式資料に 数字が ありません。 検証環境で 測ってから 本番に 入れます - 端末に
組み込む型は、 サーバー側の 攻撃を 止めません。 WAFなどと 分けて 考えます
COMPAREIAST・RASPの