GUIDE / ASPMASPMとは?
ASPMとは?アプリのセキュリティ態勢管理の種類(検査結果の集約型・実行環境の連携型)と、他社ツールの取り込み・価格の選び方
複数の
この
ASPMは、
ASPMとは
ASPMは、
比較ページには、
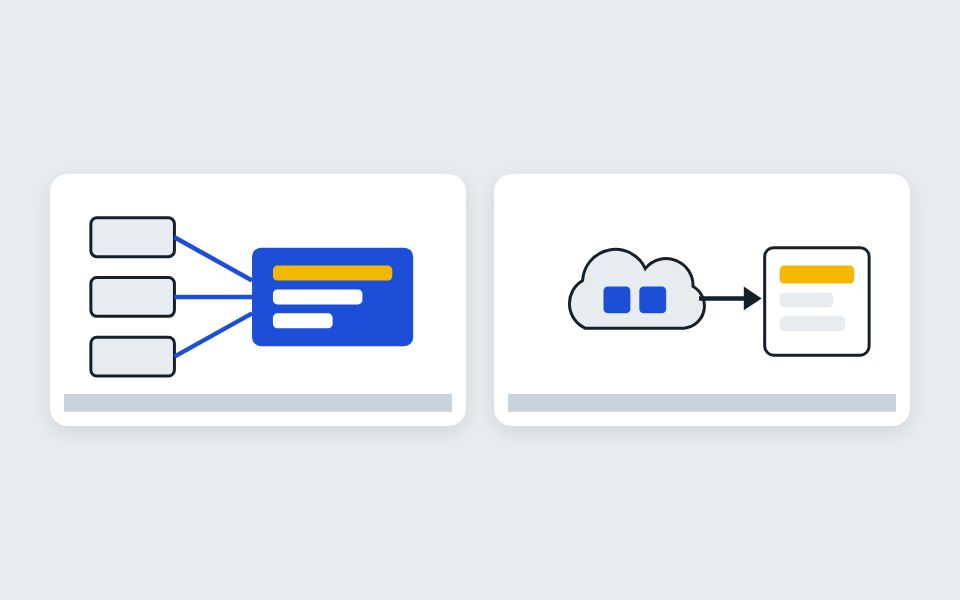
2つの種類
- 検査結果の
集約型:検査ツールの 結果を 集めて 整理します。 例はブ ラック・ダックの Software Risk Manager と OpenText ASPM です - 実行環境の
連携型:検査の 結果に、 動いている アプリと クラウドの 情報を 結び付けます。例は パロアルト ネットワークス の Cortex Cloud ASPM と クラウドストライク の Falcon ASPM です
SAST・CSPMとの違い
- SASTは
ソースコードを 調べて、 脆弱性を 見つける 検査です。 ASPMは その結果を 受け取って、 順番を 決めます - CSPMは
クラウドの 設定と コンプライアンス を見ます。 ブラック・ダックの 解説では、 クラウド上の アプリに 脆弱な コンポーネントが あるか どうかは、 CSPMでは 示せません
他社ツールの取り込み
- Software Risk Manager は、
150以上の 他社ツールと 連携します - Cortex Cloud ASPM は、
Black Duck、 Checkmarx、 Snyk、 Veracode などの 結果を 取り込みます。 SARIF形式で 出せる スキャナーの 結果も 入ります - OpenText ASPM と
Falcon ASPM の 製品ページには、 取り込める 他社ツールの 一覧が ありません。 今のツールが 使えるかを 導入前に 聞きます
優先順位の付け方
- Software Risk Manager は、
検出結果の 相関付け、 重複排除、 要約で 絞ります - OpenText ASPM は、
自社の 事業に 合わせて 調整できる リスクスコアを 使います - Cortex Cloud ASPM は、
コード、 パイプライン、 ランタイム、 アプリの 情報を 組み合わせます - Falcon ASPM は、
ランタイムの 振る舞い、 クラウド露出、 資産の 重要度を 関連付けます
ポリシーと監査
- OpenText ASPM は、
ポリシー違反が 出ると リリースを 止めたり、 チケットを 作ったりします。 レポートは OWASP、 PCI、 NIST に 沿って 出します - Software Risk Manager は、
評価結果を 20以上の コンプライアンス 標準と 照合します
値段
- 4製品とも、
製品ページに 値段を 出していません。 デモや 問い合わせの 窓口から 各社に 聞きます