口コミを書く

SASTやSCAなど複数の検査ツールの結果をまとめて、直す順番を決めたい、開発とセキュリティの担当者へ

ASPM(アプリの態勢管理)のメーカー4社比較【2026年】

ASPMは、複数の検査ツールの結果を集めて、
直す順番を決める製品です。

ABOUT

ASPMとは

比較表を見る ↓

ASPMとは、複数の検査ツールの結果を1か所に集めて、
直す順番を決める製品です。
アプリケーションセキュリティ態勢管理とも呼びます。

製品の特長

  • 検査の結果を1か所に集める(SAST、DAST、SCA、IaCなど)
  • 重複を除いて順番を付ける(事業への影響や実行環境で判断)
  • ポリシーを一元で決める(CI/CDの中で自動で適用する製品もある)

使うメリット

  • 直す所を絞れる(重要な問題に開発者が集中できる)
  • ツールごとの読み合わせが減る(検出結果を1つの画面で見る)
  • 監査の準備が軽くなる(基準に照らしたレポートを出す)

選ぶときに注意すること

  1. 検査の機能が入っているかは製品で違う。今の検査ツールとの組み合わせを先に確かめる
  2. 今使っている検査ツールの結果を取り込めるか、導入前に確かめる
  3. 製品ページに値段を出している製品は無い。各社に聞いて比べる
  4. 動かす環境を公式に書いていない製品がある。オンプレミスが必須なら先に聞く

※仕様は各社の公式の製品ページによる。ASPMの説明はブラック・ダックとクラウドストライクの解説による。

LIST

ASPMの比較表

ASPM(アプリの態勢管理)4製品の比較
製品・メーカーコスト製品の強み仕様公式ページ

検査結果の集約型

2製品
オープンテキスト株式会社OpenText ASPMCI/CDの中でポリシーを自動で守らせたい口コミを書く要見積

SAST、DAST、SCA、IaCの結果を集め、自社の事業に合わせてリスクスコアを調整できます。CI/CDの中でポリシー違反が出ると、リリースを止めたりチケットを作ったりします。クラウド、オンプレミス、ハイブリッドの環境で使えます。

種類
検査結果の集約型
まとめる対象
SAST、DAST、SCA、IaCの結果
優先順位の付け方
文脈の追加、重複排除、リスクスコアの調整
ポリシーの適用
CI/CD内で自動適用、リリース停止、チケット作成
照らす基準
OWASP、PCI、NIST
修正の支援
Fortify Remediation Aviator(AIのコード修正)
動かす環境
クラウド、オンプレミス、ハイブリッド
記載なし
他社ツールの取り込み
公式ページへ詳細・仕様
ブラック・ダック(Black Duck Software)Software Risk Manager複数の検査ツールの結果をまとめたい口コミを書く要見積

150以上の他社ツールの検出結果を1か所に集め、重複を除いて優先順位を付けます。検査ツールを何本も使い分けている開発組織で、結果を突き合わせる手間が減ります。評価結果は20以上のコンプライアンス標準と照合できます。

種類
検査結果の集約型
まとめる対象
カスタム・コード、オープンソース、API、コンテナ
他社ツールの取り込み
150以上の他社ツールと連携
優先順位の付け方
相関付け、重複排除、要約
ポリシーの適用
一元的に定義、適用、自動化
照らす基準
20以上の標準(HIPAA、NISTなど)
記載なし
修正の支援・動かす環境
公式ページへ詳細・仕様

実行環境の連携型

2製品
クラウドストライク合同会社Falcon ASPM動いているアプリのリスクを見たい口コミを書く要見積

脆弱なパッケージの一覧を出すだけでなく、ランタイムのアプリのコードを分析して悪用できる脆弱性を絞ります。マイクロサービス、API、データの流れをリアルタイムの地図で見られます。シャドーAIの検知もできます。

種類
実行環境の連携型
まとめる対象
アプリの振る舞い、クラウドサービス、AIの利用状況
優先順位の付け方
ランタイムの振る舞い、クラウド露出、資産の重要度
記載なし
他社ツールの取り込み・ポリシーの適用・照らす基準・修正の支援・動かす環境
公式ページへ詳細・仕様
パロアルトネットワークス株式会社Cortex Cloud ASPMクラウドの動きを見て直す順番を決めたい口コミを書く要見積

自社のスキャナーと他社の検出結果を、クラウドとランタイムのデータと合わせて見ます。本番で動いている環境への影響から、直す順番を決められます。Black DuckやSnykなどの他社ツールのほか、SARIF形式で出せるスキャナーの結果も取り込めます。

種類
実行環境の連携型
まとめる対象
自社スキャナー、他社の検出結果、クラウド、ランタイム
他社ツールの取り込み
Black Duck、Checkmarx、GitLab、Semgrep、Snyk、Veracodeなど
優先順位の付け方
コード、パイプライン、ランタイム、アプリの文脈
ポリシーの適用
開発を止めないガードレール
修正の支援
自動修復
記載なし
照らす基準・動かす環境
公式ページへ詳細・仕様

検査結果の集約型2製品

オープンテキスト株式会社

OpenText ASPM

CI/CDの中でポリシーを自動で守らせたい

SAST、DAST、SCA、IaCの結果を集め、自社の事業に合わせてリスクスコアを調整できます。CI/CDの中でポリシー違反が出ると、リリースを止めたりチケットを作ったりします。クラウド、オンプレミス、ハイブリッドの環境で使えます。

コスト要見積

種類
検査結果の集約型
まとめる対象
SAST、DAST、SCA、IaCの結果
優先順位の付け方
文脈の追加、重複排除、リスクスコアの調整
ポリシーの適用
CI/CD内で自動適用、リリース停止、チケット作成
照らす基準
OWASP、PCI、NIST
修正の支援
Fortify Remediation Aviator(AIのコード修正)
動かす環境
クラウド、オンプレミス、ハイブリッド
記載なし
他社ツールの取り込み
公式ページへ
ブラック・ダック(Black Duck Software)

Software Risk Manager

複数の検査ツールの結果をまとめたい

150以上の他社ツールの検出結果を1か所に集め、重複を除いて優先順位を付けます。検査ツールを何本も使い分けている開発組織で、結果を突き合わせる手間が減ります。評価結果は20以上のコンプライアンス標準と照合できます。

コスト要見積

種類
検査結果の集約型
まとめる対象
カスタム・コード、オープンソース、API、コンテナ
他社ツールの取り込み
150以上の他社ツールと連携
優先順位の付け方
相関付け、重複排除、要約
ポリシーの適用
一元的に定義、適用、自動化
照らす基準
20以上の標準(HIPAA、NISTなど)
記載なし
修正の支援・動かす環境
公式ページへ

実行環境の連携型2製品

クラウドストライク合同会社

Falcon ASPM

動いているアプリのリスクを見たい

脆弱なパッケージの一覧を出すだけでなく、ランタイムのアプリのコードを分析して悪用できる脆弱性を絞ります。マイクロサービス、API、データの流れをリアルタイムの地図で見られます。シャドーAIの検知もできます。

コスト要見積

種類
実行環境の連携型
まとめる対象
アプリの振る舞い、クラウドサービス、AIの利用状況
優先順位の付け方
ランタイムの振る舞い、クラウド露出、資産の重要度
記載なし
他社ツールの取り込み・ポリシーの適用・照らす基準・修正の支援・動かす環境
公式ページへ
パロアルトネットワークス株式会社

Cortex Cloud ASPM

クラウドの動きを見て直す順番を決めたい

自社のスキャナーと他社の検出結果を、クラウドとランタイムのデータと合わせて見ます。本番で動いている環境への影響から、直す順番を決められます。Black DuckやSnykなどの他社ツールのほか、SARIF形式で出せるスキャナーの結果も取り込めます。

コスト要見積

種類
実行環境の連携型
まとめる対象
自社スキャナー、他社の検出結果、クラウド、ランタイム
他社ツールの取り込み
Black Duck、Checkmarx、GitLab、Semgrep、Snyk、Veracodeなど
優先順位の付け方
コード、パイプライン、ランタイム、アプリの文脈
ポリシーの適用
開発を止めないガードレール
修正の支援
自動修復
記載なし
照らす基準・動かす環境
公式ページへ
Q&A

ASPM選びで、よくある疑問

購買担当の疑問ASPMの価格は、いくら?

4製品とも、製品ページに値段を出していません。Software Risk Manager、OpenText ASPM、Cortex Cloud ASPM、Falcon ASPMのどれも、デモや問い合わせの窓口から各社に聞きます。

設備担当の疑問ASPMの種類と違いは?

検査結果の集約型と実行環境の連携型に分かれます。集約型はSoftware Risk ManagerとOpenText ASPM、連携型はCortex Cloud ASPMとFalcon ASPMです。集約型は結果の整理とポリシー、連携型は本番の情報との結び付けが強みです。

設備担当の疑問ASPMとSASTの違いは?

SASTはソースコードを調べて脆弱性を見つける検査です。ASPMはSASTやDAST、SCAなどの結果を集めて、直す順番を決めます。

設備担当の疑問ASPMとCSPMの違いは?

CSPMはクラウドの設定とコンプライアンスを見ます。ブラック・ダックの解説では、CSPMはクラウド上のアプリに脆弱なコンポーネントがあるかどうかまでは示せず、そこをASPMが埋めます。

設備担当の疑問今使っている検査ツールの結果は取り込める?

Software Risk Managerは150以上の他社ツールと連携します。Cortex Cloud ASPMはBlack Duck、Checkmarx、Snyk、Veracodeなどの結果に加え、SARIF形式で出せるスキャナーの結果も取り込めます。OpenText ASPMとFalcon ASPMは、製品ページに取り込める他社ツールの一覧がありません。

工場長の疑問優先順位は、何で決める?

Software Risk Managerは検出結果の相関付けと重複排除、OpenText ASPMは自社の事業に合わせて調整できるリスクスコアを使います。Cortex Cloud ASPMはコードからランタイムまでの情報、Falcon ASPMはランタイムの振る舞いとクラウド露出、資産の重要度で決めます。

設備担当の疑問CI/CDの中でリリースを止められる?

OpenText ASPMは、ポリシー違反が出るとリリースを止めたりチケットを作ったりします。Cortex Cloud ASPMは、新しい問題と既存の問題を分けて、対象を絞ったガードレールをかけます。

総務の疑問監査やコンプライアンスにも使える?

Software Risk Managerは評価結果を20以上のコンプライアンス標準と照合します。OpenText ASPMは、OWASP、PCI、NISTに沿ったレポートを出します。

設備担当の疑問オンプレミスでも使える?

OpenTextの製品はクラウド、オンプレミス、ハイブリッドの環境に使えます。ほかの3製品は、動かす環境を製品ページに書いていないので、導入前に各社へ聞いてください。

経営者の疑問ASPMを入れている会社は多い?

クラウドストライクの解説によると、Gartnerは2026年までに独自のアプリケーションを開発している組織の40%以上がASPMを採用すると予測していました。実際の導入率を示す数字ではありません。

TYPES

ASPMの種類の違い

検査結果の集約型

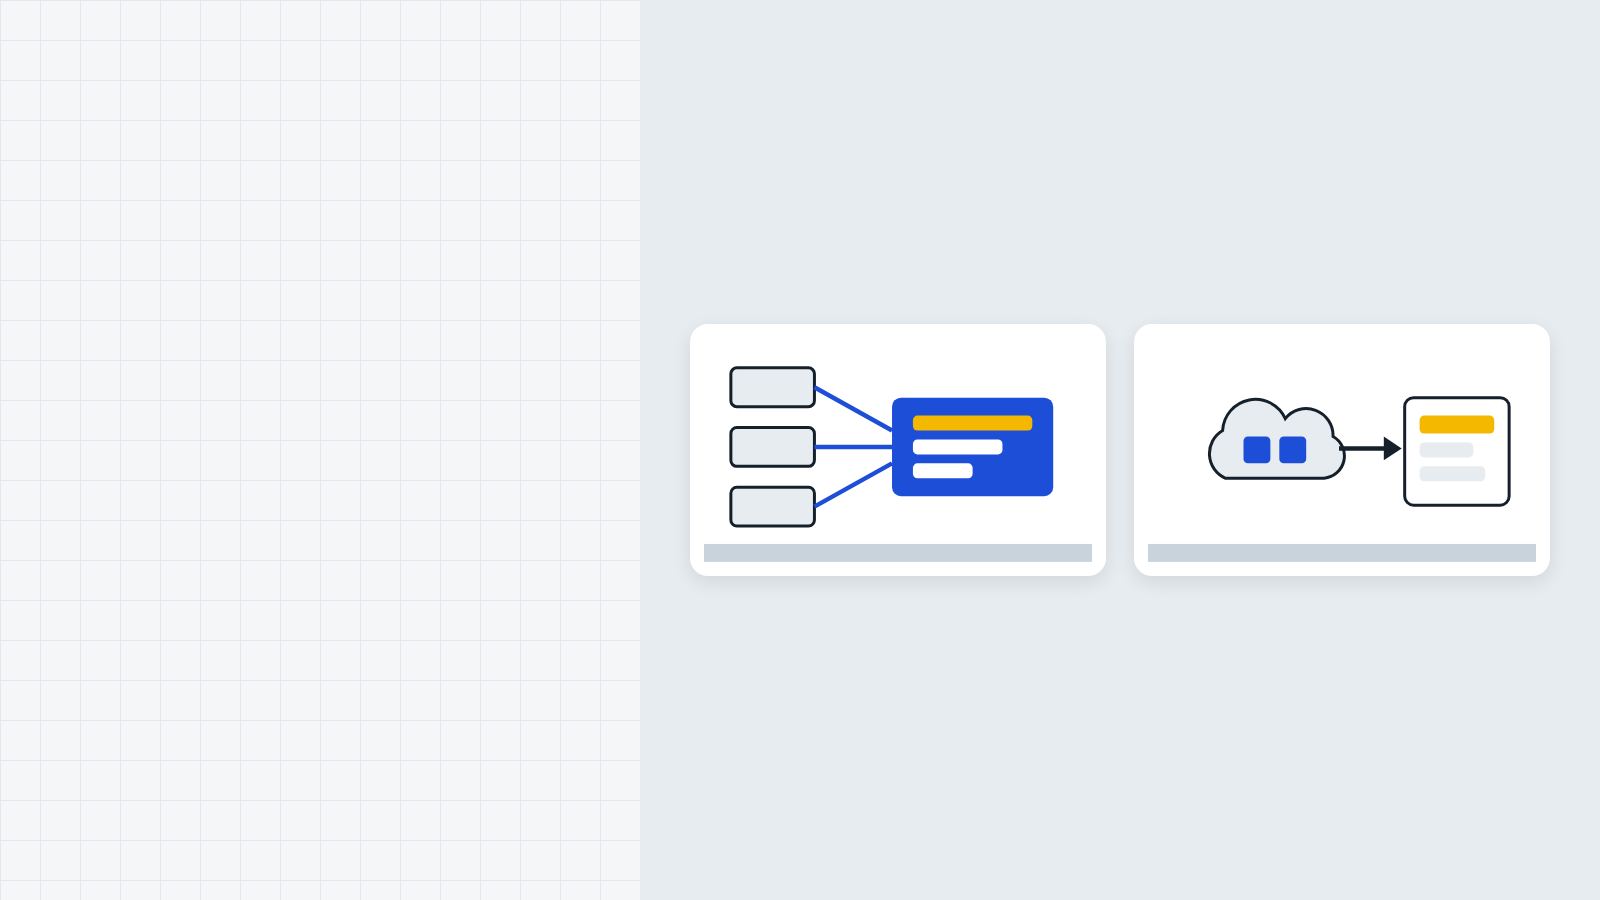
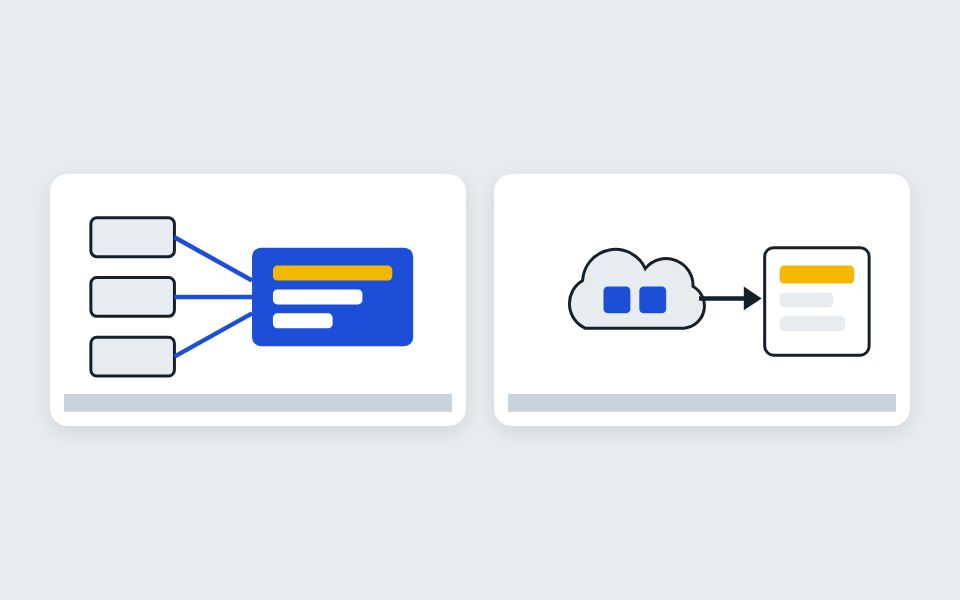
SAST、DAST、SCAなど検査ツールの結果を1か所に集め、重複を除いて順番を付ける型です。ポリシーを一元で決めて、チームごとのやり方をそろえます。Software Risk ManagerとOpenText ASPMがこの型です。

向いている使い方

  • 検査ツールを何本も使っている
  • 同じ指摘の重複を減らしたい
  • 監査用のレポートをまとめたい

根拠:さまざまなAppSecツールによる検出結果の相関付け、重複排除、要約を行い、開発者の既存のワークフロー内で重要な修正を優先させることができます。(出典1)

この種類の2製品を表で見る

実行環境の連携型

検査の結果に、動いているアプリとクラウドの情報を結び付ける型です。本番で本当に狙われる所から順番を付けます。Cortex Cloud ASPMとFalcon ASPMがこの型です。

向いている使い方

  • クラウドでアプリを動かしている
  • 本番への影響で順番を決めたい
  • クラウドの保護と同じ基盤で見たい

根拠:統合ビューでランタイムの振る舞い、クラウド露出、アセットの重要度を関連付けることで、どのアプリケーションリスクがビジネスに真に影響するのかを把握できます。(出典6)

この種類の2製品を表で見る
MAKERS

ASPMの主なメーカー4社

オープンテキスト株式会社

SAST、DAST、SCA、IaCの結果を集め、自社の事業に合わせてリスクスコアを調整できます。

東京都

クラウドストライク合同会社

脆弱なパッケージの一覧を出すだけでなく、ランタイムのアプリのコードを分析して悪用できる脆弱性を絞ります。

東京都

パロアルトネットワークス株式会社

自社のスキャナーと他社の検出結果を、クラウドとランタイムのデータと合わせて見ます。

東京都

ブラック・ダック(Black Duck Software)

150以上の他社ツールの検出結果を1か所に集め、重複を除いて優先順位を付けます。

東京都

出典
  1. ブラック・ダック Software Risk Manager
  2. ブラック・ダック ASPMとは
  3. OpenText ASPM
  4. パロアルトネットワークス Cortex Cloud ASPM
  5. Palo Alto Networks Cortex Cloud ASPMの紹介
  6. クラウドストライク Falcon ASPM
  7. クラウドストライク ASPMとは
掲載基準

複数のアプリケーションセキュリティ検査の結果を集めて優先順位を付ける業務用のASPMのうち、自社で開発して提供し、日本語の公式ページで案内している会社の製品を載せました。ソースコードを調べる検査ツール単体はSASTツールの比較、サーバーや端末の脆弱性の管理は脆弱性管理の比較、クラウドの設定の見張りはCNAPPの比較に分けています。除いた会社:Snyk(東京の拠点はあるが、公式の法人一覧に日本法人が無い)、Checkmarx・Wiz・Veracode・Armis(アプリのセキュリティの製品はあるが、日本語の公式ページで日本法人を確かめられなかった)、Ivanti(日本語の製品ページを確かめられなかった)、アシュアードのyamory(脆弱性管理の製品で、公式にASPMと案内していない)、Datadog Code Security(検査と優先順位付けの製品で、公式にASPMと案内していない)。

ASPM(アプリの態勢管理)を作っているメーカーの方へ:掲載・訂正のご依頼(掲載は無料です)

CITE

引用

比較記事にしてほしい製品の依頼はこちら👉