
GUIDE / INSIDER-THREAT内部不正対策とは?
内部不正対策とは?操作ログ監視の種類と退職者の持ち出しの見方
内部不正対策と
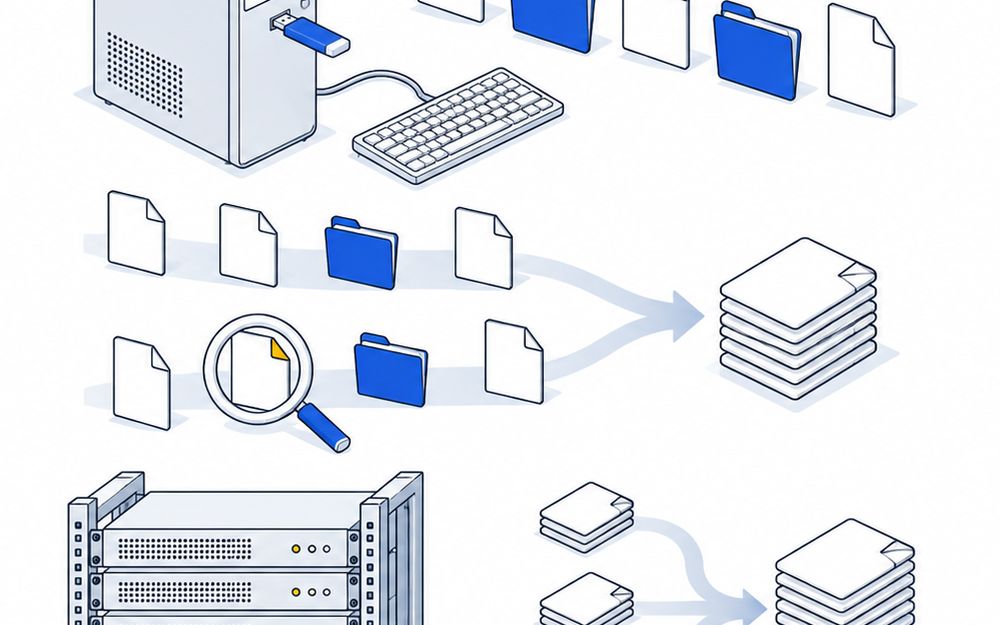
この
内部不正対策は、
内部不正対策とは
社員や
内部不正対策の
3つの種類の違い
選ぶときは
- SKYSEA Client View は、
PCの 操作や ファイルへの アクセスを ログに 残します - QND ClientLog は、
PCから 最大13種類の 操作ログを 集めます - Proofpoint ITM は、
人ごとの 行動を タイムラインで 見せます - Microsoft Purview インサイダー リスク管理 は、
ポリシーで リスクの 種類を 決めて 検出します - ALog は、
オンプレミス からクラウドまでの ログからリスクを 検知します - ESS REC 6 は、
システム操作を 監視して 記録します
DLPとの線引き
DLPは
- MaLionCloud は、
外部デバイスを 監視し、 ポリシーに 沿って 使用を 制限できます - AssetView CLOUD は、
許可の ない USBデバイスや スマートフォンの 接続を 禁止できます - Proofpoint ITM は、
USB、 Web、 クラウド同期、印刷、 ネットワーク 共有での 持ち出しを 防ぎます
退職者の持ち出しの見方
プルーフポイント
- Microsoft Purview インサイダー リスク管理 には、
離職する ユーザーに よるデータ盗難の ポリシーテン プレート があります - PCの
型なら、 USBの 使用制限と 操作ログで 持ち出しの 跡を追います - 退職の
前後に 見る期間と、 見る人を、 社内の 規程で 決めて おきます
導入の前に決めること
- 記録する
目的と 範囲を 社内の 規程に書き、 社員に 知らせます - ログの
保存年数を 決めます。 SKYSEA Client View は 最大10年まで 設定できます - 価格を
公開している 製品も あります。 Eye“247” Work Smart Cloud は 100台以上で 1台 400円/月(税別)、 ALog の クラウド版は 基本利用料金 100,000円/月に 容量料金を 足します
根拠は
COMPARE内部不正対策・
内部不正対策・操作ログ監視のメーカー17社を比べる
情報内部不正対策と
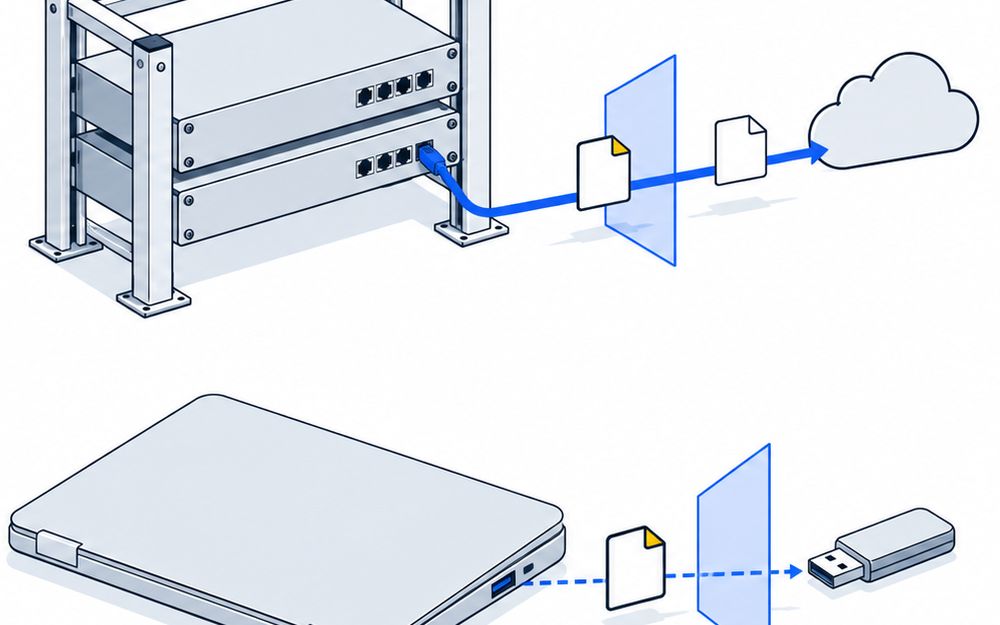 情報
DLP
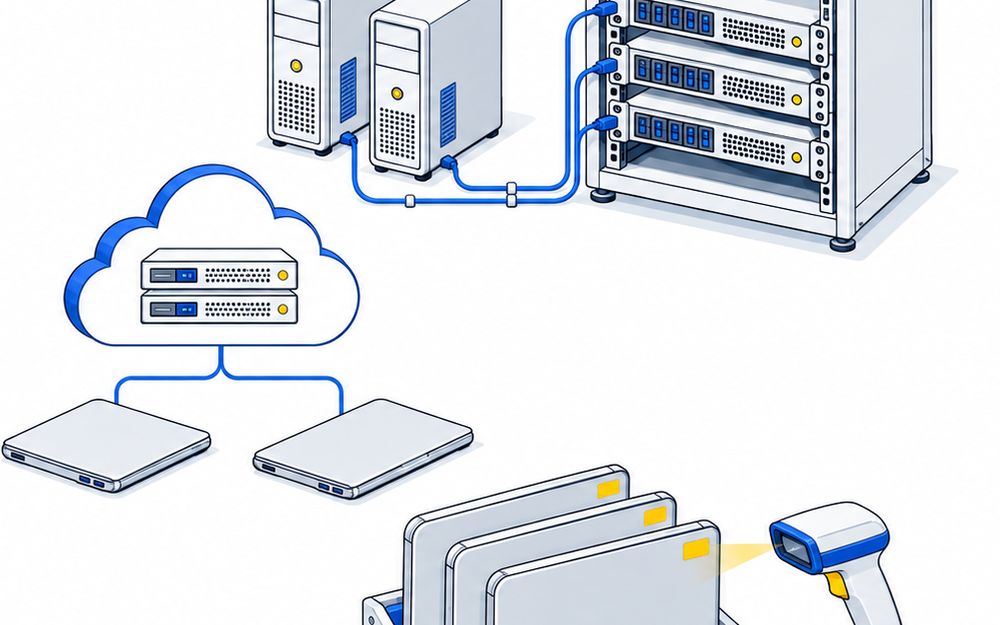 情報
クラウド・